OpenAI–1Password इंटीग्रेशन: Codex AI एजेंट को सुरक्षित रखने का नया तरीका
OpenAI Codex को 1Password के साथ इस तरह जोड़ा जा सकता है कि API keys या पासवर्ड सीधे मॉडल के prompt या context window में न जाएँ। MCP सर्वर और secrets manager के जरिए AI एजेंट केवल ज़रूरत पड़ने पर सीमित अधिकारों वाले अस्थायी क्रेडेंशियल्स प्राप्त करता है। यह तरीका credential leak का जोखिम कम करता है, लेकिन MCP confi...
प्रकाशितकर्ताGPT-5.5 से संपादितGPT Image 2 से चित्र बनाए गए
OpenAI Codex को 1Password के साथ इस तरह जोड़ा जा सकता है कि API keys या पासवर्ड सीधे मॉडल के prompt या context window में न जाएँ।
MCP सर्वर और secrets manager के जरिए AI एजेंट केवल ज़रूरत पड़ने पर सीमित अधिकारों वाले अस्थायी क्रेडेंशियल्स प्राप्त करता है।
यह तरीका credential leak का जोखिम कम करता है, लेकिन MCP configuration, vault policies और code review जैसे अतिरिक्त सुरक्षा उपाय अभी भी ज़रूरी रहते हैं।
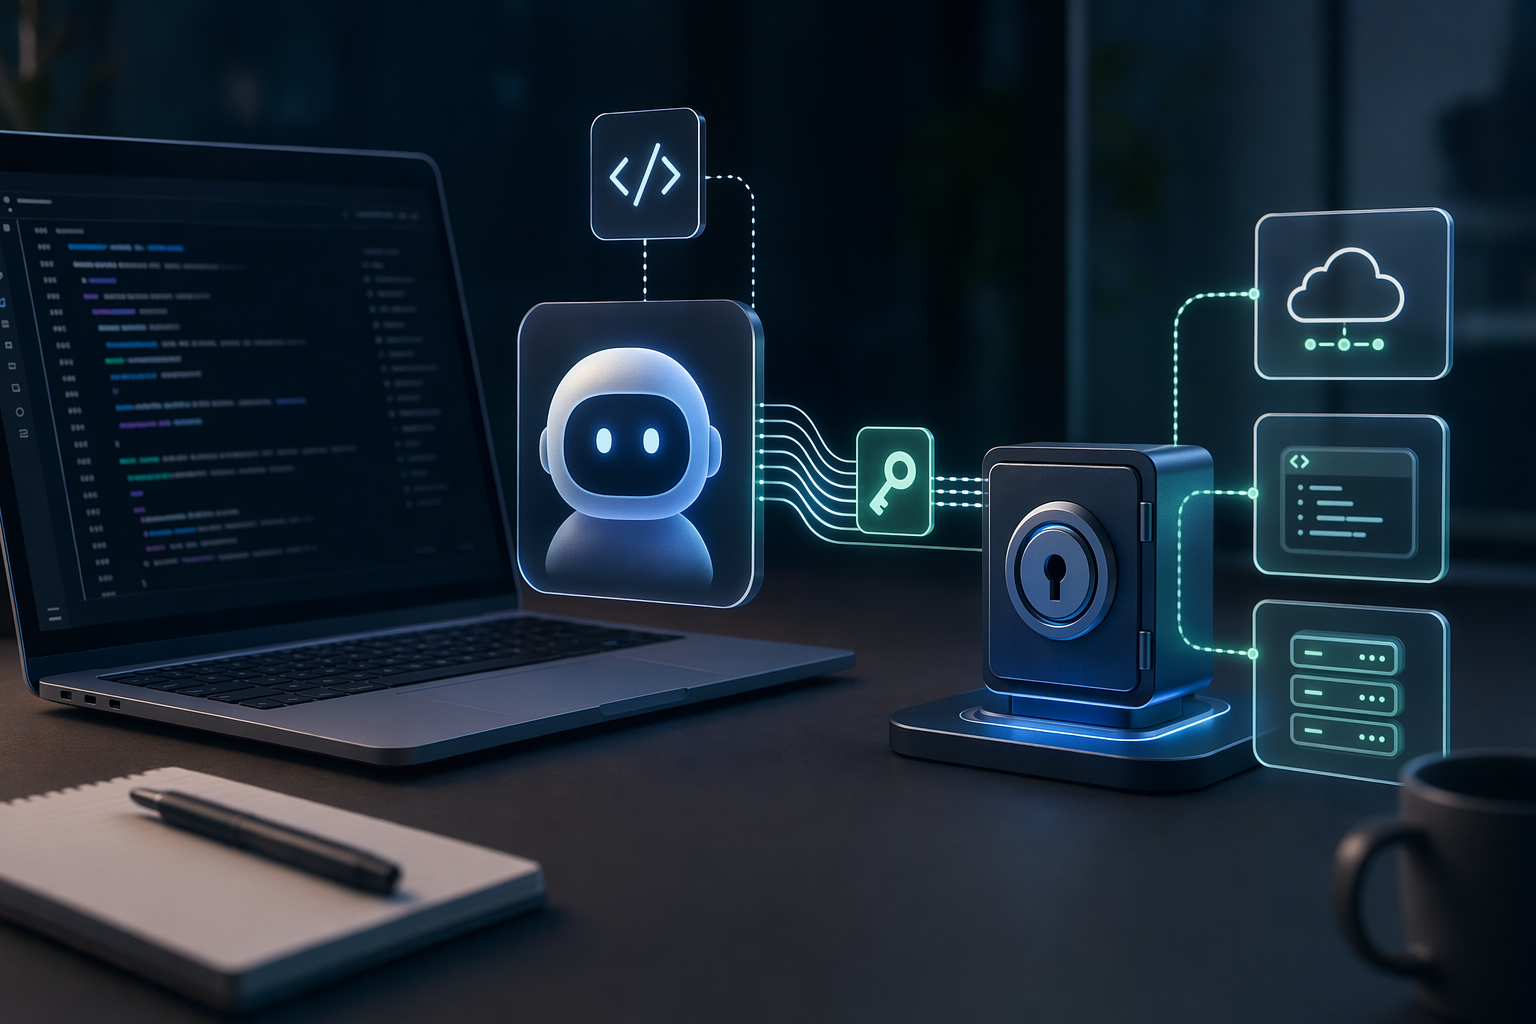
How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration workModern AI coding agents can request credentials through secure tools instead of exposing secrets directly to the model.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration work. Article summary: The OpenAI–1Password pattern can improve Codex security by moving secrets out of prompts and model inputs, and instead letting Codex request narrowly scoped credentials through a mediated tool path; 1Password warns that . Topic tags: general, documentation, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Coding agents are now writing production features on real development teams, and a new report from DryRun Security shows that those agents introduce security vulnerabilities at a h" source context "AI coding agents keep repeating decade-old security mistakes - Help Net Security" Reference image 2: v
openai.com
AI‑आधारित कोडिंग एजेंट जैसे OpenAI Codex अब केवल कोड लिखने तक सीमित नहीं हैं। वे कमांड चला सकते हैं, APIs कॉल कर सकते हैं और पूरी डेवलपमेंट वर्कफ़्लो को ऑटोमेट कर सकते हैं। लेकिन वास्तविक काम करने के लिए उन्हें अक्सर क्रेडेंशियल्स—जैसे API keys, टोकन या पासवर्ड—की ज़रूरत पड़ती है।
पहले डेवलपर्स अक्सर आसान रास्ता अपनाते थे: API key को सीधे prompt में पेस्ट कर देना या उसे .env फाइल में सेव कर देना। यह तरीका सुविधाजनक जरूर है, लेकिन गंभीर सुरक्षा जोखिम पैदा करता है। अगर कोई secret मॉडल की context window में चला जाता है, तो वह लॉग्स, जनरेटेड कोड या अन्य आउटपुट में दिखाई दे सकता है—और उस पर डेवलपर का नियंत्रण कम हो जाता है।
OpenAI और 1Password के बीच उभरता इंटीग्रेशन पैटर्न इस समस्या का समाधान देने की कोशिश करता है। इसका मूल विचार सरल है: AI को सीधे क्रेडेंशियल देने के बजाय उसे केवल अधिकृत क्षमता (capability) मांगने दें।
मुख्य समस्या: जब सीक्रेट मॉडल के कॉन्टेक्स्ट में पहुँच जाते हैं
जब डेवलपर API key को prompt में पेस्ट करता है, तो वह key मॉडल API को भेजी जाती है और सेशन लॉग्स या आउटपुट फाइलों में भी रिकॉर्ड हो सकती है। एक बार secret मॉडल के कॉन्टेक्स्ट में चला गया, तो यह अनुमान लगाना मुश्किल हो जाता है कि वह आगे कहाँ दिखाई दे सकता है।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"OpenAI–1Password इंटीग्रेशन: Codex AI एजेंट को सुरक्षित रखने का नया तरीका" का संक्षिप्त उत्तर क्या है?
OpenAI Codex को 1Password के साथ इस तरह जोड़ा जा सकता है कि API keys या पासवर्ड सीधे मॉडल के prompt या context window में न जाएँ।
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
OpenAI Codex को 1Password के साथ इस तरह जोड़ा जा सकता है कि API keys या पासवर्ड सीधे मॉडल के prompt या context window में न जाएँ। MCP सर्वर और secrets manager के जरिए AI एजेंट केवल ज़रूरत पड़ने पर सीमित अधिकारों वाले अस्थायी क्रेडेंशियल्स प्राप्त करता है।
मुझे अभ्यास में आगे क्या करना चाहिए?
यह तरीका credential leak का जोखिम कम करता है, लेकिन MCP configuration, vault policies और code review जैसे अतिरिक्त सुरक्षा उपाय अभी भी ज़रूरी रहते हैं।
1Password की डेवलपर गाइड भी यही चेतावनी देती है कि कच्चे क्रेडेंशियल सीधे AI मॉडल को देना जोखिम भरा है। बेहतर तरीका यह है कि मॉडल को संवेदनशील डेटा तक सीधा एक्सेस देने के बजाय सीमित अधिकारों वाले और कम समय के लिए वैध टोकन इस्तेमाल किए जाएँ।
AI एजेंट के साथ यह जोखिम और बढ़ जाता है, क्योंकि वे स्वतः रिपॉज़िटरी, डॉक्यूमेंटेशन और कॉन्फ़िगरेशन फाइलों को पढ़ते हैं। कभी‑कभी किसी README या कोड कमेंट में छिपे निर्देश indirect prompt injection के जरिए एजेंट को प्रभावित कर सकते हैं और वह अनजाने में क्रेडेंशियल लीक कर सकता है।
नया समाधान: Mediated Credential Access
OpenAI–1Password मॉडल में एक बड़ा बदलाव है:
क्रेडेंशियल सुरक्षित vault (जैसे 1Password) में रहते हैं।
Codex बाहरी टूल्स के जरिए काम करता है।
टूल केवल उतनी ही अनुमति देता है जितनी किसी विशेष कार्य के लिए आवश्यक है।
इसका मतलब है कि AI एजेंट पूरे वर्कफ़्लो को ऑर्केस्ट्रेट करता है, लेकिन उसे वास्तविक पासवर्ड या API key सीधे दिखाई नहीं देती।
उदाहरण के लिए, यदि Codex को किसी API को कॉल करना है या कोड deploy करना है, तो वह सीधे API key नहीं लेता। इसके बजाय वह एक मैनेज्ड टूल को कॉल करता है, जो vault से क्रेडेंशियल लेकर उसे execution environment में अस्थायी रूप से inject कर देता है। इस तरह secret मॉडल के कॉन्टेक्स्ट से बाहर रहता है।
MCP: Codex को सुरक्षित टूल्स से जोड़ने वाला प्रोटोकॉल
OpenAI का Model Context Protocol (MCP) Codex को बाहरी सिस्टम और टूल्स से जोड़ने का मानक तरीका प्रदान करता है। MCP सर्वर लोकल मशीन या रिमोट सर्वर पर चल सकते हैं और Codex को विशेष टूल कॉल करने की अनुमति देते हैं।
इससे एक महत्वपूर्ण फायदा मिलता है: क्रेडेंशियल्स को prompts या config फाइलों में रखने की जरूरत नहीं रहती। Codex MCP सर्वर द्वारा उपलब्ध टूल को कॉल करता है, और वही टूल सुरक्षित तरीके से 1Password जैसे सिस्टम से क्रेडेंशियल प्राप्त करता है।
सरल शब्दों में:
मॉडल काम की योजना बनाता है
MCP सर्वर संवेदनशील ऑपरेशन संभालता है
Just‑in‑Time और Scoped Access
इस आर्किटेक्चर का एक बड़ा सुरक्षा लाभ है just‑in‑time access।
इसमें AI एजेंट को स्थायी क्रेडेंशियल देने के बजाय केवल थोड़े समय के लिए सीमित अनुमति दी जाती है। 1Password भी AI सिस्टम के लिए छोटे समय तक मान्य और सीमित अधिकारों वाले टोकन इस्तेमाल करने की सलाह देता है।
अगर किसी कारण से क्रेडेंशियल का दुरुपयोग हो जाए, तो नुकसान सीमित रहता है क्योंकि:
टोकन जल्दी एक्सपायर हो जाता है
अनुमतियाँ सीमित होती हैं
एक्सेस को ऑडिट या तुरंत रद्द किया जा सकता है
यह सुरक्षा सिद्धांत least‑privilege access का AI एजेंट्स पर लागू रूप है।
एंटरप्राइज स्तर पर नियंत्रण
जब बड़ी कंपनियाँ टीमों में AI कोडिंग टूल्स लागू करती हैं, तो उन्हें अतिरिक्त गवर्नेंस की जरूरत होती है। Codex के एंटरप्राइज फीचर्स एडमिन को कुछ सेटिंग्स नियंत्रित करने की अनुमति देते हैं।
इनमें शामिल हो सकते हैं:
किन MCP सर्वरों को अनुमति है (allowlist)
sandbox या execution policies
संवेदनशील कार्यों के लिए approval workflow
1Password जैसे क्रेडेंशियल मैनेजमेंट प्लेटफॉर्म के साथ मिलकर ये नियंत्रण AI एजेंट्स के बाहरी सिस्टम एक्सेस पर निगरानी और सुरक्षा बढ़ाते हैं।
AI‑जनरेटेड कोड की सुरक्षा क्यों महत्वपूर्ण है
आज AI एजेंट केवल कोड सुझाव नहीं देते—वे प्रोडक्शन इंफ्रास्ट्रक्चर से इंटरैक्ट भी करते हैं। वे डेटाबेस क्वेरी चला सकते हैं, क्लाउड APIs कॉल कर सकते हैं या कोड deploy कर सकते हैं।
अगर इन वर्कफ़्लोज़ में क्रेडेंशियल सीधे prompts या config फाइलों में मौजूद हों, तो वे आसानी से लीक हो सकते हैं।
OpenAI–1Password मॉडल इस जोखिम को कम करता है क्योंकि:
क्रेडेंशियल मॉडल के कॉन्टेक्स्ट में नहीं आते
AI केवल कार्य का अनुरोध करता है
वास्तविक authentication सुरक्षित टूल संभालता है
फिर भी कुछ जोखिम बाकी रहते हैं
हालाँकि यह आर्किटेक्चर काफी सुरक्षित है, लेकिन यह पूरी तरह जोखिम‑मुक्त नहीं है। सुरक्षा अभी भी सिस्टम की सही कॉन्फ़िगरेशन पर निर्भर करती है।
समस्याएँ तब हो सकती हैं जब:
MCP सर्वर गलत तरीके से कॉन्फ़िगर हो
क्रेडेंशियल की अनुमतियाँ बहुत व्यापक हों
AI‑जनरेटेड कोड में कमजोरियाँ रह जाएँ
इसीलिए कंपनियाँ आमतौर पर अतिरिक्त सुरक्षा उपाय अपनाती हैं—जैसे vault policies, MCP allowlists, code review और secret‑scanning टूल्स।
बड़ा बदलाव: इंसान, मशीन और AI के लिए एकीकृत पहचान प्रणाली
इस इंटीग्रेशन के पीछे एक व्यापक प्रवृत्ति भी दिखाई देती है—एक ऐसा identity control plane जो इंसानों, मशीनों और AI एजेंट्स के एक्सेस को एक साथ प्रबंधित कर सके।
1Password का Unified Access जैसे प्लेटफॉर्म इसी दिशा में काम कर रहे हैं: वे क्रेडेंशियल खोजते हैं, सुरक्षित करते हैं, अनुमति नियंत्रित करते हैं और हर एक्सेस का ऑडिट रखते हैं।
जैसे‑जैसे AI एजेंट अधिक शक्तिशाली बनते जा रहे हैं, यह मॉडल—जहाँ AI को पासवर्ड नहीं दिया जाता बल्कि उसे नियंत्रित तरीके से कार्य करने की अनुमति दी जाती है—भविष्य में मानक सुरक्षा तरीका बन सकता है।