‘Zombie Card’ अटैक ने एक्सपायर्ड Visa कार्ड को फिर कैसे चलाया?
इस हमले में दो NFC सक्षम स्मार्टफोन इस्तेमाल कर एक्सपायर्ड Visa कार्ड और भुगतान टर्मिनल के बीच EMV संदेशों को relay किया गया तथा टर्मिनल को दिखने वाली एक्सपायरी तारीख बदली गई। Visa EMV Kernel 3 की जांच में एक्सपायरी तारीख टर्मिनल के सामने मौजूद डेटा और बाद में authorization में इस्तेमाल होने वाले authenticated डेटा...
प्रकाशितकर्ताGPT-5.6 Luna से संपादितGPT Image 1.5 से चित्र बनाए गए
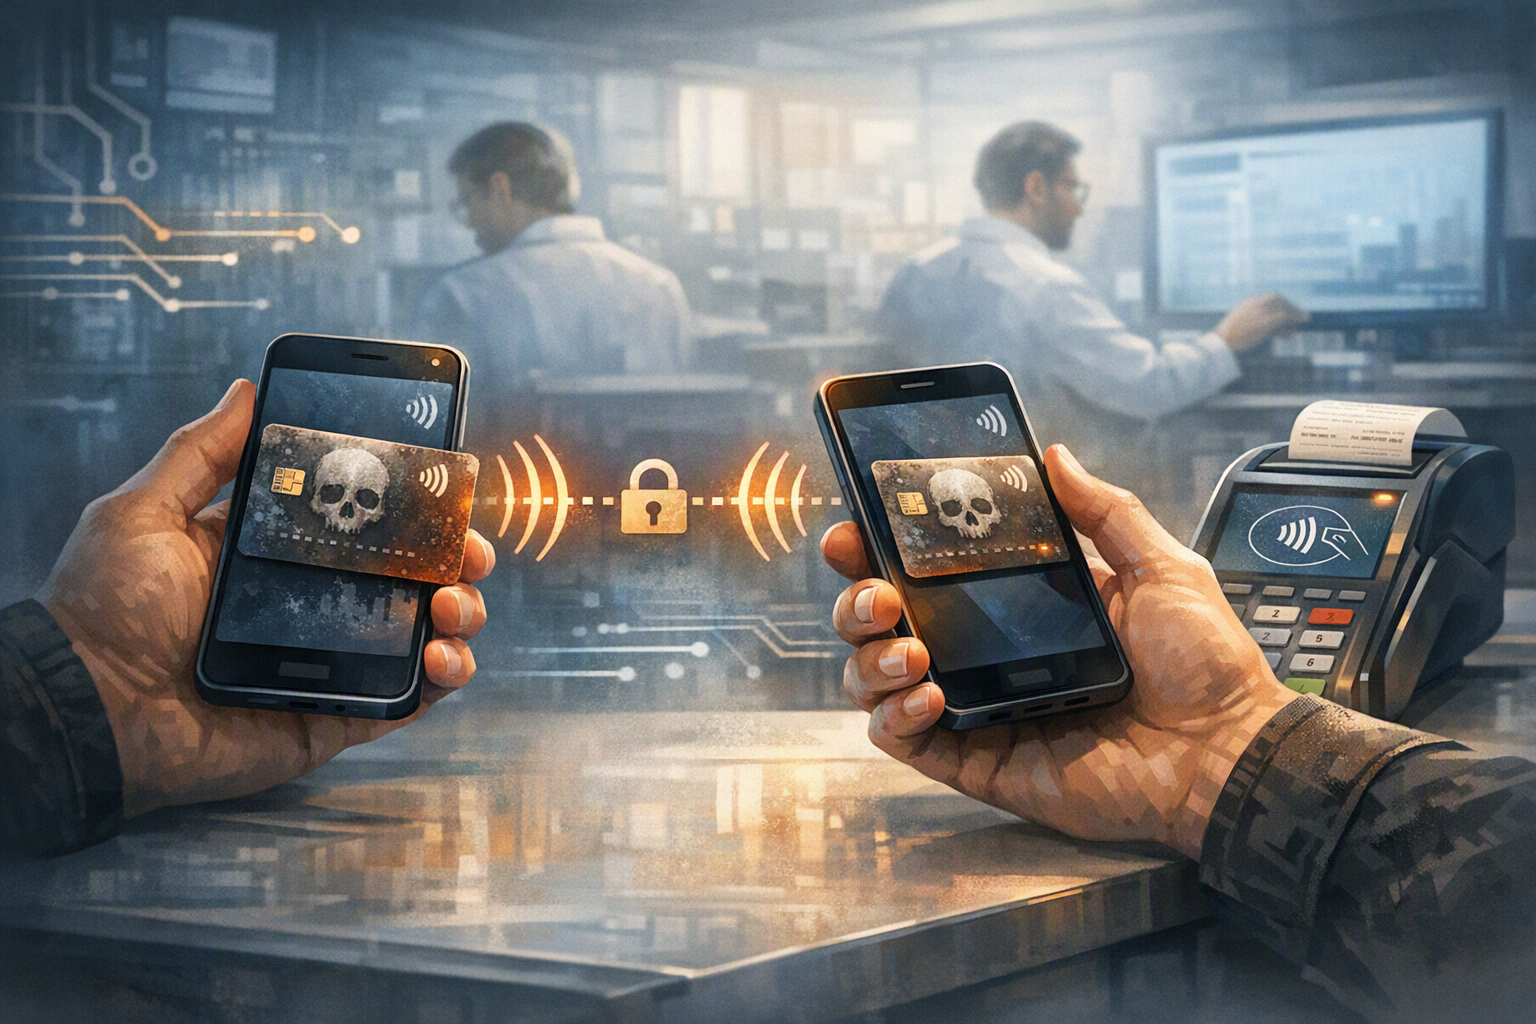
इस हमले में दो NFC सक्षम स्मार्टफोन इस्तेमाल कर एक्सपायर्ड Visa कार्ड और भुगतान टर्मिनल के बीच EMV संदेशों को relay किया गया तथा टर्मिनल को दिखने वाली एक्सपायरी तारीख बदली गई।
Visa EMV Kernel 3 की जांच में एक्सपायरी तारीख टर्मिनल के सामने मौजूद डेटा और बाद में authorization में इस्तेमाल होने वाले authenticated डेटा से पर्याप्त रूप से cryptographically bound नहीं थी।
Mastercard Kernel 2, American Express Kernel 4 और Discover Kernel 6 पर यही तारीख बदलने की तकनीक सफल नहीं हुई, लेकिन उपलब्ध स्रोत इन प्रणालियों का पूरा तकनीकी तुलनात्मक विश्लेषण नहीं देते।
शोधकर्ताओं ने 2025 में Visa और प्रभावित बैंकों को जानकारी देने की बात कही है, पर उपलब्ध स्रोतों में Visa की सत्यापित remediation घोषणा या rollout की पुष्टि नहीं है।
How did University of Massachusetts Amherst researchers’ “Zombie Card” NFC relay attack enable expired Visa contactless cards to make real iThe Zombie Card attack used an NFC relay to alter the expiration date seen by a payment terminal.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: How did University of Massachusetts Amherst researchers’ “Zombie Card” NFC relay attack enable expired Visa contactless cards to make real i. Article summary: The “Zombie Card” attack was a practical NFC man-in-the-middle relay: two phones relayed an expired Visa card’s contactless transaction to a store terminal while altering the expiration date presented to that terminal, e. Topic tags: general, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fa
openai.com
‘Zombie Card’ अटैक क्या था?
आम तौर पर माना जाता है कि कार्ड की printed expiry date बीतते ही वह बेकार हो जाता है। University of Massachusetts Amherst के शोधकर्ताओं ने दिखाया कि कुछ contactless Visa payment setups में ऐसा हमेशा नहीं होता। उनके प्रदर्शन में एक वास्तविक, एक्सपायर्ड Visa कार्ड से स्टोर के point-of-sale (POS) terminal पर खरीदारी पूरी हुई—बिना कार्ड की cryptography तोड़े।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"‘Zombie Card’ अटैक ने एक्सपायर्ड Visa कार्ड को फिर कैसे चलाया?" का संक्षिप्त उत्तर क्या है?
इस हमले में दो NFC सक्षम स्मार्टफोन इस्तेमाल कर एक्सपायर्ड Visa कार्ड और भुगतान टर्मिनल के बीच EMV संदेशों को relay किया गया तथा टर्मिनल को दिखने वाली एक्सपायरी तारीख बदली गई।
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
इस हमले में दो NFC सक्षम स्मार्टफोन इस्तेमाल कर एक्सपायर्ड Visa कार्ड और भुगतान टर्मिनल के बीच EMV संदेशों को relay किया गया तथा टर्मिनल को दिखने वाली एक्सपायरी तारीख बदली गई। Visa EMV Kernel 3 की जांच में एक्सपायरी तारीख टर्मिनल के सामने मौजूद डेटा और बाद में authorization में इस्तेमाल होने वाले authenticated डेटा से पर्याप्त रूप से cryptographically bound नहीं थी।
मुझे अभ्यास में आगे क्या करना चाहिए?
Mastercard Kernel 2, American Express Kernel 4 और Discover Kernel 6 पर यही तारीख बदलने की तकनीक सफल नहीं हुई, लेकिन उपलब्ध स्रोत इन प्रणालियों का पूरा तकनीकी तुलनात्मक विश्लेषण नहीं देते।
इस तकनीक को ‘Zombie Card’ attack नाम दिया गया। हालांकि यह कोई दूर से किया जाने वाला आसान हमला नहीं था: इसमें वास्तविक भौतिक कार्ड या उससे लगातार NFC proximity, कार्ड और terminal के बीच relay, तथा ऐसा account चाहिए जो authorization के समय अभी भी उपयोग योग्य हो। बंद या निष्क्रिय account अपने-आप सक्रिय नहीं हो जाता।
दो फोन ने कार्ड और टर्मिनल के बीच पुल बनाया
शोधकर्ताओं के relay setup में दो NFC-सक्षम स्मार्टफोन थे। एक फोन वास्तविक एक्सपायर्ड कार्ड से संवाद करता था, जबकि दूसरा फोन payment terminal के सामने कार्ड की तरह व्यवहार करता था। दोनों फोन Wi‑Fi के जरिए EMV संदेशों को आगे-पीछे भेजते रहे और इस तरह कार्ड तथा checkout terminal के बीच एक मध्यस्थ पुल बन गया।
इस आदान-प्रदान के दौरान relay ने terminal को दिखाई देने वाली expiry date बदल दी। बीती हुई तारीख की जगह भविष्य की तारीख भेजी गई, जिससे terminal की स्थानीय जांच में कार्ड current दिखाई दिया।
महत्वपूर्ण बात यह है कि हमलावर को कार्ड की secret keys या cryptographic credentials गढ़ने की जरूरत नहीं पड़ी। वास्तविक कार्ड ने EMV प्रक्रिया के लिए अपेक्षित signed और dynamic transaction data तैयार किया। कमजोरी cryptography में सीधे नहीं, बल्कि expiry date और बाकी authenticated data के बीच पर्याप्त मजबूत संबंध न होने में थी।
Visa EMV Kernel 3 में तकनीकी कमजोरी
रिपोर्ट के अनुसार, समस्या Visa के contactless EMV Kernel 3 implementation में expiry date को संभालने के असंगत तरीके से जुड़ी थी। परीक्षण किए गए setup में terminal को दिखाई गई expiry date, authorization में इस्तेमाल होने वाले card data और transaction information से पर्याप्त रूप से cryptographically bound नहीं थी।
इससे एक अहम mismatch पैदा हुआ:
वास्तविक कार्ड ने अपनी असली, एक्सपायर्ड expiry date सहित genuine payment data भेजा।
relay ने terminal के सामने दिखाई देने वाली तारीख बदल दी।
वास्तविक कार्ड ने फिर भी authentic transaction authentication material तैयार किया।
terminal ने भविष्य की तारीख देखी, जबकि उसे मिलने वाला cryptographic evidence असली कार्ड का था।
यानी हमला signature या cryptogram को नकली बनाने पर नहीं, बल्कि अलग-अलग fields के बीच integrity संबंध को कमजोर तरीके से लागू किए जाने पर आधारित था। यदि protocol किसी निर्णय के लिए इस्तेमाल होने वाली value को बाकी authenticated data से मजबूती से नहीं बांधता, तो signature genuine रहते हुए भी वह value बदली जा सकती है। शोधकर्ताओं ने इसे Visa contactless transaction flow में man-in-the-middle tampering weakness के रूप में बताया।
एक्सपायरी तारीख अपने-आप ‘cryptographic shutdown’ क्यों नहीं बनी?
कार्ड की expiry को कई लोग कार्ड के भीतर मौजूद किसी स्थायी cryptographic बंदी की तरह समझते हैं। उपलब्ध शोध-सारांश से संकेत मिलता है कि contactless payment systems में expiry लागू करने के लिए कुछ checks terminal को मिले डेटा और issuer की authorization प्रक्रिया पर निर्भर कर सकते हैं।
यदि terminal को भविष्य की expiry date दिखाई दे और issuer को बाकी transaction evidence authentic मिले, तो system के पास यह पहचानने के लिए पर्याप्त और लगातार authenticated signal नहीं हो सकता कि इस्तेमाल किया गया physical card वास्तव में expire हो चुका है। फिर भी transaction की सफलता के लिए account का active और authorization योग्य रहना जरूरी है।
Mastercard, American Express और Discover पर क्या हुआ?
उपलब्ध रिपोर्टों के अनुसार, यही expiry-date substitution परीक्षण किए गए Mastercard Kernel 2, American Express Kernel 4 और Discover Kernel 6 configurations पर सफल नहीं हुआ।
हालांकि, उपलब्ध स्रोत यह विस्तार से नहीं बताते कि हर kernel में कौन-से field bindings या validation steps इस बदलाव को रोकते हैं। इसलिए सुरक्षित निष्कर्ष यही है कि परीक्षण किए गए इन implementations ने इस खास manipulation को Visa configuration की तुलना में अधिक प्रभावी ढंग से अस्वीकार किया। इसका अर्थ यह नहीं है कि इन brands के हर कार्ड पर सभी तरह के relay attacks या payment fraud असंभव हैं।
पांच अमेरिकी बैंकों के नतीजे: पूरी bank-by-bank तस्वीर उपलब्ध नहीं
शोध में कई बड़े अमेरिकी बैंकों के कार्ड शामिल होने और अलग-अलग issuers के साथ transactions के परीक्षण की रिपोर्ट है।
लेकिन उपलब्ध source material में पांचों बैंकों के नाम या प्रत्येक बैंक के approval और decline का सत्यापित विवरण नहीं दिया गया है। इसलिए किसी बैंक को निश्चित रूप से ‘हमला स्वीकार करने वाला’ या ‘हमेशा रोकने वाला’ बताना उचित नहीं होगा। परिणाम card product, account status, issuer controls, terminal, acquirer और transaction conditions पर निर्भर कर सकते हैं।
Visa को कब बताया गया और remediation की स्थिति क्या है?
एक रिपोर्ट के अनुसार, शोधकर्ताओं ने मई और दिसंबर 2025 में Visa तथा प्रभावित बैंकों के साथ findings साझा कीं। इसमें reproduction material, transaction records और demonstration video शामिल थे।
लेकिन उपलब्ध स्रोतों में Visa का सत्यापित आधिकारिक बयान, confirmed security advisory या remediation rollout का प्रमाण नहीं है। इसलिए अभी यह निश्चित रूप से नहीं कहा जा सकता कि Visa ने समस्या पूरी तरह ठीक कर दी है, किन कार्डों या terminals पर mitigation लागू है, या पूरे payment ecosystem में कोई उपाय अनिवार्य किया गया है।
payment chain के लिए सुझाए गए बचाव
इस कमजोरी का मूल समाधान यह है कि terminal को दिखाई देने वाली expiry date, card के authenticated data से अलग होकर न बदली जा सके।
Payment networks और kernel designers: expiry date तथा terminal के अन्य महत्वपूर्ण decision inputs को authenticated card data और transaction cryptogram से cryptographically bind किया जाए। असंगत values मिलने पर transaction अस्वीकार हो।
Terminal और acquirer operators: EMV exchange में expiry information के अलग-अलग स्थानों पर मिले values का cross-check करें। Timing या communication behavior से relay की पहचान अतिरिक्त संकेत दे सकती है, हालांकि उपलब्ध सामग्री किसी universal detection method को साबित नहीं करती।
Issuers: authorization के समय terminal द्वारा भेजी गई date पर अकेले निर्भर न रहें। expiry, replacement और card-lifecycle status की स्वतंत्र server-side जांच करें तथा expired या superseded credentials से जुड़े transactions को decline या flag करें।
Card programs: replacement card जारी होने पर पुराने card credentials को समय पर deactivate या restrict करने की प्रक्रिया लगातार लागू हो।
Consumers: account activity पर नजर रखें और अनधिकृत transaction तुरंत issuer को report करें। केवल physical card की expiry बीत जाने से underlying account या credential को पूरी तरह harmless न मानें।
एक्सपायर्ड payment card को सुरक्षित तरीके से कैसे नष्ट करें?
सबसे पहले issuer के निर्देश देखें। यदि बैंक पुराना कार्ड वापस मांगता है, तो उसे नष्ट करने से पहले उसी प्रक्रिया का पालन करें। अन्यथा:
पुराने कार्ड को merchant accounts और digital-wallet apps से हटाएं।
पुष्टि करें कि replacement card सक्रिय हो चुका है।
chip, magnetic stripe, printed card number, signature panel और security code—सभी हिस्सों को काटें।
payment cards के लिए बने cross-cut shredder का इस्तेमाल बेहतर है।
संभव हो तो कटे हुए टुकड़ों को अलग-अलग कचरे में डालें।
ये कदम फेंके गए कार्ड से जानकारी दोबारा हासिल किए जाने का जोखिम घटाते हैं, लेकिन account monitoring का विकल्प नहीं हैं। किसी भी अनजान transaction की सूचना तुरंत card issuer को दें।
cybersecuritynews.com
New “Zombie Card” Flaw Lets Expired Visa Cards Make Contactless Payments
xenospectrum.comAttack Revives Expired Credit Cards Using Two ...
thehackernews.comZombie Card Attack Can Revive Expired Visa Cards for Contactless Payments
khwarizmilab.github.ioZombie Cards Back Online: Expired Card Attack - Khwarizmi Lab
helpnetsecurity.comResearchers find a loophole that lets expired credit cards ...