מתקפת Magecart חדשה: התוקפים השתילו קוד זדוני בתוך Stripe, ואף חנות לא חסמה זאת
קמפיין Magecart חדש שהתגלה על ידי Sansec משתמש במצב הבדיקות (Test mode) של Stripe כדי לארח את קוד הגניבה וגם לאחסן את פרטי האשראי הגנובים, תוך הסתתרות מאחורי דומיינים שכל חנות מקוונת סומכת עליהם. המתקפה כולה עוברת דרך googletagmanager.com ו api.stripe.com בלבד, ומעולם לא נוגעת בדומיין בשליטת התוקף, מה שהופך אותה לכמ...
פורסם על ידינערך באמצעות DeepSeek-V4-Proהתמונות נוצרו באמצעות GPT Image 1.5
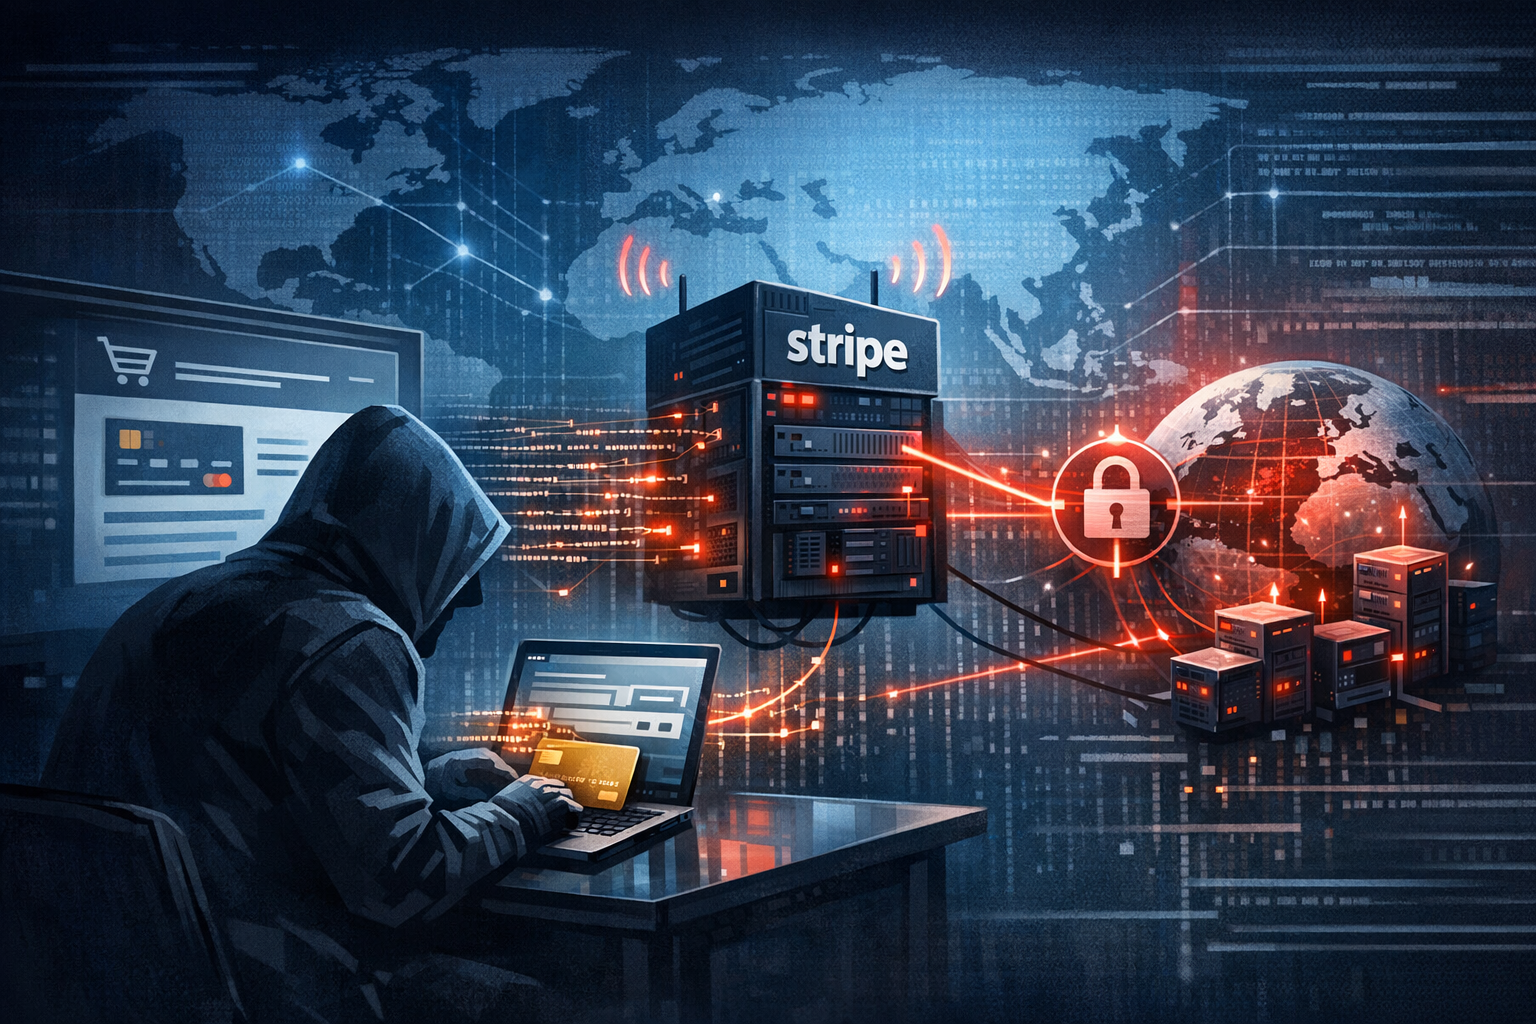
קמפיין Magecart חדש שהתגלה על ידי Sansec משתמש במצב הבדיקות (Test mode) של Stripe כדי לארח את קוד הגניבה וגם לאחסן את פרטי האשראי הגנובים, תוך הסתתרות מאחורי דומיינים שכל חנות מקוונת סומכת עליהם.
המתקפה כולה עוברת דרך googletagmanager.com ו api.stripe.com בלבד, ומעולם לא נוגעת בדומיין בשליטת התוקף, מה שהופך אותה לכמעט בלתי נראית.
צעדי ההגנה דורשים הידוק הפיקוח על Google Tag Manager, הסרת api.stripe.com ממקורות מותרים במדיניות אבטחת תוכן (CSP), ועדכון מיידי של תוסף Everest Forms Pro לגרסה 1.9.13 ומעלה.
What is the newly discovered Magecart campaign that exploits Stripe's infrastructure as a command-and-control server and data exfiltration pThe skimmer never loads from a malicious domain. The loader, the payload, and the stolen cards all move through googletagmanager.com and api.stripe.com. Image: OpenAI / Studio Global.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: What is the newly discovered Magecart campaign that exploits Stripe's infrastructure as a command-and-control server and data exfiltration p. Article summary: Below is a detailed breakdown of both active threats.. Topic tags: general, government, general web, documentation, user generated. Reference image context from search candidates: Reference image 1: visual subject "Cybersecurity researchers at Silent Push Preemptive Cyber Defense have uncovered an extensive and sophisticated web-skimming campaign that has been actively stealing credit card da" source context "New Magecart Campaign Steals Credit Card Details During Online Checkouts" Reference image 2: visual subject "* Silent Push Preemptive Cyber Defense Analysts recently uncovered an extensive network of domains associated with a long-term, ongoing web-skimmer
openai.com
חודש יוני 2026 מביא עימו גילויים מדאיגים במיוחד לעולם המסחר המקוון. חוקרים בחברת אבטחת המידע Sansec חשפו קמפיין Magecart מתוחכם המנצל את תשתית Stripe, פלטפורמת התשלומים המובילה, כשרת שליטה ובקרה (C2) זדוני. במקביל, פרצת אבטחה קריטית בתוסף וורדפרס פופולרי מסכנת אלפי אתרים. שני האיומים הללו, על אף היותם נפרדים, חושפים פערי אבטחה מהותיים בתשתיות שבהן אנו משתמשים מדי יום.
איך עובדת מתקפת Magecart דרך Stripe בשלושה שלבים
התוקפים בנו שרשרת תקיפה בת שלושה שלבים, המנצלת שירותים לגיטימיים לחלוטין כדי להימנע מגילוי .
שלב 1: הזרקת מטעין הקוד דרך Google Tag Manager
התוקפים פורצים תחילה למכולה (container) של Google Tag Manager (GTM) בחנות היעד. הם מזריקים תג (tag) זדוני הנטען בכל עמוד. מכיוון שהסקריפט מגיע מהדומיין , דומיין אנליטיקה מהימן, הוא עוקף את מדיניות אבטחת התוכן (CSP) וחוסמי הפרסומות מבלי לעורר חשד . GTM הופך למנגנון הפצה כמעט בלתי ניתן לחסימה.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "מתקפת Magecart חדשה: התוקפים השתילו קוד זדוני בתוך Stripe, ואף חנות לא חסמה זאת"?
קמפיין Magecart חדש שהתגלה על ידי Sansec משתמש במצב הבדיקות (Test mode) של Stripe כדי לארח את קוד הגניבה וגם לאחסן את פרטי האשראי הגנובים, תוך הסתתרות מאחורי דומיינים שכל חנות מקוונת סומכת עליהם.
What are the key points to validate first?
קמפיין Magecart חדש שהתגלה על ידי Sansec משתמש במצב הבדיקות (Test mode) של Stripe כדי לארח את קוד הגניבה וגם לאחסן את פרטי האשראי הגנובים, תוך הסתתרות מאחורי דומיינים שכל חנות מקוונת סומכת עליהם. המתקפה כולה עוברת דרך googletagmanager.com ו api.stripe.com בלבד, ומעולם לא נוגעת בדומיין בשליטת התוקף, מה שהופך אותה לכמעט בלתי נראית.
What should I do next in practice?
צעדי ההגנה דורשים הידוק הפיקוח על Google Tag Manager, הסרת api.stripe.com ממקורות מותרים במדיניות אבטחת תוכן (CSP), ועדכון מיידי של תוסף Everest Forms Pro לגרסה 1.9.13 ומעלה.
במקום לתקשר עם שרת זדוני, תג ה-GTM מושך את קוד הגניבה (Skimmer) ישירות מ-api.stripe.com. כיצד? התוקפים מאחסנים את קוד הג'אווה סקריפט הזדוני בתוך שדה מטה-דאטה של לקוח (Customer metadata) בחשבון ה-Stripe הפרטי שלהם, תוך שימוש במפתח סודי של מצב בדיקות (sk_test_...) כדי לכתוב ולקרוא אותו . הקוד מגיע מכתובת שמפעילי חנויות סומכים עליה באופן מוחלט, כחלק בלתי נפרד ממערך התשלומים, ולכן ניטור הרשת ומדיניות ה-CSP כמעט אף פעם לא חוסמות את הקריאה הזו.
שלב 3: שליחת המידע הגנוב בחזרה לאותו חשבון Stripe
ברגע שלקוח מזין את פרטי האשראי, מידע אישי וכתובת לחיוב, קוד הגניבה לוכד את הפרטים ושולח אותם חזרה לחשבון ה-Stripe של התוקף. המידע נשלח בצורה של רשומות לקוח מזויפות או ערכי מטה-דאטה, תוך שימוש באותו API של Stripe . מכיוון שתעבורת המידע הגנוב עוברת כולה ל-api.stripe.com, היא משתלבת לחלוטין עם קריאות ה-API הלגיטימיות של התשלום. הגניבה הופכת לבלתי נראית ליומני חומת האש ולכלי זיהוי חריגות .
על פי הממצאים, המבצע כולו פעיל לפחות מאז ה-24 בדצמבר 2025 .
למה דווקא מפתחות סודיים של מצב בדיקות?
מפתחות סודיים של מצב בדיקות (sk_test_...) מעניקים הרשאות קריאה וכתיבה מלאות בסביבת ארגז החול (Sandbox) של Stripe, ומאפשרים ליצור ללא הגבלה לקוחות מזויפים ושדות מטה-דאטה, וללא כל עלות . מכיוון שמפתחות אלו לעולם אינם מבצעים חיובים אמיתיים, קל מאוד להתעלם מניצולם לרעה. התוקפים מסתמכים על כך שארגונים רבים מתייחסים למפתחות בדיקה כאל סיכון נמוך ואינם מבקרים את הפעילות בסביבת הבדיקות באותה קפדנות שהם מיישמים לתעבורה האמיתית. איום דומה, אך מסוכן יותר, הוא חשיפת מפתחות סודיים אמיתיים (sk_live_...), שיעניקו לתוקף גישה ישירה לכספים אמיתיים .
CVE-2026-3300: פרצת אבטחה קריטית ב-Everest Forms Pro
בזמן שמתקפת Stripe מכוונת לעמודי תשלום, בעלי אתרי וורדפרס עומדים בפני איום דחוף לא פחות מפרצה בתוסף פופולרי, אשר נמצאת בניצול פעיל מאז אפריל 2026 .
הפרצה, שמספרה CVE-2026-3300, היא חולשת הזרקת קוד PHP המאפשרת לתוקף לא מזוהה להריץ קוד שרירותי על השרת. היא נמצאה בתוסף Everest Forms Pro, בונה טפסים מסחרי בעל כ-4,000 התקנות פעילות . החולשה זכתה לציון חומרה 9.8 (קריטי) בסולם CVSS, ומשפיעה על כל הגרסאות עד וכולל גרסה 1.9.12 .
הבאג ממוקם בפונקציה process_filter() שבתוסף החישובים (Calculation). כאשר האפשרות "חישוב מורכב" (Complex Calculation) מופעלת, התוסף לוקח ערכים מהשדות שהמשתמש מילא, מכניס אותם ישירות לתוך מחרוזת קוד PHP ומעביר אותה לפקודת eval() ללא עיבוד בטוח. הפונקציה sanitize_text_field() אינה מנטרלת גרש בודד (') או תווים מיוחדים אחרים, מה שמאפשר לתוקף "להימלט" מהמחרוזת המקורית ולהזריק קוד משלו . Wordfence דיווחו על למעלה מ-29,300 ניסיונות ניצול שזוהו ונחסמו, כולל ניסיונות ליצור חשבונות מנהל לא מורשים .
הצעות להתגוננות משני האיומים
חסימת שרשרת תקיפת Magecart דרך Stripe
נעילת Google Tag Manager: הגבילו את מכולות ה-GTM לתגים מאושרים ומבוקרים בלבד, ודרשו תהליך אישור קפדני לפני פרסום .
הקשחת מדיניות אבטחת תוכן (CSP): אל תצהירו על api.stripe.com כמקור מורשה לסקריפטים (script-src) אלא אם כן הכרחי. אם חובה לכלול אותו, אכפו שימוש בערכי גיבוב (SRI hashes) וחסמו סקריפטים פנימיים (inline scripts) .
ביקורת פעילות Stripe: עקבו אחר לוח המחוונים של Stripe לאיתור יצירה חריגה של לקוחות או כתיבת מטה-דאטה תחת מפתחות מצב בדיקות. התייחסו לחריגות בארגז החול באותה רצינות כמו לחריגות במצב אמת.
הגנה על מפתחות API: לעולם אל תטמיעו מפתחות סודיים של Stripe (של מצב בדיקות או אמת) בקוד צד-לקוח, במשתני GTM או במאגרים ציבוריים . החליפו כל מפתח שייתכן שנחשף .
ניטור צד לקוח: הפעילו בדיקות תקינות בדפדפן המזהות מניפולציות בלתי מורשות על גבי עמודי התשלום .
תיקון פרצת Everest Forms Pro
עדכון מיידי: שדרגו את התוסף Everest Forms Pro לגרסה 1.9.13 או חדשה יותר, המכילה את התיקון .
נטרול פיצ'ר החישוב: אם לא ניתן לעדכן מידית, השבתו את אפשרות ה-"חישוב מורכב" (Complex Calculation) בהגדרות התוסף כפתרון זמני .
סריקת סימני פריצה: חפשו חשבונות מנהל לא מוכרים, קבצים חריגים בשרת, פקודות eval() חשודות ותעבורת רשת לכתובות IP לא מזוהות. בצעו סריקת תקינות מלאה לקבצי הליבה, הערכות והתוספים של וורדפרס .
sansec.ioMagecart skimmer turns Stripe into a malware command server
bleepingcomputer.comCredit card theft campaign abuses Stripe to host stolen payment info
socdefenders.aiCredit card theft campaign abuses Stripe to host stolen payment info
docs.stripe.comAPI keys - Stripe Documentation