שיחת טלפון אחת שעלתה לוול סטריט 10 מיליון דולר: כך פועל קרטל הווישינג UNC6671
קבוצת פשיעה דיגיטלית המנוטרת על ידי גוגל בשם UNC6671 אספה מעל 10 מיליון דולר בביטקוין מאז ינואר 2026, על ידי התקשרות לעובדי חברות פיננסיות, התחזות לצוות התמיכה הטכנית, וגניבת פרטי כניסה וקודי אימות דו שלבי (MFA) בזמן אמת הקבוצה פעלה במקור תחת המותג BlackFile, פרשה אותו במאי 2026, ומאז פועלת תחת ארבעה מותגי סחיטה ציב...
פורסם על ידינערך באמצעות DeepSeek-V4-Flashהתמונות נוצרו באמצעות GPT Image 1.5
קבוצת פשיעה דיגיטלית המנוטרת על ידי גוגל בשם UNC6671 אספה מעל 10 מיליון דולר בביטקוין מאז ינואר 2026, על ידי התקשרות לעובדי חברות פיננסיות, התחזות לצוות התמיכה הטכנית, וגניבת פרטי כניסה וקודי אימות דו שלבי (MFA) בזמן אמת
הקבוצה פעלה במקור תחת המותג BlackFile, פרשה אותו במאי 2026, ומאז פועלת תחת ארבעה מותגי סחיטה ציבוריים: Redact, Pink, Helix ו Falcon
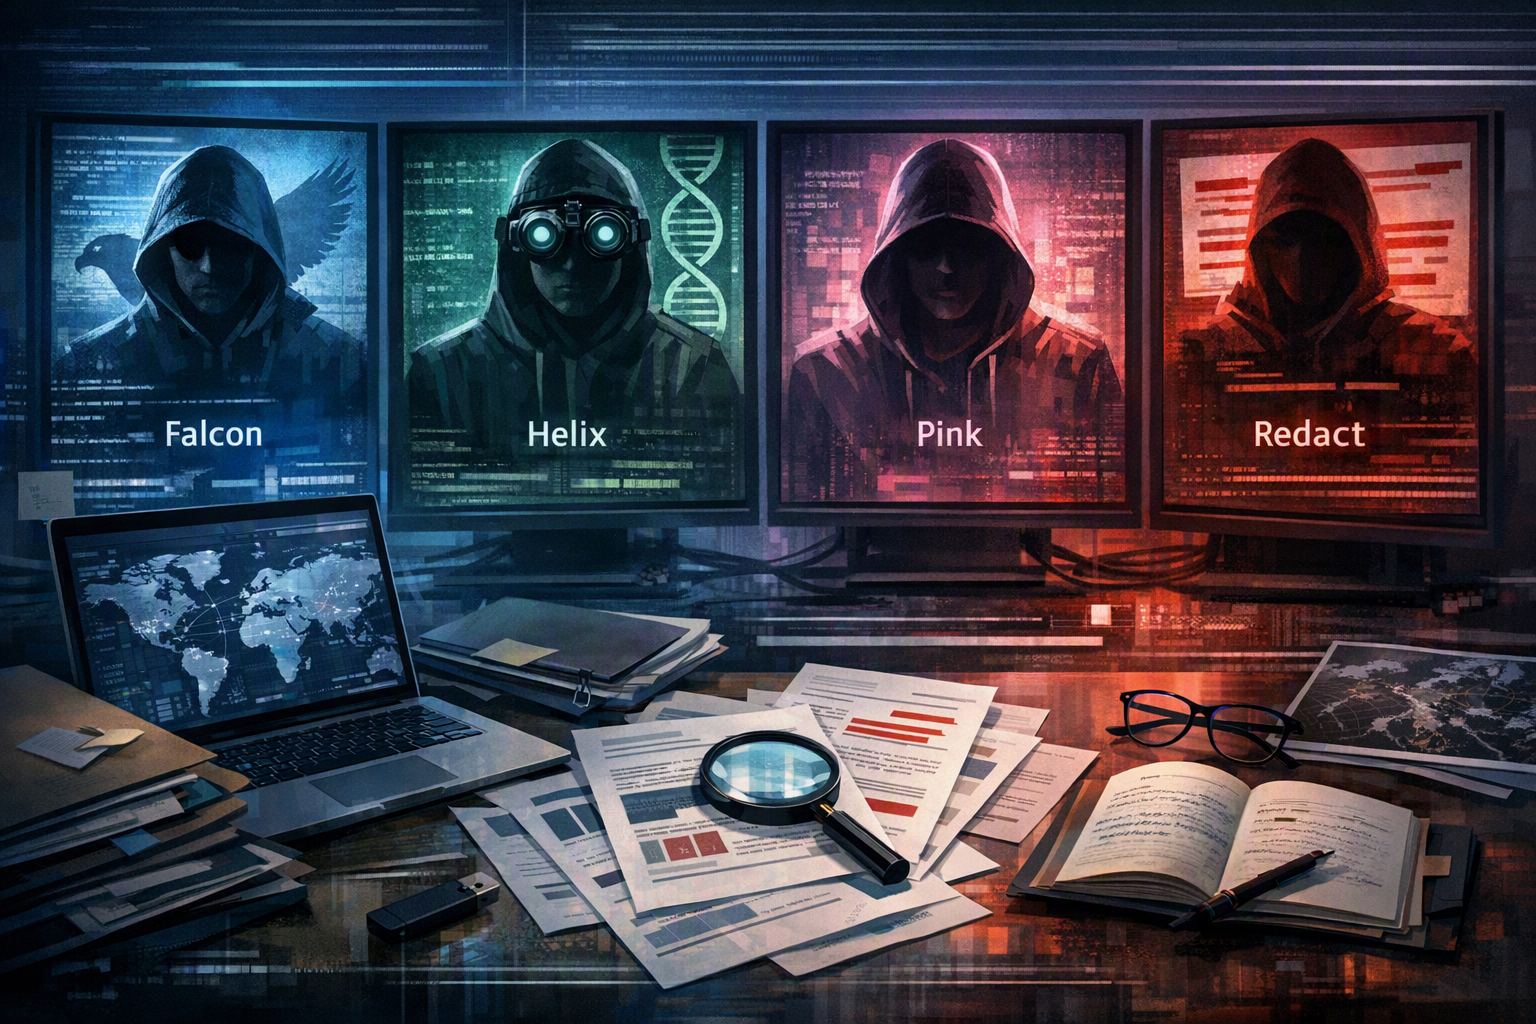
What hacking groups tracked by Google under the names Falcon, Helix, Pink, and Redact — possibly part of a larger collective called UNC6671UNC6671 operates under at least four extortion brands — Falcon, Helix, Pink, and Redact — which Google's Threat Intelligence Group assesses share common infrastructure and phishing kits.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: What hacking groups tracked by Google under the names Falcon, Helix, Pink, and Redact — possibly part of a larger collective called UNC6671. Article summary: Let me also check Google's own report for the most authoritative. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clickbait thumbnails, icons, and tiny thumbnail layouts. Make it useful as an illustrative visual, not as factual evidence.
openai.com
קבוצת פשיעה דיגיטלית יחידה, המנוטרת על ידי קבוצת מודיעין האיומים של גוגל (GTIG) בתור UNC6671, אספה מעל 10 מיליון דולר בביטקוין מאז ינואר 2026, באמצעות התקשרות לעובדים בחברות פיננסיות גדולות בארה"ב, התחזות לצוות מוקד התמיכה הטכנית, ושכנועם למסור פרטי גישה - כולל קודי אימות דו-שלבי (MFA) חיים . המבצע, שהחל תחת מותג הסחיטה BlackFile לפני מיתוג מחדש באמצע 2026, מפעיל כיום לפחות ארבעה מותגי סחיטה ציבוריים: Redact, Pink, Helix ו-Falcon .
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "שיחת טלפון אחת שעלתה לוול סטריט 10 מיליון דולר: כך פועל קרטל הווישינג UNC6671"?
קבוצת פשיעה דיגיטלית המנוטרת על ידי גוגל בשם UNC6671 אספה מעל 10 מיליון דולר בביטקוין מאז ינואר 2026, על ידי התקשרות לעובדי חברות פיננסיות, התחזות לצוות התמיכה הטכנית, וגניבת פרטי כניסה וקודי אימות דו שלבי (MFA) בזמן אמת
What are the key points to validate first?
קבוצת פשיעה דיגיטלית המנוטרת על ידי גוגל בשם UNC6671 אספה מעל 10 מיליון דולר בביטקוין מאז ינואר 2026, על ידי התקשרות לעובדי חברות פיננסיות, התחזות לצוות התמיכה הטכנית, וגניבת פרטי כניסה וקודי אימות דו שלבי (MFA) בזמן אמת הקבוצה פעלה במקור תחת המותג BlackFile, פרשה אותו במאי 2026, ומאז פועלת תחת ארבעה מותגי סחיטה ציבוריים: Redact, Pink, Helix ו Falcon
הדיווח של גוגל וכלי תקשורת נוספים לאבטחת סייבר מציינים במפורש את החברות הפיננסיות האמריקאיות הבאות כיעדי UNC6671: אפולו גלובל מנג'מנט, ביין קפיטל, בלאקסטון, ברידג'ווטר אסושיאייטס, CME גרופ, KKR, מודי'ס ו-TPG.
סוכנויות הידיעות רויטרס ובלומברג דיווחו בנוסף כי פוינט72 אסט מנג'מנט, מילניום מנג'מנט, טו סיגמה וסיטדל היו גם הן יעדים .
איך זה עובד: השיטה הפשוטה-לכאורה שהובילה לפריצות
שרשרת המתקפה מסתמכת על שילוב פשוט להפליא של הנדסה חברתית ותשתית דיוג מסוג "אדם-בתווך" (AiTM), ללא תוכנות זדוניות מתוחכמות.
1. שיחות וישינג לטלפונים אישיים. התוקפים מתקשרים לעובדים למכשירים האישיים שלהם, תוך זיוף מספר המתקשר כדי שיופיע כמוקד התמיכה של החברה. הם טוענים שנדרשת העברת מפתחות גישה (passkeys) דחופה או עדכון MFA דחוף . הפנייה לטלפונים אישיים עוזרת לעקוף את מערכות הניטור והאבטחה הארגוניות.
2. גניבת פרטי כניסה וקוד MFA בזמן אמת. הקורבנות מופנים לאתרי כניסה מזויפים (Single Sign-On) שנראים זהים לאתרים החוקיים של החברה. שרת ה-AiTM מיירט את שם המשתמש והסיסמה, ואז לוכד בזמן אמת גם את קוד ה-MFA - בין אם הוא נשלח בהודעת SMS, באישור Push או קוד TOTP. מיד לאחר מכן, התוקף רושם התקן MFA חדש בשליטתו כדי לשמור על גישה מתמשכת .
3. הוצאת מידע אוטומטית. לאחר החדירה, הקבוצה מפעילה סקריפטים אוטומטיים בשפות Python ו-PowerShell ששולפים מידע משירותי ענן מחוברים - Microsoft 365, SharePoint, OneDrive, Okta, Zendesk ו-Salesforce. הסקריפטים מחפשים מילות מפתח כמו "סודי" (confidential) ו"ת"ז" (SSN) כדי לתעדף מידע בעל ערך גבוה .
4. סחיטה ואתרי הדלפות. מידע גנוב - כולל קניין רוחני, קוד מקור ומידע רגיש של לקוחות - מתפרסם באתרי הדלפות ייעודיים המתפעלים תחת כל מותג, אלא אם הקורבן משלם את הכופר .
דרישות הכופר ותשלומי הביטקוין
דרישות הכופר הראשוניות נעות, לפי הדיווחים, בין 750,000 ל-3 מיליון דולר לקורבן .
במקרה אחד, קורבן שילם כ-10.6 מיליון דולר בביטקוין לקבוצה במשך חמישה חודשים בתחילת 2026 .
GTIG של גוגל אישרה ישירות שהקבוצה אספה מעל 10 מיליון דולר בתשלומי כופר מאז ינואר 2026 .
GTIG עקבה אחר 141.65 ביטקוין על פני 18 ארנקים המחוברים למבצע BlackFile המוקדם יותר .
יעדי עבר
לפני שהסבה את מיקודיה לשירותים פיננסיים, הון פרטי ושירותים מקצועיים באמצע 2026, UNC6671 (שפעלה כ-BlackFile) תקפה מגזרים רבים נוספים, כולל ייצור, נדל"ן, בריאות, ביטוח, טכנולוגיה, תחבורה ואירוח .
מידת הוודאות בזהוי
גוגל מייחסת את כל ארבעת מותגי הסחיטה לכך שהם שייכים לקולקטיב UNC6671 הרחב, על בסיס תבניות רישום דומיינים משותפות, תבניות דיוג חופפות, ערכות דיוג AiTM משותפות וחברות יעד חופפות .
עם זאת, גוגל מציינת שתרחישים חלופיים - כגון שותפים מפוצלים או מספר קבוצות שחולקות אותה תשתית "דיוג כשירות" - "גם הם אפשריים" . המותגים אינם בהכרח כנופיות פשע נפרדות; סביר להניח שמדובר באותו מפעיל (או מפעילים) המריץ מספר מותגי אתרי הדלפות במקביל לאחר המיתוג מחדש מ-BlackFile.
המלצות הגנה
מומחי אבטחה ו-GTIG של גוגל ממליצים על אמצעי ההגנה הבאים נגד איום ספציפי זה :
דרשו MFA עמיד בפני דיוג. מפתחות FIDO2/WebAuthn קשורים לדומיין המקורי החוקי, דבר ששרת AiTM לא יכול לזייף, לא משנה כמה כתובת הדומיין דומה.
חנכו עובדים לגבי וישינג. יש לומר לעובדים שמוקד התמיכה לעולם לא יתקשר לטלפון אישי וידרוש עדכוני פרטי כניסה דחופים, במיוחד תחת לחץ.
קבעו אימות ערוץ-תקשורת-חלופי. כל פנייה לא מתוכננת ממוקד התמיכה צריכה להיות מאומתת דרך ערוץ תקשורת ארגוני ידוע לפני ביצוע כל פעולה.
עקבו אחר התנהגות חריגה של הפעלות. צוותי האבטחה צריכים לעקוב אחר רישום התקני MFA חדשים, מיקומי כניסה חריגים והורדות בנפח גדול מ-SharePoint ו-OneDrive.
cloud.google.comUNC6671 Rebrands: Multi-Brand Vishing Extortion Targets ...
decryptiondigest.comUNC6671 Vishing Hedge Fund Attack: Finance Firms ...
securityweek.comVishing Extortion Group UNC6671 Rebrands After Making Millions
thehackernews.comUNC6671 Vishing Attacks Target Personal Phones to Steal SaaS Data