מתקפה בשלושה צעדים: מהתקן קצה חשוף ועד השתלטות מלאה על הרשת הארגונית
האקרים פורצים לארגונים על ידי ניצול פגיעות RCE במכשירי F5 BIG‑IP APM החשופים לאינטרנט, ולאחר מכן משדרגים הרשאות באמצעות פרצות לינוקס מקומיות כמו Copy Fail (CVE‑2026‑31431) או Dirty Frag (CVE‑2026‑43284) כדי להשיג שליט... Copy Fail ו Dirty Frag אינן פרצות שניתן לנצל מרחוק בפני עצמן; הן הופכות למסוכנות רק לאחר שלהאקר...
פורסם על ידינערך באמצעות GPT-5.5התמונות נוצרו באמצעות GPT Image 2
האקרים פורצים לארגונים על ידי ניצול פגיעות RCE במכשירי F5 BIG‑IP APM החשופים לאינטרנט, ולאחר מכן משדרגים הרשאות באמצעות פרצות לינוקס מקומיות כמו Copy Fail (CVE‑2026‑31431) או Dirty Frag (CVE‑2026‑43284) כדי להשיג שליט...
Copy Fail ו Dirty Frag אינן פרצות שניתן לנצל מרחוק בפני עצמן; הן הופכות למסוכנות רק לאחר שלהאקר יש כבר גישה ראשונית למערכת, ומאפשרות לו להפוך גישה מוגבלת לשליטה מלאה על השרת.
ארגונים חייבים לתקן בדחיפות את מכשירי F5 BIG‑IP ואת גרעין לינוקס, להגביל גישת שורת פקודה במכשירי קצה, להשבית מודולי גרעין פגיעים במידת האפשר, לחזק קונטיינרים ולנטר פעילות חריגה של הרחבת הרשאות.
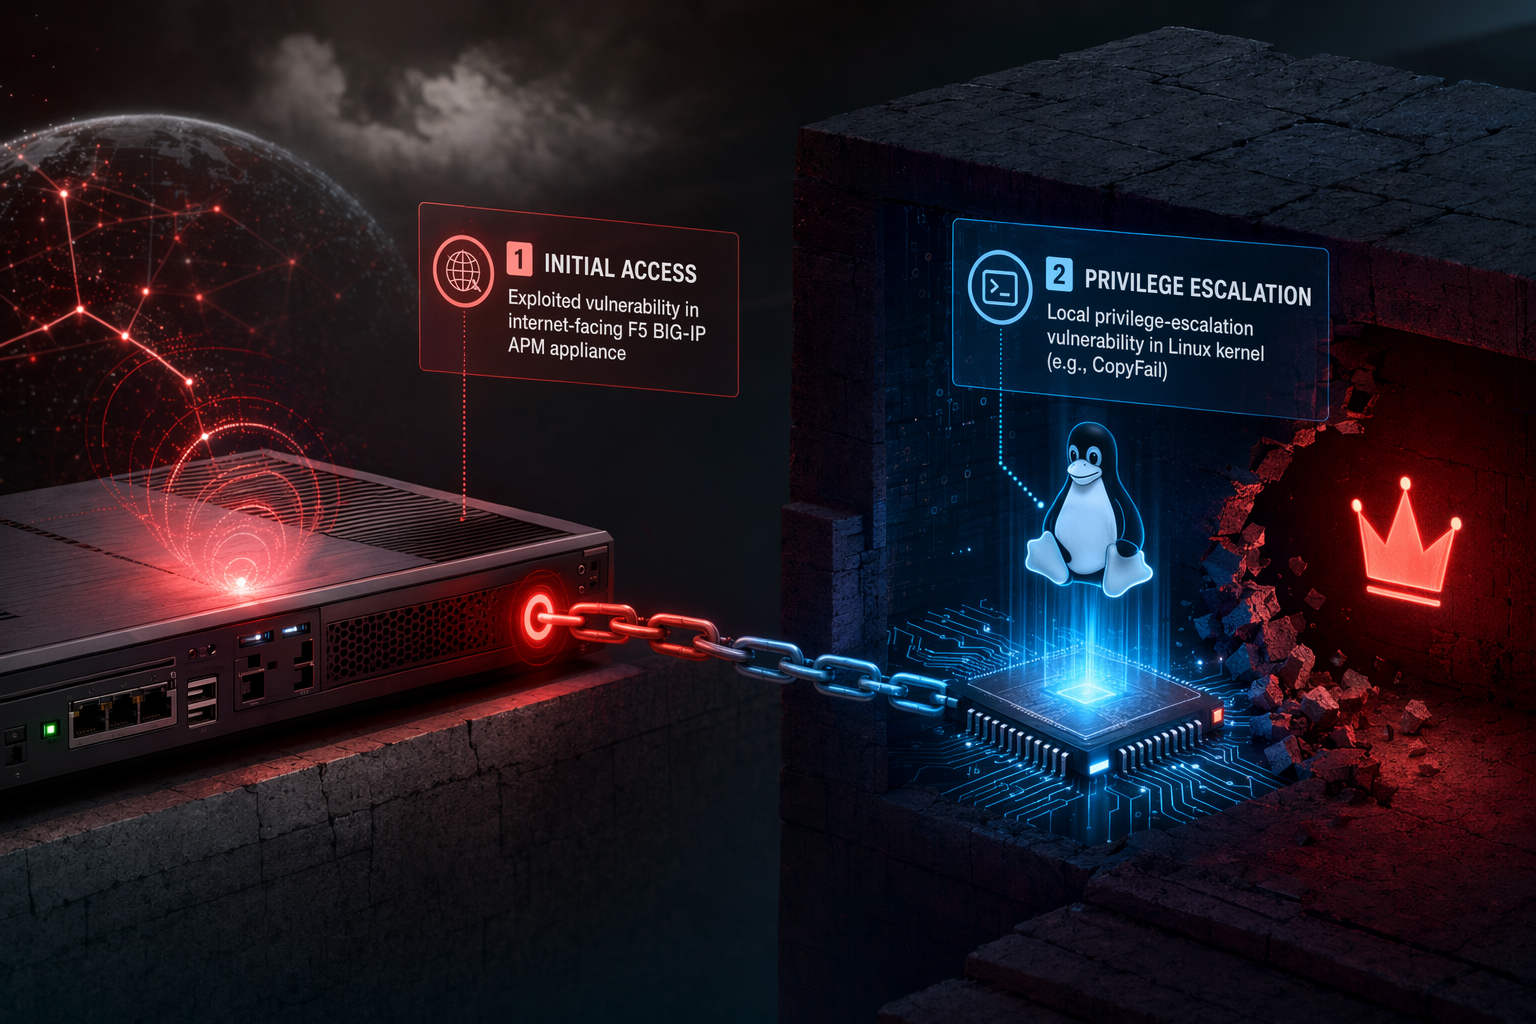
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
איך שרשרת התקפות אחת יכולה למוטט אבטחה ארגונית שלמה
אמצעי אבטחה שהיו אמורים להגן על הארגון הופכים בעצמם לנקודת התורפה. מכשירי F5 BIG‑IP, המשמשים כאיזון עומסים, VPN ושער גישה, חשופים לאינטרנט ולעתים קרובות גם מקבלים אמון מלא בתוך הרשת הארגונית. שילוב של פגיעות RCE מרחוק ב-F5 עם פרצות הרחבת הרשאות בלינוקס יוצר שרשרת התקפות קטלנית.
שלב 1: פריצה ראשונית דרך מכשיר F5 BIG‑IP APM חשוף
ארגונים רבים חושפים את מערכות F5 BIG‑IP APM ישירות לאינטרנט כדי לספק VPN, אימות או פונקציות פרוקסי. זה הופך אותן למטרה אטרקטיבית במיוחד.
פגיעות קריטית המכונה CVE‑2025‑53521 מאפשרת ביצוע קוד מרחוק (RCE) ללא צורך באימות, בתנאי שמוגדרת מדיניות APM על שרת וירטואלי. ניצול מוצלח מאפשר לתוקף להריץ פקודות שרירותיות במכשיר.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "מתקפה בשלושה צעדים: מהתקן קצה חשוף ועד השתלטות מלאה על הרשת הארגונית"?
האקרים פורצים לארגונים על ידי ניצול פגיעות RCE במכשירי F5 BIG‑IP APM החשופים לאינטרנט, ולאחר מכן משדרגים הרשאות באמצעות פרצות לינוקס מקומיות כמו Copy Fail (CVE‑2026‑31431) או Dirty Frag (CVE‑2026‑43284) כדי להשיג שליט...
What are the key points to validate first?
האקרים פורצים לארגונים על ידי ניצול פגיעות RCE במכשירי F5 BIG‑IP APM החשופים לאינטרנט, ולאחר מכן משדרגים הרשאות באמצעות פרצות לינוקס מקומיות כמו Copy Fail (CVE‑2026‑31431) או Dirty Frag (CVE‑2026‑43284) כדי להשיג שליט... Copy Fail ו Dirty Frag אינן פרצות שניתן לנצל מרחוק בפני עצמן; הן הופכות למסוכנות רק לאחר שלהאקר יש כבר גישה ראשונית למערכת, ומאפשרות לו להפוך גישה מוגבלת לשליטה מלאה על השרת.
What should I do next in practice?
ארגונים חייבים לתקן בדחיפות את מכשירי F5 BIG‑IP ואת גרעין לינוקס, להגביל גישת שורת פקודה במכשירי קצה, להשבית מודולי גרעין פגיעים במידת האפשר, לחזק קונטיינרים ולנטר פעילות חריגה של הרחבת הרשאות.
הפגיעות נצפתה בשימוש במתקפות אמיתיות, וסוכנויות אבטחה כמו CISA הוסיפו אותה לקטלוג הפגיעויות המנוצלות שלהן. מרגע שהתוקף השיג יכולות ביצוע קוד, הוא פורס בדרך כלל רשתות עכביש (web shells) או שומר על הפעלה מתמשכת. המכשיר הנגוע הופך לבסיס יציאה לתנועה נוספת בתוך הארגון.
שלב 2: השגת שליטת Root באמצעות פרצות לינוקס
הגישה הראשונית למכשיר לרוב אינה מעניקה שליטה מלאה. האקרים מוצאים את עצמם בסביבה מוגבלת או עם חשבון בעל הרשאות נמוכות. כדי לעקוף מגבלות אלו, הם מנצלים פרצות מקומיות להרחבת הרשאות (LPE) בלינוקס:
Copy Fail (CVE‑2026‑31431)
"Copy Fail" היא פגיעות בגרעין לינוקס שהתגלתה באפריל 2026 ומשפיעה על גרסאות ליבה שנבנו מאז 2017. הפגיעות נמצאת במודול algif_aead שבממשק ההצפנה של הגרעין (AF_ALG).
הפגיעות מאפשרת לתהליך לא מורשה להשחית את מטמון הדפים (page cache) של הזיכרון באמצעות פעולות ספציפיות, מה שמאפשר לאחר מכן להשיג הרשאות root. חשוב לציין: לא ניתן לנצל פגיעות זו מרחוק. היא דורשת גישה מקומית למערכת, למשל דרך שורת פקודה שהושגה באמצעות פרצה אחרת.
Dirty Frag (CVE‑2026‑43284)
"Dirty Frag" מתייחסת לקבוצת פגיעויות בלינוקס המשפיעה על רכיבי רשת כמו מודולי IPsec ESP (esp4 ו-esp6). הפגיעויות מאפשרות למשתמש מקומי לשחית את מטמון הדפים של הזיכרון ולשדרג הרשאות ל-root במערכות לינוקס רבות.
גם Dirty Frag היא פגיעות של ניצול לאחר פריצה: תוקפים חייבים כבר להחזיק ביכולות ביצוע קוד על המארח לפני שניתן להשתמש בה.
שלב 3: תנועה לעומק הרשת הארגונית
לאחר שהאקרים משיגים גישת root על המכשיר הנגוע, הם יכולים לאסוף סיסמאות, ליירט אסימוני אימות או לחלץ סודות תצורה מאוחסנים.
חוקרי אבטחה תיעדו מקרים שבהם תוקפים עברו ממכשיר F5 BIG‑IP פגוע אל שרתי Confluence פנימיים המשמשים לשיתוף פעולה ותיעוד.
תשתית קצה (edge) מחזיקה לעתים קרובות ביחסי אמון נרחבים בתוך הרשת. מכשיר שנפרץ יכול לאפשר לתוקפים:
גישה לרשתות ניהול פנימיות
גניבת עוגיות אימות או אישורים
שאילתה על שירותי זהות
תנועה רוחבית לשרתי יישומים
חוקרי מיקרוסופט מתארים מגמה זו כגוברת: תוקפים מכוונים לאמצעי אבטחה החשופים לאינטרנט, משום שהם חשופים חיצונית אך זוכים לאמון רב בתוך הארגון.
מדוע שרשרת התקפות זו יעילה כל כך?
השרשרת הרב-שלבית עובדת כי היא משלבת פגיעות שכל אחת מהן לכאורה מוגבלת:
פגיעויות RCE בקצה מספקות גישה ראשונית.
באגי הרחבת הרשאות בלינוקס הופכים גישה זו לשליטה מלאה (root).
מיקום אמין ברשת מאפשר לתוקפים לנוע פנימה לשירותים פנימיים.
כל צעד מעצים את קודמו. דריסת רגל בעלת הרשאות נמוכות על מכשיר קצה יכולה להפוך לפריצה ארגונית רחבת היקף, אם הצעדים הבאים של הרחבת הרשאות ותנועה רוחבית מצליחים.
סדרי עדיפויות הגנה לארגונים
ההגנה מפני שרשרת התקפות זו דורשת התייחסות הן לנקודת הגישה הראשונית והן לצעדי הניצול שלאחר הפריצה.
1. תקן מיידית מערכות F5 BIG‑IP
ארגונים חייבים לעדכן התקנות F5 BIG‑IP APM פגיעות לגרסאות מתוקנות המטפלות ב-CVE‑2025‑53521, ותעדוף כל מיקום החשוף לאינטרנט. סוכנויות אבטחה ממליצות להתייחס לעדכונים אלו כאל דחופים בשל ניצול מאומת בשטח.
2. תקן את גרעין לינוקס בכל התשתית
החל עדכוני אבטחה המטפלים ב:
CVE‑2026‑31431 (Copy Fail)
CVE‑2026‑43284 ושאר פגיעויות Dirty Frag
פגיעויות אלו משפיעות על הפצות לינוקס רבות וגרסאות ליבה שיצאו מאז 2017.
3. הגבל גישת שורת פקודה במכשירי קצה
מכיוון ש-Copy Fail ו-Dirty Frag דורשות ביצוע מקומי, הגבלה או השבתה של גישת שורת פקודה במכשירים מקטינה משמעותית את אפשרויות הניצול.
4. השבת מודולי גרעין פגיעים כשאי אפשר לתקן מיד
אם תיקון מיידי אינו אפשרי, מגיני אבטחה עשויים לחסום באופן זמני מודולי גרעין מסוימים הקשורים ל-Dirty Frag, כמו esp4 ו-esp6, לאחר אימות ההשפעה התפעולית.
5. חזק קונטיינרים וסביבות ליבה משותפות
פגיעויות LPE בלינוקס יכולות לאפשר בריחה מקונטיינר. ארגונים צריכים:
להימנע מקונטיינרים עם הרשאות גבוהות (privileged)
למזער חשיפה של מודולי גרעין
להגביל עומסי עבודה לא מהימנים
6. נטר התנהגות של ניצול לאחר פריצה
הזיהוי צריך להתמקד באותות המעידים על הרחבת הרשאות או תנועה רוחבית, כולל:
הפעלות שורת פקודה לא צפויות במכשירי קצה
אנומליות בטעינת מודולי גרעין
שינויים פתאומיים בהרשאות ל-root
חיבורים יוצאים ממערכות תשתית
ניסיונות אימות כנגד פלטפורמות שיתוף פעולה או שירותי זהות פנימיים
עדויות ומגבלות
דיווחי אבטחת מידע תומכים בדפוס ההתקפה הכללי של ניצול מכשירי קצה חשופים, הרחבת הרשאות במארחי לינוקס ותנועה פנימה לשירותים ארגוניים.
עם זאת, עדויות פומביות לכך שקמפיין יחיד משרשרת באופן עקבי את השילוב המדויק של CVE‑2025‑53521, Copy Fail ו-Dirty Frag על פני קורבנות רבים נותרות מוגבלות. הפגיעויות תואמות בתיאוריה וניתנות לשרשור טכני, אך ספרי המשחקים של התוקפים עשויים להשתנות בין סביבות.
הלקח האבטחתי הרחב יותר
מכשירי קצה נחשבו בעבר להתקני אבטחה מוקשחים. בפועל, הם הופכים יותר ויותר לנקודות גישה ראשוניות בעלות ערך גבוה.
כאשר מכשיר קצה חשוף לאינטרנט מריץ לינוקס פנימית, כל פרצת הרחבת הרשאות במערכת האקולוגית הזו יכולה להפוך לחלק משרשרת חדירה רחבה יותר. המציאות הזו מחייבת תיקון מהיר, בקרות גישה קפדניות וניטור חזק סביב תשתית הקצה כדי להגן על הארגון המודרני.
microsoft.comCVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft