Hong Kong a-t-il une loi sur l’IA ? Ce que disent les textes de 2025
Selon un panorama juridique 2025, Hong Kong ne dispose pas encore d’un cadre légal autonome visant spécifiquement l’IA, le big data ou le machine learning ; cela ne signifie pas que l’usage de l’IA échappe à tout enca... Le Digital Policy Office a publié le 15 avril 2025 des lignes directrices sur l’IA générative co...
Publié parModifié avec GPT-5.5Images générées avec GPT Image 2
Selon un panorama juridique 2025, Hong Kong ne dispose pas encore d’un cadre légal autonome visant spécifiquement l’IA, le big data ou le machine learning ; cela ne signifie pas que l’usage de l’IA échappe à tout enca...
Le Digital Policy Office a publié le 15 avril 2025 des lignes directrices sur l’IA générative couvrant les usages, les limites, les risques potentiels et les principes de gouvernance.[5][8]
Pour les organisations, la priorité pratique est de définir les outils autorisés, les usages permis, les données saisissables, la conservation des résultats, ainsi que les accès des salariés et des appareils.[1][9]
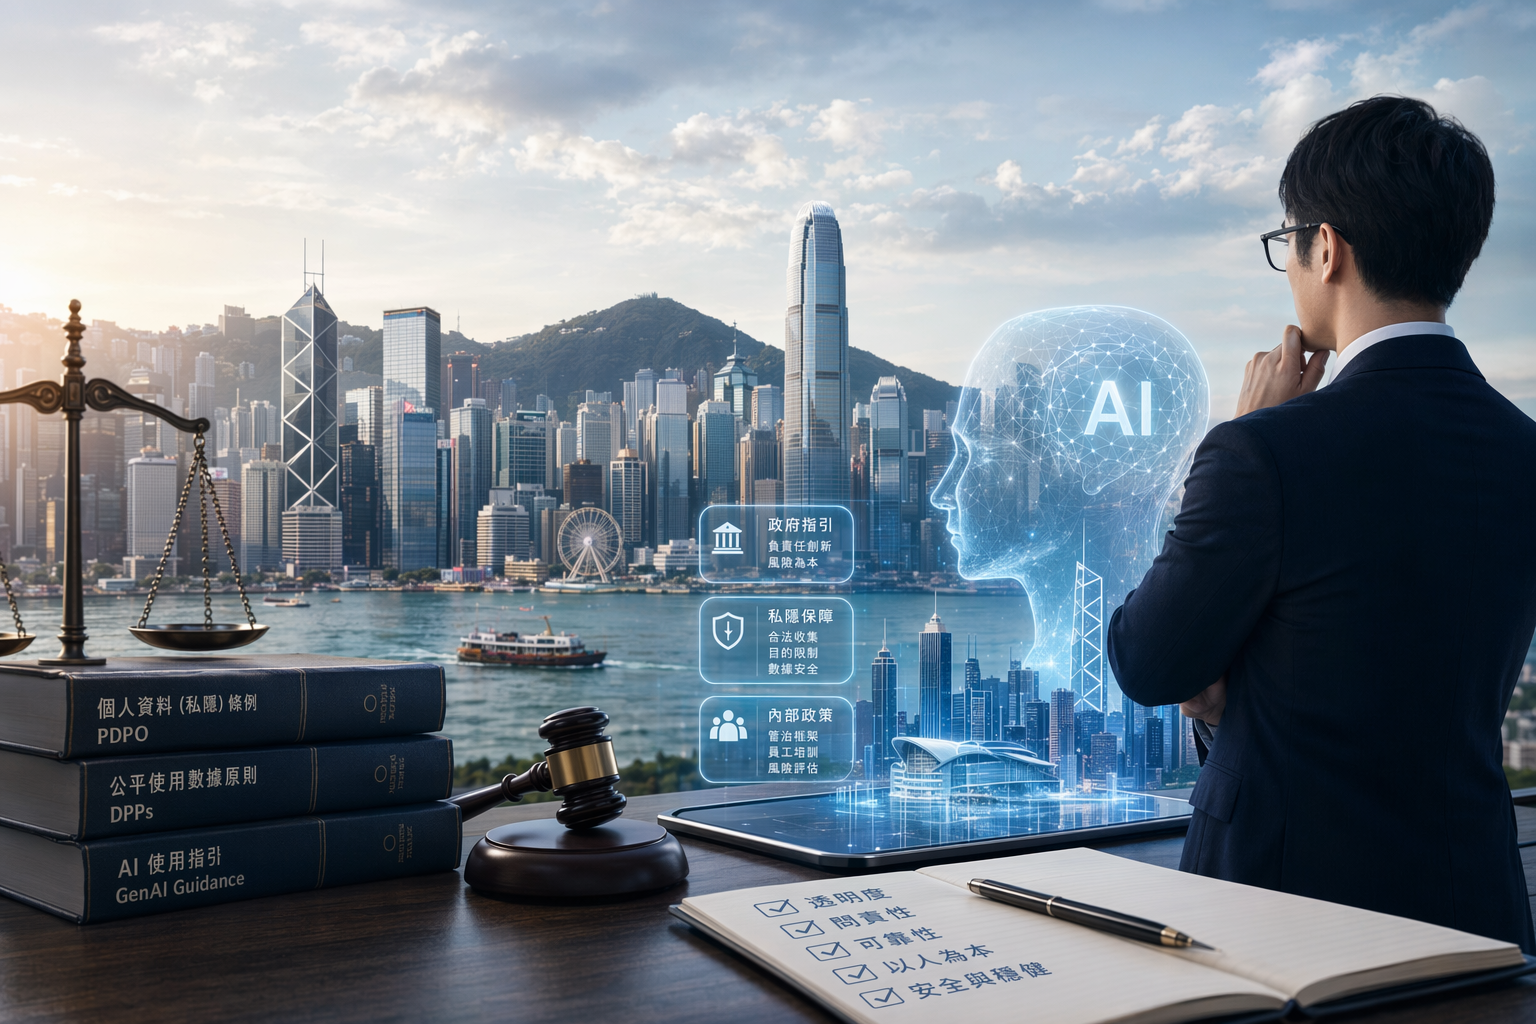
香港 AI 規管現況:未有 AI 專法,但已有 GenAI 官方指引同私隱要求AI 生成的編輯配圖,用於說明香港 AI 規管、生成式 AI 指引與私隱合規主題。
Prompt IA
Create a landscape editorial hero image for this Studio Global article: 香港 AI 規管現況:未有 AI 專法,但已有 GenAI 官方指引同私隱要求. Article summary: 按 2025 年公開法律概覽,香港未有一部單一、專門規管 AI/大數據/機器學習的法例;但政府和私隱監管機構已用 GenAI 指引、PDPO 合規要求和內部政策清單去處理實務風險。[4][5][9]. Topic tags: ai, ai regulation, generative ai, hong kong, data privacy. Reference image context from search candidates: Reference image 1: visual subject "目前,香港透過現行的不同法規對AI進行規管。各個決策和監管機構,例如數字政策辦公室、PCPD、證監會和金管局,亦先後發出了與AI有關的指引、通函或文件。" source context "AI技術應用有法可依 - 財經 - 香港文匯網" Reference image 2: visual subject "A man in a dark suit and white shirt stands indoors, engaged in conversation, with other people partially visible behind him." Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not co
openai.com
À Hong Kong, la question n’appelle pas un simple oui ou non. En 2025, les sources publiques ne font pas état d’une loi unique et autonome consacrée à l’IA, au big data ou au machine learning. Mais cela ne veut pas dire que les entreprises peuvent utiliser l’IA générative comme dans un vide juridique.
Le cadre est plutôt fait de plusieurs couches : droit existant, lignes directrices gouvernementales sur l’IA générative, et recommandations du régulateur hongkongais de la vie privée. Pour une entreprise, l’enjeu immédiat n’est donc pas d’attendre une future « loi IA », mais de contrôler dès maintenant les outils utilisés, les données saisies, les résultats produits, les droits d’accès et les risques liés aux données personnelles.
Studio Global AI
Continuez vos recherches
Cette page comprend une réponse basée sur la source que vous pouvez continuer dans Studio Global.
Quelle est la réponse courte à « Hong Kong a-t-il une loi sur l’IA ? Ce que disent les textes de 2025 » ?
Selon un panorama juridique 2025, Hong Kong ne dispose pas encore d’un cadre légal autonome visant spécifiquement l’IA, le big data ou le machine learning ; cela ne signifie pas que l’usage de l’IA échappe à tout enca...
Quels sont les points clés à valider en premier ?
Selon un panorama juridique 2025, Hong Kong ne dispose pas encore d’un cadre légal autonome visant spécifiquement l’IA, le big data ou le machine learning ; cela ne signifie pas que l’usage de l’IA échappe à tout enca... Le Digital Policy Office a publié le 15 avril 2025 des lignes directrices sur l’IA générative couvrant les usages, les limites, les risques potentiels et les principes de gouvernance.[5][8]
Que dois-je faire ensuite en pratique ?
Pour les organisations, la priorité pratique est de définir les outils autorisés, les usages permis, les données saisissables, la conservation des résultats, ainsi que les accès des salariés et des appareils.[1][9]
Selon un panorama juridique publié pour 2025, Hong Kong ne dispose pas actuellement d’un cadre légal autonome visant spécifiquement l’IA, le big data ou le machine learning.
En revanche, le Digital Policy Office, ou DPO — ici, le Bureau de la politique numérique de Hong Kong — a publié le 15 avril 2025 les Hong Kong Generative Artificial Intelligence Technical and Application Guideline, des lignes directrices techniques et d’application sur l’IA générative. D’après les informations gouvernementales, ce document couvre le champ d’application, les limites, les risques potentiels et les principes de gouvernance de l’IA générative, et fournit des orientations pratiques aux développeurs, fournisseurs de services et utilisateurs.
Côté données personnelles, le Privacy Commissioner for Personal Data, ou PCPD, a publié en mars 2025 une Checklist on Guidelines for the Use of Generative AI by Employees. Elle vise à aider les organisations à encadrer l’usage de l’IA générative par leurs salariés tout en respectant la Personal Data (Privacy) Ordinance, souvent appelée PDPO.
Les textes à connaître
Texte ou cadre
À qui cela s’adresse
Ce qu’il faut retenir
État du droit hongkongais en 2025
Entreprises, juristes, directions de conformité
Pas de cadre légal autonome spécifiquement consacré à l’IA, au big data ou au machine learning.
Lignes directrices du Digital Policy Office sur l’IA générative
Développeurs, fournisseurs de services et utilisateurs
Publication le 15 avril 2025 ; le document couvre les usages, les limites, les risques et la gouvernance de l’IA générative.
Recommandations du DPO sur les politiques internes
Organisations adoptant des services d’IA générative
Les politiques internes peuvent préciser les outils autorisés, les usages permis, les types et volumes de données saisissables, l’utilisation et le stockage des résultats.
Checklist du PCPD sur l’usage de l’IA générative par les employés
Employeurs et organisations dont les salariés utilisent l’IA générative
Le document aide à établir des politiques internes conformes aux exigences de la PDPO ; il recommande aussi de préciser les appareils et catégories de salariés autorisés.
Orientations plus larges du PCPD sur l’IA et la vie privée
Organisations qui achètent, utilisent ou développent des systèmes d’IA impliquant des données personnelles
Elles incluent des conseils pratiques, des principes éthiques et une liste d’autoévaluation pour aider au respect de la PDPO.
Pourquoi l’absence de loi unique ne suffit pas à rassurer
Dire qu’il n’existe pas de loi hongkongaise unique sur l’IA serait exact, mais incomplet. Les usages réels de l’IA — rédaction, synthèse d’informations, création de contenus textuels, audio ou visuels — peuvent déjà entrer dans le champ de politiques internes recommandées par les lignes directrices du DPO.
Surtout, les risques ne sont pas seulement théoriques. Les informations gouvernementales associées aux lignes directrices mentionnent notamment la fuite de données, les biais de modèles et les erreurs comme des risques techniques de l’IA générative à traiter. Dès qu’un outil d’IA reçoit des informations sur des clients, salariés, candidats, patients, utilisateurs ou partenaires, la question de la protection des données personnelles devient centrale.
Le PCPD relie explicitement l’usage de l’IA générative par les employés à la nécessité de mettre en place des politiques internes ou des lignes directrices conformes à la PDPO. Autrement dit, une organisation ne devrait pas se demander seulement si tel outil d’IA est pratique ou économique, mais aussi quelles données y entrent, qui y accède, ce qui ressort du système et comment ces résultats sont conservés.
Ce qu’une politique interne d’IA générative devrait couvrir
Les lignes directrices du DPO indiquent que les organisations adoptant des services d’IA générative devraient établir des politiques ou lignes directrices internes couvrant plusieurs points clés. En pratique, une politique de base devrait au minimum traiter les sujets suivants :
Les outils autorisés : préciser quels outils d’IA générative peuvent être utilisés, qu’ils soient publics ou développés en interne.
Les usages permis : déterminer si l’IA peut servir à rédiger, résumer des informations ou créer des contenus textuels, audio ou visuels.
Le périmètre de la politique : indiquer les équipes, activités, flux de travail ou situations auxquels les règles s’appliquent.
Les données pouvant être saisies : définir les types et volumes d’informations autorisés dans les prompts ou documents soumis à l’outil.
L’usage des résultats générés : préciser si les sorties peuvent être utilisées en interne, reprises dans des documents externes ou soumises à une validation préalable.
Le stockage des résultats : expliquer où et comment les contenus générés peuvent être conservés, copiés ou réutilisés.
Les accès des salariés et des appareils : le PCPD indique qu’une politique d’IA devrait préciser les types d’appareils depuis lesquels les employés peuvent accéder aux outils d’IA générative, ainsi que les catégories d’employés autorisées à les utiliser.
La gestion des risques : les risques de fuite de données, de biais de modèle et d’erreurs devraient être intégrés dans les procédures d’évaluation, de contrôle et de revue, car ils sont expressément cités parmi les risques techniques à traiter.
Données personnelles : le point de vigilance principal
À Hong Kong, la loi de référence en matière de données personnelles est la Personal Data (Privacy) Ordinance, ou PDPO. Le PCPD a publié des orientations plus larges sur l’IA comprenant des conseils pratiques, des principes éthiques et une liste d’autoévaluation pour aider les organisations à respecter la PDPO lorsqu’elles développent ou utilisent des systèmes d’IA.
Ces orientations visent notamment les organisations qui achètent ou utilisent des systèmes d’IA, y compris des systèmes prédictifs ou génératifs, lorsque des données personnelles sont en jeu. Pour une entreprise, cela implique de regarder tout le cycle de vie de l’information : source des données, saisie dans l’outil, accès par les équipes, réutilisation des résultats, conservation et suppression.
Un bon réflexe consiste à séparer les usages à faible risque — par exemple une aide à la rédaction sur des contenus non confidentiels — des usages plus sensibles impliquant des données de clients, de salariés ou d’autres personnes identifiables. Les sources disponibles ne transforment pas cette distinction en régime légal unique, mais elles montrent clairement que la gouvernance interne et la conformité à la PDPO sont au cœur du sujet.
Ce que doivent retenir les salariés et utilisateurs
Les lignes directrices du DPO ne s’adressent pas uniquement aux développeurs ou aux fournisseurs de plateformes : elles visent aussi les utilisateurs de technologies d’IA générative.
Pour un salarié, le principe le plus sûr est donc de suivre la politique interne de son organisation avant de saisir un document professionnel dans un outil d’IA. Cela vaut tout particulièrement pour les fichiers contenant des données personnelles, des informations clients, des données RH ou des éléments internes non destinés à être partagés.
Il faut également garder une distance critique face aux réponses de l’IA. Les autorités hongkongaises citent les biais de modèles et les erreurs parmi les risques techniques à prendre en compte. Les documents importants, les communications externes, les contenus juridiques ou réglementaires, ainsi que tout contenu impliquant des données personnelles, devraient donc faire l’objet d’un contrôle humain adapté.
FAQ : les questions fréquentes
Hong Kong a-t-il une loi spécifique sur l’IA ?
Selon un panorama juridique 2025, Hong Kong n’a pas actuellement de cadre légal autonome spécifiquement consacré à l’IA, au big data ou au machine learning. Mais l’usage de l’IA est déjà concerné par des lignes directrices gouvernementales, des recommandations du PCPD et la PDPO lorsqu’il implique des données personnelles.
Que contient la ligne directrice du Digital Policy Office ?
Le Digital Policy Office a publié le 15 avril 2025 les Hong Kong Generative Artificial Intelligence Technical and Application Guideline. Les informations gouvernementales indiquent que le texte couvre le champ d’application, les limites, les risques potentiels et les principes de gouvernance de l’IA générative, avec des orientations pratiques pour les développeurs, fournisseurs de services et utilisateurs.
Une entreprise doit-elle absolument avoir une politique interne sur l’IA ?
Les lignes directrices du DPO indiquent que les organisations adoptant des services d’IA générative devraient établir des politiques ou lignes directrices internes couvrant notamment les outils autorisés, les usages permis, les données pouvant être saisies, l’utilisation des résultats et leur stockage. Le PCPD a également publié une checklist destinée à aider les organisations à encadrer l’usage de l’IA générative par les salariés tout en respectant la PDPO.
Quel est le lien entre IA générative et PDPO ?
Le lien apparaît dès que l’usage de l’IA implique des données personnelles. La checklist du PCPD vise précisément à aider les organisations à gérer l’usage de l’IA générative par les employés dans le respect de la PDPO. Les orientations plus larges du PCPD sur l’IA incluent aussi des conseils pratiques, des principes éthiques et une liste d’autoévaluation pour la conformité à la PDPO.
En pratique
La formule la plus juste est donc la suivante : Hong Kong n’a pas, en 2025, une loi unique sur l’IA comparable à un code autonome, mais dispose déjà d’un ensemble de lignes directrices officielles et d’exigences liées à la protection des données personnelles.
Pour les organisations qui utilisent ou prévoient d’utiliser l’IA générative, la première étape concrète consiste à adopter une politique interne opérationnelle : outils autorisés, usages permis, limites sur les données d’entrée, règles d’utilisation et de stockage des sorties, catégories de salariés autorisées, appareils admis et processus de gestion des risques.
Ce résumé est fourni à titre d’information générale et ne constitue pas un avis juridique. En cas de déploiement sensible, de traitement de données personnelles ou d’activité réglementée, il est prudent de consulter les textes officiels et de demander un conseil professionnel adapté.