Zombie Card hyökkäys voi saada tietyt vanhentuneet Visa lähimaksukortit toimimaan myymälämaksuissa välittämällä NFC liikenteen kahden älypuhelimen kautta ja näyttämällä maksupäätteelle tulevan viimeisen käyttöpäivän. Tutkijoiden havainto koski testattua Visa EMV Kernel 3 maksupolkua.
JulkaisijaMuokattu mallilla GPT-5.6 LunaKuvat luotu mallilla GPT Image 1.5
Zombie Card hyökkäys voi saada tietyt vanhentuneet Visa lähimaksukortit toimimaan myymälämaksuissa välittämällä NFC liikenteen kahden älypuhelimen kautta ja näyttämällä maksupäätteelle tulevan viimeisen käyttöpäivän.
Tutkijoiden havainto koski testattua Visa EMV Kernel 3 maksupolkua. Vastaavaa hyökkäystä ei raportoidusti saatu toimimaan Mastercard Kernel 2 , American Express Kernel 4 tai Discover Kernel 6 toteutuksissa.
Kuluttajan kannattaa sulkea vanha kortti pankissa, tuhota siru ja magneettijuova, leikata kortti palasiksi ja seurata tiliä luvattomien veloitusten varalta.
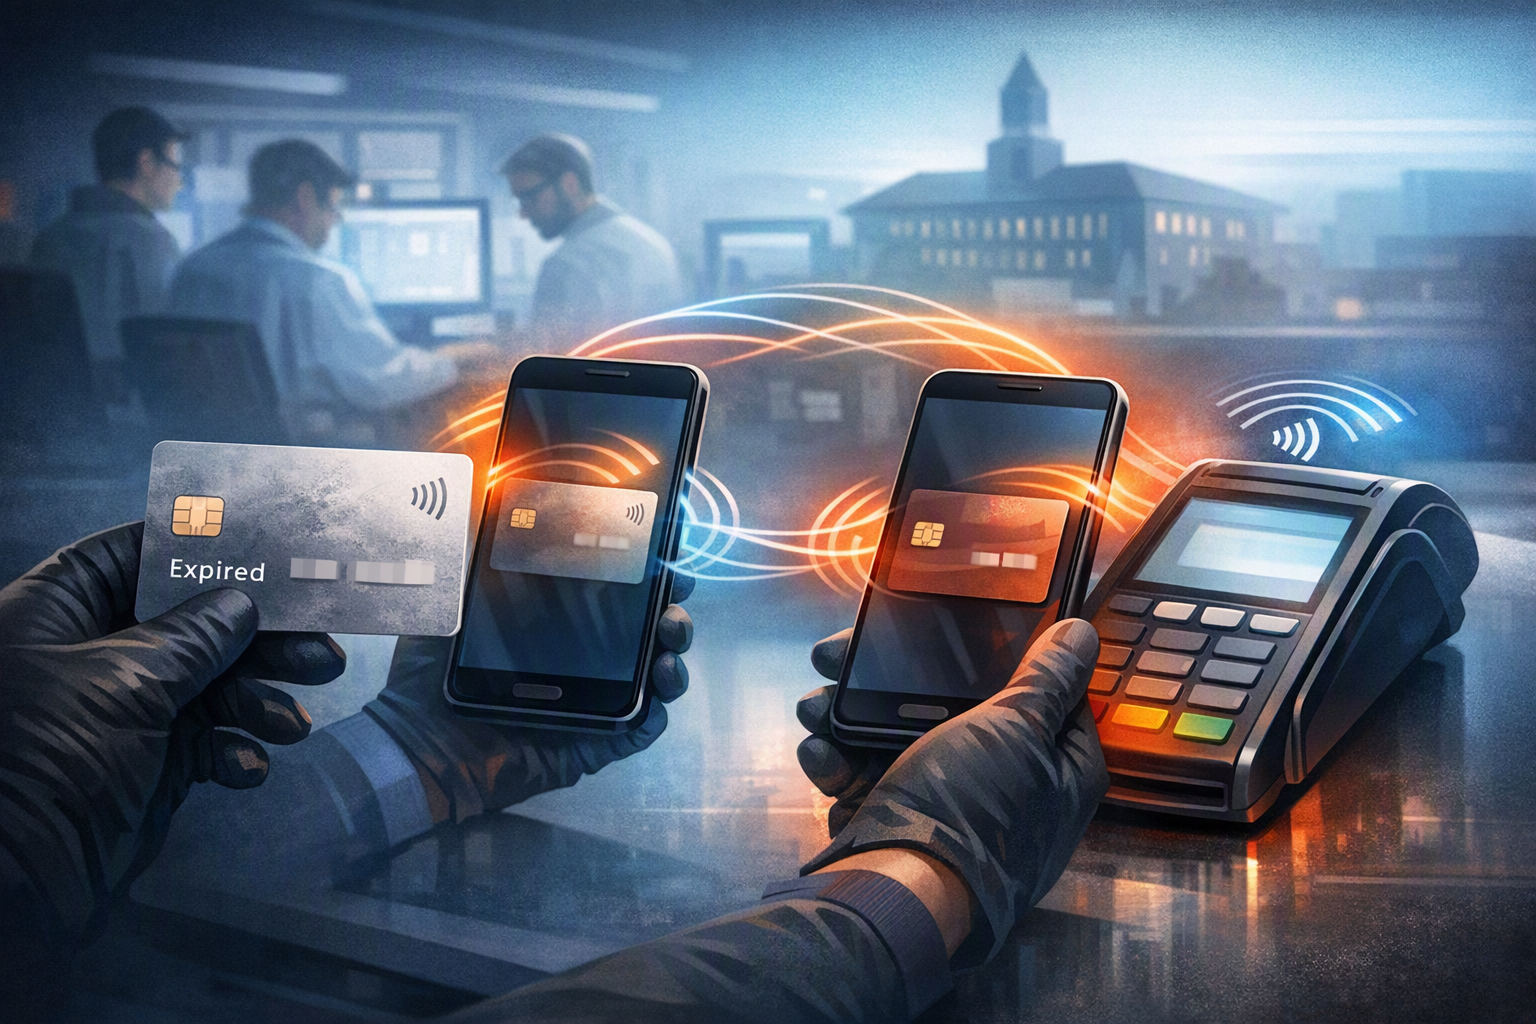
What is the “Zombie Card” NFC relay attack demonstrated by University of Massachusetts Amherst researchers at the 35th USENIX Security SympoConceptual illustration of the two-phone NFC relay described in the Zombie Card research.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: What is the “Zombie Card” NFC relay attack demonstrated by University of Massachusetts Amherst researchers at the 35th USENIX Security Sympo. Article summary: “Zombie Card” is a practical NFC man-in-the-middle relay attack: two ordinary smartphones relay an expired physical contactless card to a point-of-sale terminal while altering the expiration date the terminal sees. It do. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clic
openai.com
Vanhentunut lähimaksukortti voi näyttää päällepäin käyttökelvottomalta, vaikka sen siru sisältää edelleen toimivia maksutietoja. Massachusetts Amherstin yliopiston tutkijat osoittivat, kuinka tätä eroa voidaan hyödyntää käytännön NFC-väliintulohyökkäyksessä, jonka he nimesivät Zombie Card -hyökkäykseksi. Kahden tavallisen älypuhelimen avulla hyökkääjä voi muuttaa maksupäätteelle näkyvää viimeistä käyttöpäivää, vaikka aito kortti tuottaa edelleen oikeat tapahtumatiedot.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Näin vanhentunut Visa-kortti voi vielä maksaa"?
Zombie Card hyökkäys voi saada tietyt vanhentuneet Visa lähimaksukortit toimimaan myymälämaksuissa välittämällä NFC liikenteen kahden älypuhelimen kautta ja näyttämällä maksupäätteelle tulevan viimeisen käyttöpäivän.
What are the key points to validate first?
Zombie Card hyökkäys voi saada tietyt vanhentuneet Visa lähimaksukortit toimimaan myymälämaksuissa välittämällä NFC liikenteen kahden älypuhelimen kautta ja näyttämällä maksupäätteelle tulevan viimeisen käyttöpäivän. Tutkijoiden havainto koski testattua Visa EMV Kernel 3 maksupolkua. Vastaavaa hyökkäystä ei raportoidusti saatu toimimaan Mastercard Kernel 2 , American Express Kernel 4 tai Discover Kernel 6 toteutuksissa.
What should I do next in practice?
Kuluttajan kannattaa sulkea vanha kortti pankissa, tuhota siru ja magneettijuova, leikata kortti palasiksi ja seurata tiliä luvattomien veloitusten varalta.
Kyse ei ole yleispätevästä tavasta käyttää kaikkia vanhentuneita kortteja. Hyökkäyksen onnistuminen riippuu korttiverkosta, maksupäätteestä ja ennen kaikkea kortin myöntäjän tekemistä varmennuksista.
Mitä Zombie Card -hyökkäys tekee?
Hyökkäys sijoittuu vanhentuneen fyysisen lähimaksukortin ja maksupäätteen väliin. Yksi älypuhelin viestii kortin kanssa ja toinen välittää kortin vastaukset maksupäätteelle. Puhelimet siirtävät tietoja toisilleen verkkoyhteyden kautta. Tiedonsiirron aikana välitys muuttaa maksupäätteelle näkyvän viimeisen käyttöpäivän menneestä päivämäärästä tulevaisuudessa olevaan päivämäärään.
Tutkijoiden mukaan hyökkääjän ei tarvitse tietää korvaavan kortin todellista viimeistä käyttöpäivää. Maksupäätteen tarkistuksessa voi riittää mikä tahansa tulevaisuuteen sijoittuva päivämäärä.
Hyökkääjä ei kuitenkaan kloonaa korttia eikä murra EMV-maksujen salausta. Fyysinen kortti toimittaa edelleen aidot korttitiedot, allekirjoitukset ja tapahtumakohtaiset kryptografiset tunnisteet. Ongelma syntyy siitä, että maksupäätteen käyttämää vanhenemistietoa ei testatussa Visa-toteutuksessa ole sidottu riittävän tiukasti niihin varmennettuihin tietoihin, joita käytetään myöhemmin verkossa tehtävässä maksun hyväksynnässä.
Miksi Visa EMV Kernel 3 on keskeinen?
EMV-kernelillä tarkoitetaan maksupäätteen ohjelmistototeutusta, joka käsittelee tietyn korttiverkon lähimaksutapahtumia. Visalla, Mastercardilla, American Expressillä ja Discoverilla on omat käsittelypolkunsa.
Tutkijoiden havainto koski Visan lähimaksupolkua, joka tunnetaan toimitetuissa raporteissa nimellä Kernel 3. Sen raportoitu suunnittelupuute voi johtaa siihen, että tapahtuman kaksi osaa ovat ristiriidassa keskenään: maksupääte saa muokatun, tulevaisuuteen sijoittuvan viimeisen käyttöpäivän, mutta kortin myöntäjälle välittyvät edelleen aidot korttitiedot ja kelvolliset kryptografiset tarkistukset.
Tiukemmin sidotussa toteutuksessa vanhenemistiedon muuttaminen tiedonsiirron aikana tekisi tapahtumasta epäjohdonmukaisen ja varmennus epäonnistuisi. Zombie Card -havainto korostaa siksi yleistä tietoturvaperiaatetta: salaus ei yksin riitä, jos maksuketjun eri osat tarkistavat turvallisuuskriittisen kentän erillään eivätkä sido sitä luotettavasti muuhun varmennettuun tietoon.
Miksi sama menetelmä ei tiettävästi toiminut muissa verkoissa?
Tutkijat testasivat menetelmää myös muilla lähimaksukernel-toteutuksilla. He raportoivat, ettei hyökkäys toiminut Mastercard Kernel 2-, American Express Kernel 4- tai Discover Kernel 6 -poluissa. Toimitetuissa raporteissa tämän katsotaan liittyvän vanhenemistiedon vahvempaan suojaamiseen, tarkistamiseen tai kryptografiseen sitomiseen.
Saatavilla oleva aineisto ei kuitenkaan kerro riittävän tarkasti, mikä yksittäinen protokollatason sääntö estää hyökkäyksen kussakin näistä kolmesta kernelistä. Siksi johtopäätös on syytä pitää rajattuna: osoitettu vanhenemistiedon muuttamiseen perustuva menetelmä toimi raportoidusti testatussa Visa-ympäristössä, mutta ei testatuissa Mastercard-, American Express- ja Discover-ympäristöissä. Tämä ei tarkoita, että Visa-kortit olisivat yleisesti väärennettävissä tai että jokainen vanhentunut Visa-kortti toimisi.
Viiden yhdysvaltalaispankin testit antoivat vaihtelevia tuloksia
Tutkimuksessa maksutapahtumia testattiin eri kauppiailla, maksupäätteillä, EMV-kerneleillä ja viiden suuren yhdysvaltalaispankin korteilla. Osa kortinmyöntäjistä hyväksyi tapahtumia, joissa maksupäätteelle näytetty viimeinen käyttöpäivä oli muutettu. Toiset hylkäsivät ne vahvempien pankkipään tarkistusten vuoksi.
Tämä vaihtelu on havainnon kannalta olennaista. Pelkkä maksupäätteen hyväksyntä ei ratkaissut, menisikö maksu lopulta läpi, vaan myös pankin valtuutuslogiikalla oli merkitystä. Pankki, joka tarkistaa itsenäisesti kortin vanhenemisen, korvaamisen, sulkemisen ja muun elinkaaritiedon, hylkää tapahtuman todennäköisemmin kuin pankki, joka luottaa suurelta osin maksupäätteen tekemään vanhenemistarkistukseen.
Toimitetuissa lähteissä ei ole luotettavaa pankkikohtaista listaa viidestä laitoksesta, tarkkoja hyväksymis- ja hylkäystuloksia tai varmennettuja tapahtumarajoja pankeittain. Näitä tietoja ei pidä päätellä yleisestä tutkimustuloksesta.
Tiedottaminen ja korjausten tila 20. elokuuta 2026
Tutkimus esiteltiin USENIX Security 2026 -konferenssissa, ja yliopistoon liittyvien lähteiden mukaan suurille korttiyhtiöille ilmoitettiin havainnosta ennen sen julkistamista.
20. elokuuta 2026 saatavilla oleva näyttö vahvistaa tutkijoiden arvioinnissa havaitun haavoittuvuuden, mutta ei vahvista, että Visa olisi jo toteuttanut kaikissa ympäristöissä yhteisen kernel-muutoksen, maksupäivityksen tai kaikkia kortinmyöntäjiä koskevan korjauksen. Myöskään yksittäisten pankkien lopullista korjausaikataulua ei ole vahvistettu.
Ilmoitus haavoittuvuudesta ei siis ole sama asia kuin korjauksen valmistuminen. Käytännön riski voi vaihdella, kun korttiverkot, maksupäätevalmistajat, maksujen välittäjät ja pankit etsivät tapaa tarkistaa kortin elinkaaritiedot yhdenmukaisesti.
Tutkijoiden suosittelemat suojaukset
Tutkimus viittaa usean kerroksen suojaukseen yhden yksittäisen korjauksen sijaan:
Maksukernelien ja korttijärjestelmien suunnittelijat: sitokaa viimeinen käyttöpäivä ja muut maksupäätteelle näkyvät elinkaaritiedot kryptografisesti varmennettuun tapahtumatietoon. Tiedonsiirron aikaisen muutoksen pitäisi mitätöidä tapahtuma.
Maksupäätteet ja maksujen välittäjät: tarkistakaa vanhenemistiedot varmennetusta tiedosta aina, kun se on mahdollista, ja hylätkää ristiriitaiset arvot sen sijaan, että luotatte suojaamattomaan maksupäätteen kenttään.
Kortinmyöntäjät: tarkistakaa valtuutuksen yhteydessä itsenäisesti kortin vanheneminen, korvaaminen, sulkeminen ja tilin tila. Pankin ei pitäisi nojata pelkästään maksupäätteen paikalliseen päätökseen.
Korttiverkot ja petostorjuntatiimit: etsikää ristiriitoja maksupäätteen ilmoittaman vanhenemistiedon ja pankille näkyvien korttitietojen välillä sekä ottakaa käyttöön epäilyttävään lähimaksujen välitykseen sopivia valvontakeinoja. Suositus seuraa siitä, että vastuu maksuketjussa jakautuu kortin, maksupäätteen, verkon ja pankin kesken.
Näin vanhentunut kortti kannattaa hävittää
Vanhentunutta korttia ei pidä heittää roskiin kokonaisena. Tutkimukseen liittyvässä ohjeistuksessa suositellaan magneettijuovan demagnetointia, EMV-sirun rikkomista ja kortin leikkaamista tai silppuamista niin, että myös painetut numerot ja kirjaimet tuhoutuvat. Palat kannattaa hävittää erillään. Metallikortin omistajan on syytä kysyä pankilta turvallista hävitystapaa.
Kortin käyttö kannattaa lopettaa ja kortti sulkea pankin ohjeiden mukaan. Liitettyä tiliä on hyvä seurata myös kortin sulkemisen jälkeen, ja luvattomista veloituksista pitää ilmoittaa pankille nopeasti. Hyökkäys edellyttää pääsyä fyysiseen korttiin tai jatkuvaa läheisyyttä siihen, joten vanhan kortin huolellinen tuhoaminen pienentää väärinkäytön mahdollisuutta.
pasqualepillitteri.itCartes bancaires expirées qui repaient : la faille sans contact qui ...
xenospectrum.comAttack Revives Expired Credit Cards Using Two Smartphones | XenoSpectrum
theregister.comExpired credit cards revived by researchers to make ...
khwarizmilab.github.ioZombie Cards Back Online: Expired Card Attack - Khwarizmi Lab
cybersecuritynews.comNew “Zombie Card” Flaw Lets Expired Visa Cards Make Contactless Payments