Hakkerit käyttävät F5 BIG‑IP-haavoittuvuuksia ja Linux-ydinvikoja tunkeutuakseen yritysverkkoihin – tästä on kyse
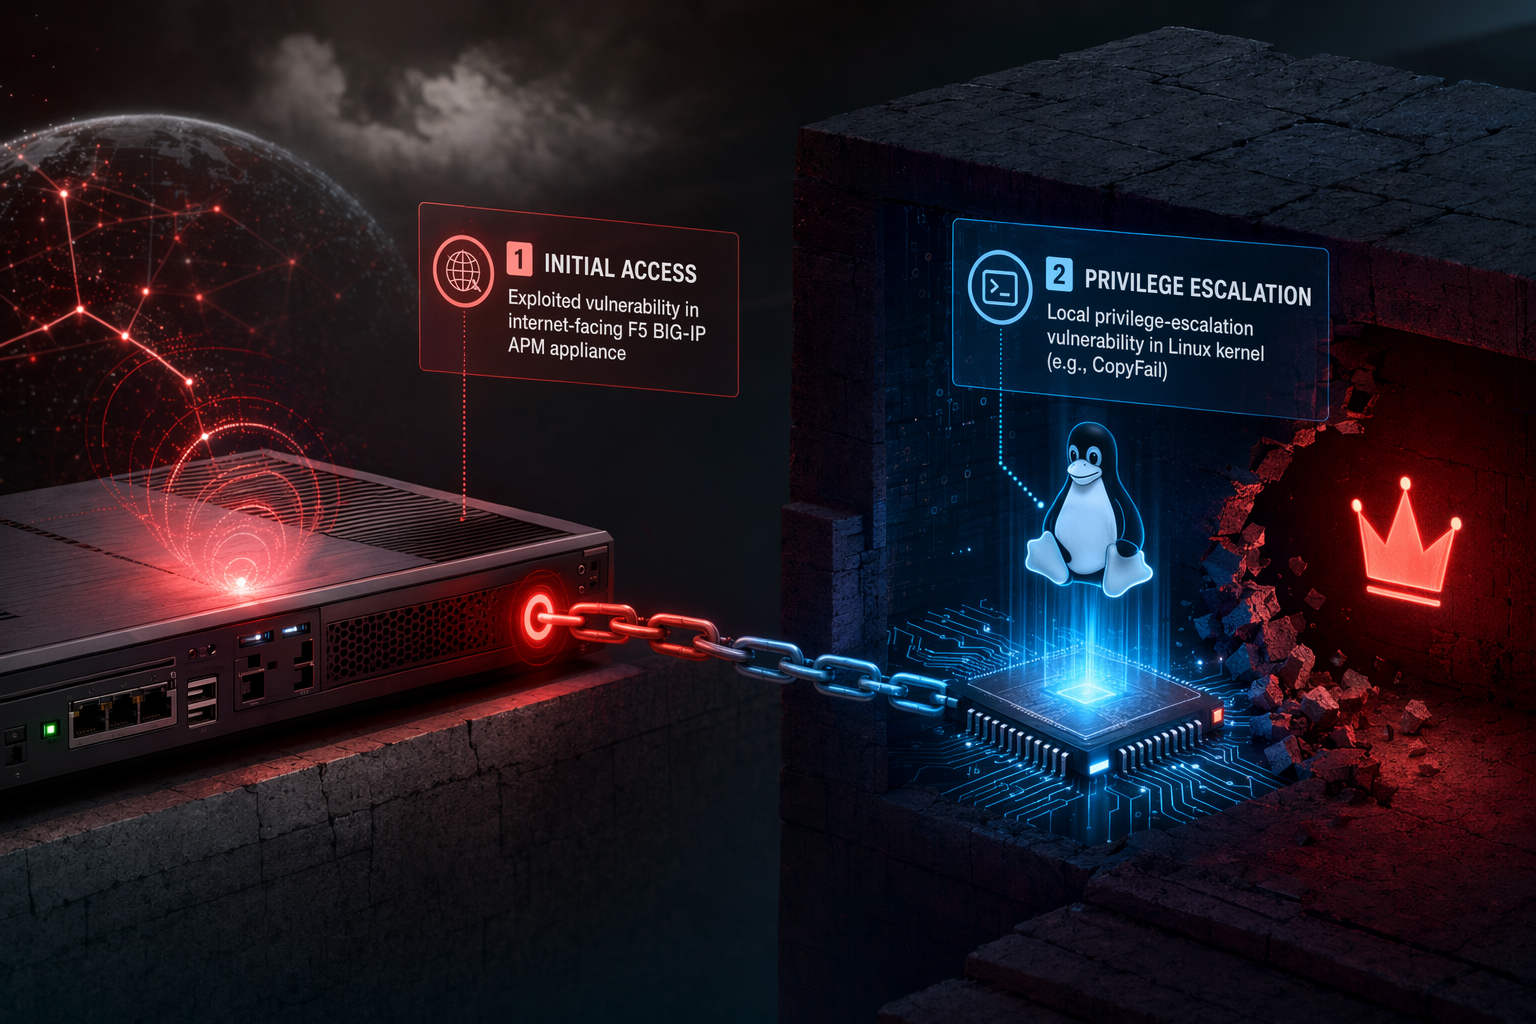
Hyökkääjät murtautuvat yritysverkkoihin käyttämällä ensin internetiin avointa F5 BIG‑IP APM laitetta etähyökkäykseen (CVE‑2025‑53521), minkä jälkeen he käyttävät Linuxin paikallisia oikeuskorotushaavoittuvuuksia kuten... Copy Fail ja Dirty Frag eivät ole itsessään etähyökkäyshaavoittuvuuksia, vaan ne tulevat vaarall...
JulkaisijaMuokattu mallilla GPT-5.5Kuvat luotu mallilla GPT Image 2
Hyökkääjät murtautuvat yritysverkkoihin käyttämällä ensin internetiin avointa F5 BIG‑IP APM laitetta etähyökkäykseen (CVE‑2025‑53521), minkä jälkeen he käyttävät Linuxin paikallisia oikeuskorotushaavoittuvuuksia kuten...
Copy Fail ja Dirty Frag eivät ole itsessään etähyökkäyshaavoittuvuuksia, vaan ne tulevat vaarallisiksi vasta, kun hyökkääjä on jo saanut jalansijan järjestelmässä – ne muuttavat rajoitetun pääsyn täydeksi hallinnaksi...
Suojautuakseen organisaatioiden tulee päivittää F5 BIG‑IP ja Linux ytimet välittömästi, rajoittaa pääteyhteyksiä reunapalvelimiin, tarvittaessa estää haavoittuvat ydinmoduulit, koventaa konttialustat ja seurata valvoa...
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
Internetiin suunnatut tietoturvalaitteet ovat yhä useammin ensimmäinen askel suurissa yritystietomurroissa. Viimeaikaiset tapahtumat osoittavat, että hyökkääjät murtautuvat suojaamattomiin F5 BIG‑IP Access Policy Manager (APM) -laitteisiin, jonka jälkeen he käyttävät Linux-ytimen paikallisia oikeuskorotushaavoittuvuuksia (LPE) saadakseen pääkäyttäjän oikeudet ja siirtyäkseen syvemmälle sisäverkkoon.
Tämä hyökkäysketju kuvaa laajempaa trendiä: hyökkääjät kompromisoivat reunapalvelimen, kohottavat oikeuksiaan alla olevaan Linux-järjestelmään, ja siirtyvät luotettuihin sisäisiin palveluihin, kuten identiteetinhallintajärjestelmiin tai yhteistyöalustoihin.
Vaihe 1: Pääsy laitteelle avoimen F5 BIG‑IP APM:n kautta
Monet yritykset altistavat F5 BIG‑IP APM -järjestelmänsä suoraan internetiin tarjotakseen VPN-, todennus- tai välityspalvelintoimintoja. Tämä tekee niistä houkuttelevia kohteita.
Kriittinen haavoittuvuus CVE‑2025‑53521 mahdollistaa luvattoman etäkoodin suorittamisen (RCE), kun APM-tietoturvakäytäntö on määritetty virtuaalipalvelimelle. Tämä haavoittuvuus on havaittu aktiivisissa hyökkäyksissä, ja se on lisätty CISA:n Known Exploited Vulnerabilities -luetteloon maaliskuussa 2026.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Hakkerit käyttävät F5 BIG‑IP-haavoittuvuuksia ja Linux-ydinvikoja tunkeutuakseen yritysverkkoihin – tästä on kyse"?
Hyökkääjät murtautuvat yritysverkkoihin käyttämällä ensin internetiin avointa F5 BIG‑IP APM laitetta etähyökkäykseen (CVE‑2025‑53521), minkä jälkeen he käyttävät Linuxin paikallisia oikeuskorotushaavoittuvuuksia kuten...
What are the key points to validate first?
Hyökkääjät murtautuvat yritysverkkoihin käyttämällä ensin internetiin avointa F5 BIG‑IP APM laitetta etähyökkäykseen (CVE‑2025‑53521), minkä jälkeen he käyttävät Linuxin paikallisia oikeuskorotushaavoittuvuuksia kuten... Copy Fail ja Dirty Frag eivät ole itsessään etähyökkäyshaavoittuvuuksia, vaan ne tulevat vaarallisiksi vasta, kun hyökkääjä on jo saanut jalansijan järjestelmässä – ne muuttavat rajoitetun pääsyn täydeksi hallinnaksi...
What should I do next in practice?
Suojautuakseen organisaatioiden tulee päivittää F5 BIG‑IP ja Linux ytimet välittömästi, rajoittaa pääteyhteyksiä reunapalvelimiin, tarvittaessa estää haavoittuvat ydinmoduulit, koventaa konttialustat ja seurata valvoa...
Kun hyökkääjä on saanut koodin suoritettavaksi, hän tyypillisesti asentaa verkkoshellin tai pitkäkestoisen komentotulkin. Tästä jalansijasta tulee lähtökohta oikeuksien korotukseen ja sivuttaisliikkeelle.
Vaihe 2: Oikeuksien korotus pääkäyttäjälle Linux-ydinvikojen avulla
Alkuvaiheen pääsy laitteelle ei välttämättä anna täyttä järjestelmähallintaa. Hyökkääjä saattaa päätyä rajoitettuun ympäristöön tai käyttäjätilille, jolla on rajalliset oikeudet.
Kiertääkseen nämä rajoitukset hyökkääjät voivat hyödyntää Linux-ytimen paikallisia oikeuskorotushaavoittuvuuksia (LPE), kuten:
Copy Fail (CVE‑2026‑31431)
"Copy Fail" on Linux-ytimen haavoittuvuus, joka julkistettiin huhtikuussa 2026. Se vaikuttaa ytimiin, jotka on rakennettu vuodesta 2017 lähtien. Haavoittuvuus sijaitsee algif_aead-komponentissa, joka on osa ytimen käyttäjätilan salausrajapintaa (AF_ALG).
Vika antaa rajoittamattoman prosessin vioittaa välimuistisivuja (page-cache) tiettyjen toimintojen kautta, mikä voidaan hyödyntää pääkäyttäjän oikeuksien saamiseen.
Tärkeää on, että tätä haavoittuvuutta ei voida hyödyntää etänä – se edellyttää paikallista pääsyä järjestelmään, kuten komentotulkkia, joka on saatu toisen haavoittuvuuden kautta.
Dirty Frag (CVE‑2026‑43284)
"Dirty Frag" viittaa joukkoon Linux-ytimen verkkokomponenttien haavoittuvuuksia, kuten IPsec ESP -moduuleja (esp4 ja esp6).
Nämä haavoittuvuudet antavat paikallisen käyttäjän vioittaa välimuistisivuja ytimen verkkopolkujen kautta ja korottaa oikeuksia pääkäyttäjälle useimmissa Linux-järjestelmissä.
Kuten Copy Fail, Dirty Frag on puhtaasti hyökkäyksen jälkeinen haavoittuvuus: hyökkääjän täytyy ensin saada koodi suoritettavaksi kohteessa ennen kuin sitä voi käyttää.
Vaihe 3: Sivuttaisliike reunapalvelimelta sisäverkkoon
Kun hyökkääjä on saanut pääkäyttäjän oikeudet laitteella, hän voi kerätä tunnistetietoja, varastaa todennustokeneita tai hakea tallennettuja konfiguraatiosalaisuuksia.
Tietoturvatutkijat ovat havainneet tapauksia, joissa hyökkääjät ovat siirtyneet kompromisoidusta F5-reunapalvelimesta sisäisiin yritysjärjestelmiin, kuten Confluence-palvelimille, joita käytetään yhteistyöhön ja dokumentointiin.
Reunainfrastruktuurilla on usein laajoja luottamussuhteita sisäverkossa. Kun nämä järjestelmät on murrettu, hyökkääjä voi:
Päästä käsiksi sisäisiin hallintaverkkoihin
Varastaa todennusevästeitä tai sertifikaatteja
Kysellä identiteettipalveluita
Liikkua sivuttain sovelluspalvelimille
Microsoftin tutkijat kuvaavat tämäntyyppisen hyökkäyksen kasvavaksi trendiksi: hyökkääjät kohdistavat iskunsa internetiin suunnattuihin tietoturvalaitteisiin, koska ne ovat ulkoisesti altistettuja mutta syvästi luotettuja yritysympäristöissä.
Miksi tämä hyökkäysketju on tehokas
Tämä monivaiheinen ketju toimii, koska se yhdistää haavoittuvuuksia, jotka yksittäin näyttävät rajallisilta:
Reunapalvelimen RCE-haavoittuvuus mahdollistaa alkuvaiheen pääsyn.
Linuxin oikeuskorotushaavoittuvuudet muuttavat tämän pääsyn täydeksi järjestelmähallinnaksi.
Luotettu verkkoposition avulla hyökkääjä voi siirtyä sisäisiin palveluihin.
Jokainen vaihe vahvistaa edellistä. Vähäinen jalansija reunapalvelimella voi nopeasti muuttua koko yrityksen tietomurroksi, jos oikeuskorotus ja sivuttaisliikkuminen onnistuvat.
Suojautumistoimenpiteet organisaatioille
Tämän hyökkäysketjun torjunta edellyttää toimenpiteitä sekä alkuvaiheen pääsyn että jälkikäyttöisen eskalaation estämiseksi.
1. Päivitä F5 BIG‑IP-järjestelmät välittömästi
Organisaatioiden tulee päivittää haavoittuvat BIG‑IP APM -asennukset korjattuihin versioihin, jotka koskevat CVE‑2025‑53521 -haavoittuvuutta. Erityisesti internetiin altistetut asennukset on priorisoitava.
Turvallisuusviranomaiset suosittelevat näiden päivitysten käsittelemistä erittäin kiireellisinä vahvistettujen hyökkäysten vuoksi.
2. Päivitä Linux-ytimet koko infrastruktuurissa
Käytä tietoturvapäivityksiä, jotka korjaavat:
CVE‑2026‑31431 (Copy Fail)
CVE‑2026‑43284 ja muut Dirty Frag -haavoittuvuudet
Nämä haavoittuvuudet vaikuttavat moniin yleisiin Linux-jakeluihin ja ytimiin, jotka on julkaistu vuodesta 2017 lähtien.
3. Rajoita komentotulkin käyttöä reunapalvelimilla
Koska Copy Fail ja Dirty Frag vaativat paikallista suoritusta, komentotulkin käytön rajoittaminen tai estäminen laitteilla vähentää merkittävästi hyödyntämismahdollisuuksia.
Pääsy hallintatoimintoihin on oltava tiukasti rajattu ja valvottu.
4. Estä haavoittuvat ydinmoduulit viivästyneen päivityksen aikana
Jos päivitystä ei voida tehdä heti, voidaan tilapäisesti estää tiettyjä Dirty Frag -haavoittuvuuteen liittyviä ydinmoduuleja, kuten esp4 ja esp6, toiminnallisten vaikutusten arvioinnin jälkeen.
5. Kovenna kontit ja jaetut ydinympäristöt
Kernel-LPE-haavoittuvuudet voivat mahdollistaa konttipaon. Organisaatioiden tulisi:
Välttää etuoikeutettuja kontteja
Minimoida ydinmoduulien altistus
Rajoittaa ei-luotettuja työkuormia
Nämä toimenpiteet vähentävät räjähdysvaikutusta, jos kontti tai isäntäprosessi vaarantuu.
6. Seuraa hyökkäyksen jälkeistä toimintaa
Valvonnan tulisi keskittyä signaaleihin, jotka viittaavat oikeuskorotukseen tai sivuttaisliikkeeseen:
Todennusyritykset sisäisiin yhteistyöalustoihin tai identiteettipalveluihin
Näyttö ja rajoitukset
Tietoturvaraportointi tukee yleistä hyökkäysmallia, jossa hyödynnetään altistettuja reunapalvelimia, nostetaan oikeuksia Linux-isännillä ja siirrytään sisäisiin palveluihin.
Julkinen näyttö siitä, että täsmälleen tämä yhdistelmä CVE‑2025‑53521:tä, Copy Failia ja Dirty Fragia olisi käytetty yhdessä kampanjassa useita uhreja vastaan, on kuitenkin rajallista. Haavoittuvuudet ovat teoriassa yhteensopivia ja teknisesti ketjutettavissa, mutta hyökkääjien taktiikat voivat vaihdella ympäristöittäin.
Suurempi tietoturvaopetus
Reunapalvelimia on perinteisesti pidetty kovennettuina tietoturvalaitteina. Käytännössä niistä on tulossa yhä useammin korkean arvon alkupäätepisteitä.
Kun ulkoisesti altistettu laite pyörittää Linuxia sisäisesti, mikä tahansa oikeuskorotusvika tässä ekosysteemissä voi tulla osaksi laajempaa hyökkäysketjua. Tämä todellisuus tekee nopeasta päivittämisestä, tiukoista pääsynvalvonnasta ja vahvasta valvonnasta reunainfrastruktuurin ympärillä kriittistä modernille yritysturvallisuudelle.
microsoft.comCVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...