AnswersPublished16 sources
Hermeksen toistuva varamallivaihto – mistä on kyse ja miten sen saa kuriin?
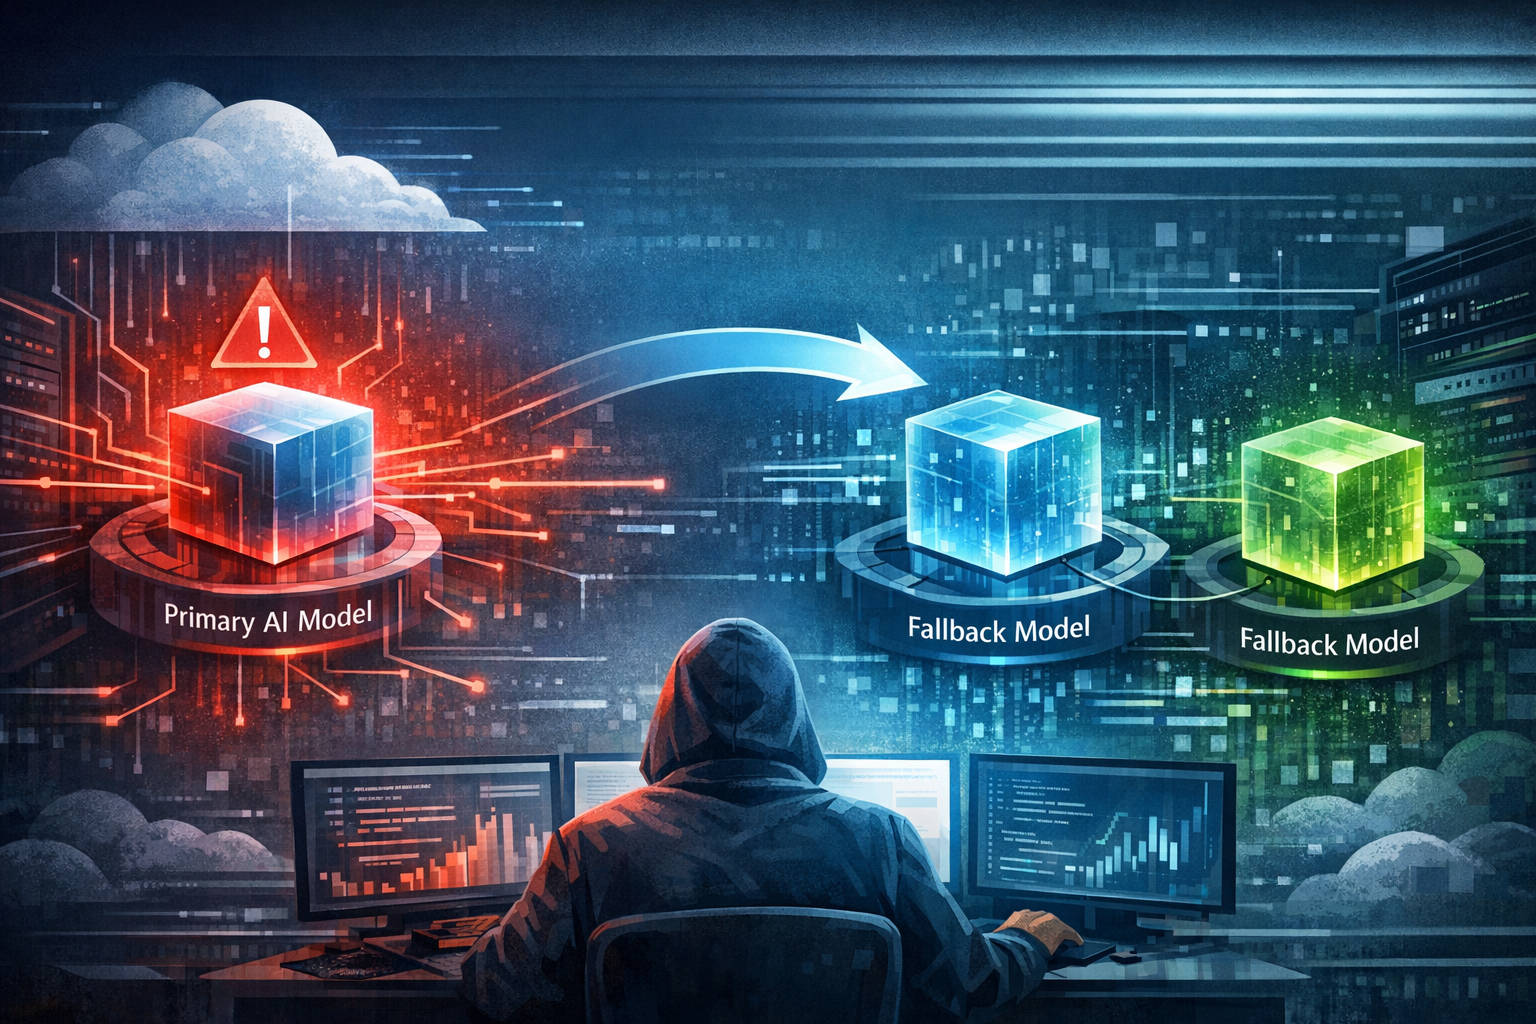
Varoitus 'switching to fallback' ei ole bugi vaan ominaisuus: Hermes vaihtaa automaattisesti varamalliin, kun ensisijainen malli saa rate limit virheen (HTTP 429).[8] Fallback vaihto tapahtuu yhden viestikerran osalta, joten seuraavalla viestillä Hermes yrittää taas ensisijaista mallia – ja jos rate limit on yhä voi...
JulkaisijaKuvat luotu mallilla GPT Image 1.5
Research answer
Key takeaways
- Varoitus 'switching to fallback' ei ole bugi vaan ominaisuus: Hermes vaihtaa automaattisesti varamalliin, kun ensisijainen malli saa rate limit virheen (HTTP 429).[8]
- Fallback vaihto tapahtuu yhden viestikerran osalta, joten seuraavalla viestillä Hermes yrittää taas ensisijaista mallia – ja jos rate limit on yhä voimassa, varoitus toistuu.[8]
- Ongelman juurisyy on yleensä ylävirran (upstream) mallissa tai gateway tasolla, ei itse Hermeksessä.
- Jos primary ja fallback käyttävät samaa palvelinpoolia tai rajapinta avainta, molemmat voivat olla samanaikaisesti estettyinä – tarkista tämä mahdollisuus.[6][8]
AI Prompt
openai.comCreate a landscape editorial hero image for this Studio Global article: ⚠️ Rate limited — switching to fallback provider... 🔄 Primary model failed — switching to fallback: sg claude opus 4.7 via custom Sao cứ bị. Article summary: Đây không hẳn là “bug fallback”, mà là model chính của Sếp đang bị rate limit nên Hermes tự nhảy sang fallback sg claude opus 4.7 via custom đúng như thiết kế.[8] Vì fallback của Hermes là per turn, nên mỗi tin nhắn mới . Topic tags: general web, openai, llm, ai, workflow. Reference image context from search candidates: Reference image 1: visual subject "# Fallback Providers. ## Primary Model Fallback. When your main LLM provider encounters errors — rate limits, server overload, auth failures, connection drops — Hermes can automat" source context "Fallback Providers | Hermes Agent - nous research" Reference image 2: visual subject "March 18, 2026 - (rate_limit
Saatko Hermes-agenttia käyttäessäsi jatkuvasti varoituksen ⚠️ Rate limited — switching to fallback provider... 🔄 Primary model failed — switching to fallback: sg claude opus 4.7 via custom? Et ole yksin – tämä on yksi yleisimmistä Hermes-käyttäjien kohtaamista ongelmista. Kyse ei ole varsinaisesta bugista, vaan ominaisuudesta, joka toimii juuri niin kuin on suunniteltu. Ongelma on kuitenkin ärsyttävä, ja tässä artikkelissa käymme läpi, mistä se johtuu ja miten sen saa korjattua.
Mistä toistuva fallback-varoitussanoma johtuu?
Hermes-agentissa on sisäänrakennettu fallback-mekanismi, joka aktivoituu automaattisesti, kun ensisijainen tekoälymalli kohtaa ongelmia. Näitä voivat olla esimerkiksi:
- Rate limit eli pyyntörajoitus (HTTP 429 -virhe)
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
People also ask
What is the short answer to "Hermeksen toistuva varamallivaihto – mistä on kyse ja miten sen saa kuriin?"?
Varoitus 'switching to fallback' ei ole bugi vaan ominaisuus: Hermes vaihtaa automaattisesti varamalliin, kun ensisijainen malli saa rate limit virheen (HTTP 429).[8]
What are the key points to validate first?
Varoitus 'switching to fallback' ei ole bugi vaan ominaisuus: Hermes vaihtaa automaattisesti varamalliin, kun ensisijainen malli saa rate limit virheen (HTTP 429).[8] Fallback vaihto tapahtuu yhden viestikerran osalta, joten seuraavalla viestillä Hermes yrittää taas ensisijaista mallia – ja jos rate limit on yhä voimassa, varoitus toistuu.[8]
What should I do next in practice?
Ongelman juurisyy on yleensä ylävirran (upstream) mallissa tai gateway tasolla, ei itse Hermeksessä.
Sources
docs.openclaw.aiGeneral troubleshooting - OpenClaw Docs
hermes-agent.nousresearch.comFallback Providers | Hermes Agent - nous research