Zombie Card -hyökkäys herätti vanhentuneet Visa-lähimaksukortit käyttöön
Zombie Card hyökkäyksessä kaksi NFC puhelinta välitti vanhentuneen Visa kortin maksuliikenteen maksupäätteelle ja vaihtoi päätteen näkemän vanhenemispäivän tulevaan päivään. Tekniikka onnistui tietyissä Visa toteutuksissa, mutta lähteet eivät sisällä täydellistä teknistä vertailua muihin korttiverkkoihin tai viiden...
JulkaisijaMuokattu mallilla GPT-5.6 LunaKuvat luotu mallilla GPT Image 1.5
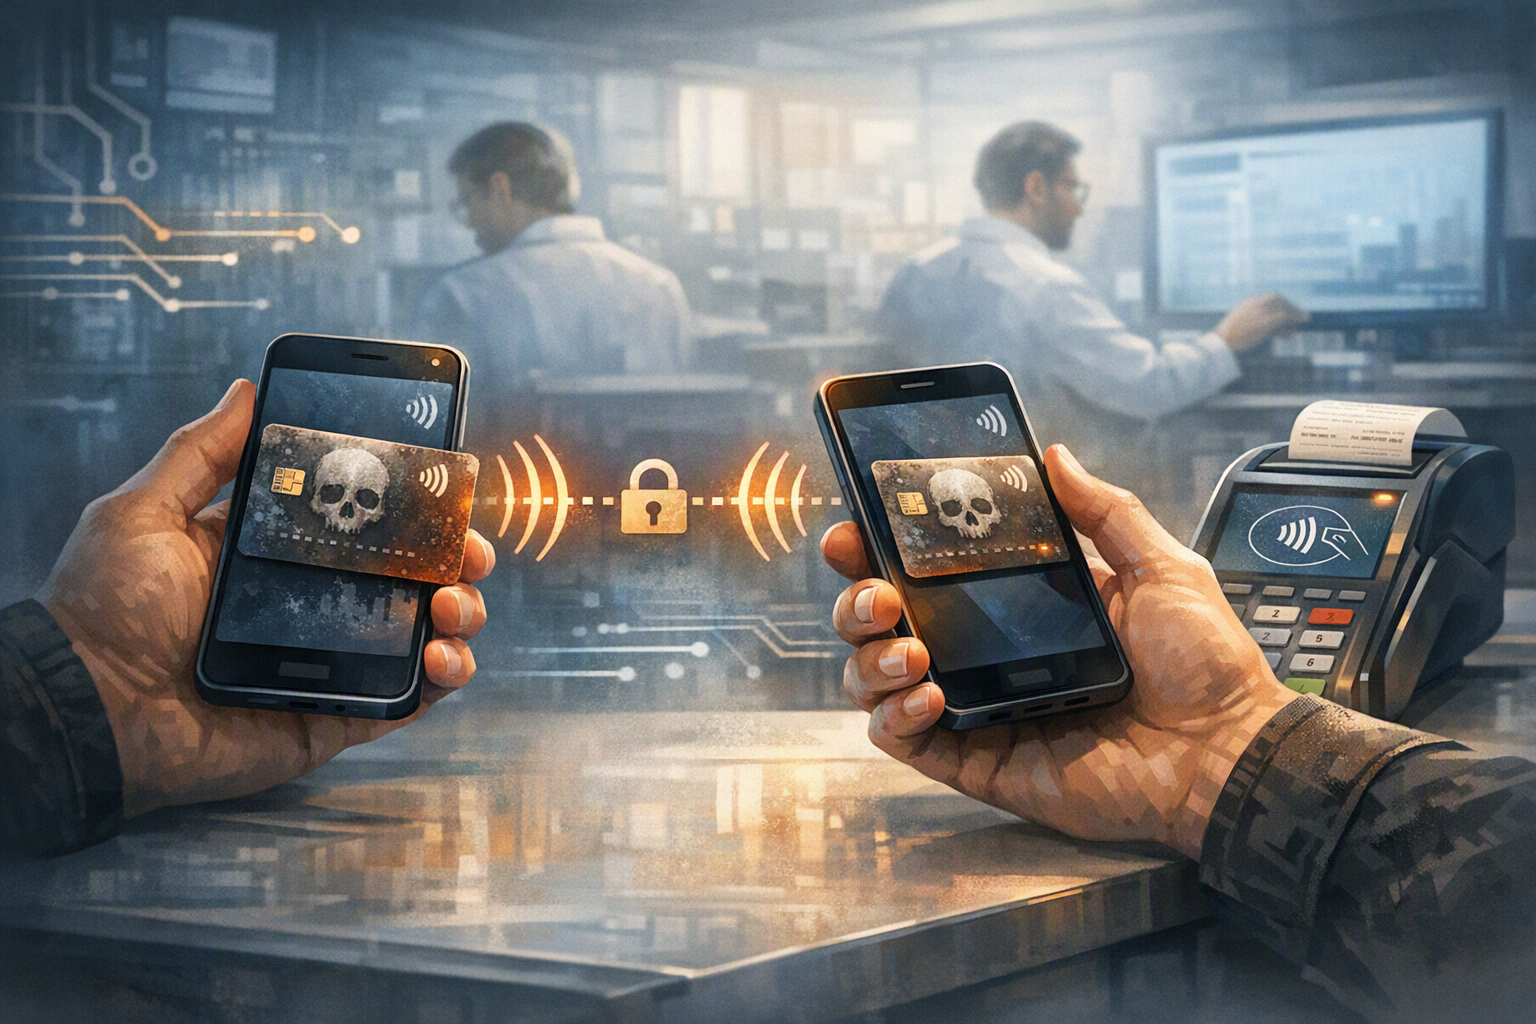
Zombie Card hyökkäyksessä kaksi NFC puhelinta välitti vanhentuneen Visa kortin maksuliikenteen maksupäätteelle ja vaihtoi päätteen näkemän vanhenemispäivän tulevaan päivään.
Tekniikka onnistui tietyissä Visa toteutuksissa, mutta lähteet eivät sisällä täydellistä teknistä vertailua muihin korttiverkkoihin tai viiden yhdysvaltalaispankin yksittäisiä hyväksymis ja hylkäystuloksia.
Tutkijat kertoivat ilmoittaneensa havainnoista Visalle ja asianomaisille pankeille touko ja joulukuussa 2025, mutta saatavilla ei ole varmennettua tietoa Visan korjauksesta tai sen käyttöönoton laajuudesta.
How did University of Massachusetts Amherst researchers’ “Zombie Card” NFC relay attack enable expired Visa contactless cards to make real iThe Zombie Card attack used an NFC relay to alter the expiration date seen by a payment terminal.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How did University of Massachusetts Amherst researchers’ “Zombie Card” NFC relay attack enable expired Visa contactless cards to make real i. Article summary: The “Zombie Card” attack was a practical NFC man-in-the-middle relay: two phones relayed an expired Visa card’s contactless transaction to a store terminal while altering the expiration date presented to that terminal, e. Topic tags: general, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fa
openai.com
Vanhentuneen maksukortin pitäisi olla käyttökelvoton. University of Massachusetts Amherstin tutkijat osoittivat kuitenkin, ettei tämä välttämättä pidä paikkaansa kaikissa lähimaksuasetuksissa. Heidän nimeämänsä ”Zombie Card” -hyökkäys käytti käytännöllistä NFC-välikäsihyökkäystä, jolla tietyt vanhentuneet Visa-kortit saatiin näyttämään maksupäätteelle voimassa olevilta. Tutkijat onnistuivat tekemään oikeita myymäläostoja ilman, että kortin salaustunnisteita tarvitsi väärentää.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Zombie Card -hyökkäys herätti vanhentuneet Visa-lähimaksukortit käyttöön"?
Zombie Card hyökkäyksessä kaksi NFC puhelinta välitti vanhentuneen Visa kortin maksuliikenteen maksupäätteelle ja vaihtoi päätteen näkemän vanhenemispäivän tulevaan päivään.
What are the key points to validate first?
Zombie Card hyökkäyksessä kaksi NFC puhelinta välitti vanhentuneen Visa kortin maksuliikenteen maksupäätteelle ja vaihtoi päätteen näkemän vanhenemispäivän tulevaan päivään. Tekniikka onnistui tietyissä Visa toteutuksissa, mutta lähteet eivät sisällä täydellistä teknistä vertailua muihin korttiverkkoihin tai viiden yhdysvaltalaispankin yksittäisiä hyväksymis ja hylkäystuloksia.
What should I do next in practice?
Tutkijat kertoivat ilmoittaneensa havainnoista Visalle ja asianomaisille pankeille touko ja joulukuussa 2025, mutta saatavilla ei ole varmennettua tietoa Visan korjauksesta tai sen käyttöönoton laajuudesta.
Näin hyökkäys erotti kortin ja maksupäätteen toisistaan
Hyökkäys perustui kahteen NFC:tä tukevaan älypuhelimeen, jotka oli yhdistetty välitysyhteydellä. Toinen puhelin kommunikoi fyysisen, vanhentuneen kortin kanssa ja toinen esiintyi korttina maksupäätteelle. Puhelimet välittivät EMV-maksuviestit kortin ja kassajärjestelmän välillä sen sijaan, että ne olisivat kommunikoineet suoraan.
Välityksen aikana hyökkäys muutti maksupäätteelle toimitetun vanhenemispäivän. Menneisyyteen sijoittuva päivämäärä voitiin korvata tulevalla päivällä, jolloin päätteen paikalliset tarkistukset saattoivat käsitellä korttia voimassa olevana. Hyökkääjällä täytyi kuitenkin olla fyysinen kortti hallussaan tai jatkuva NFC-yhteys siihen, ja välityslaitteiston piti sijaita kortin ja maksupäätteen välissä.
Ratkaiseva yksityiskohta on, ettei välityshyökkäys rikkonut kortin salausavaimia. Aito kortti tuotti edelleen EMV-prosessin edellyttämät allekirjoitetut ja muuttuvat maksutiedot. Heikkous liittyi yhteen päätöksenteon kannalta olennaiseen kenttään – vanhenemispäivään – jonka muuttaminen ei mitätöinyt muuta varmennettua tietoa.
Visa EMV Kernel 3:n paljastama heikkous
Raportoitu ongelma koski vanhenemispäivän epäjohdonmukaista käsittelyä Visan EMV-lähimaksutoteutuksen Kernel 3:ssa. Testatussa kokoonpanossa maksupäätteelle esitetty vanhenemispäivä ei ollut riittävän tiukasti sidottu kryptografisesti kortin tietoihin ja myöhemmin hyväksyntää varten käytettyihin maksutietoihin.
Tämä synnytti ristiriidan:
Fyysinen kortti toimitti aidot maksutiedot, mukaan lukien todellisen, jo vanhentuneen päivämäärän.
Välityshyökkäys muutti päätteen näkemän päivämäärän.
Kortti tuotti edelleen aidon maksutapahtuman varmennusmateriaalin.
Maksupääte saattoi siten arvioida tulevaa vanhenemispäivää samalla, kun se vastaanotti oikeasta kortista peräisin olevan kryptografisesti kelvollisen todisteen.
Hyökkäys ei siis kohdistunut itse salaukseen vaan eri tietokenttien väliseen suhteeseen. Allekirjoitus tai maksutapahtuman kryptogrammi voi pysyä aitona, jos protokolla ei sido päätteen käyttämää erillistä arvoa riittävän tiukasti muihin varmennettuihin tietoihin. Tutkijat kuvasivat havaintoa välikäsihyökkäyksen mahdollistamaksi manipulointiheikkoudeksi Visan lähimaksuprosessissa.
Miksi vanhentunut kortti saattoi silti tuottaa hyväksyttävän maksun?
Kortin vanhenemispäivä saatetaan mieltää kortin sisäiseksi, kryptografiseksi ”sammutuskytkimeksi”. Saatavilla oleva tutkimusaineisto viittaa kuitenkin siihen, että lähimaksujärjestelmissä vanhenemista ei aina valvota tällä tavalla. Osa tarkistuksista voi perustua siihen, mitä maksupääte vastaanottaa ja mitä kortinmyöntäjä pystyy erikseen vahvistamaan hyväksynnän yhteydessä.
Jos maksupääte näkee tulevan vanhenemispäivän ja kortinmyöntäjä saa muuten aidot maksutapahtuman tiedot, järjestelmältä voi puuttua luotettava ja johdonmukaisesti varmennettu tieto siitä, että fyysinen kortti on jo vanhentunut. Tilin on kuitenkin oltava edelleen käytettävissä, jotta maksun hyväksyntä onnistuisi. Hyökkäys ei tee suljetusta tai muuten virheellisestä tilistä aktiivista.
Entä Mastercard, American Express ja Discover?
Toimitetun aineiston mukaan sama vanhenemispäivän korvaamiseen perustuva tekniikka ei onnistunut testatuissa Mastercard Kernel 2-, American Express Kernel 4- eikä Discover Kernel 6 -kokoonpanoissa.
Lähteissä ei kuitenkaan ole täydellistä protokollatason vertailua, joka selittäisi tarkasti, mitkä kenttien sidonnat tai tarkistukset estivät maksut. Varovainen johtopäätös on, että nämä testatut toteutukset torjuivat kyseisen manipuloinnin tehokkaammin kuin testattu Visa-kokoonpano. Tämä ei tarkoita, että jokainen näiden brändien alla myönnetty kortti olisi immuuni välityshyökkäyksille tai muulle maksupetokselle.
Mitä pankkitestit osoittivat?
Tutkimuksen kerrotaan koskeneen useiden suurten yhdysvaltalaisten pankkien kortteja, ja aihetta käsittelevissä jutuissa kuvataan onnistuneita tai yritettyjä maksutapahtumia useiden kortinmyöntäjien kanssa.
Saatavilla oleva aineisto ei kuitenkaan nimeä kaikkia viittä pankkia eikä tarjoa varmennettua hyväksymis- ja hylkäystulosta jokaiselle niistä. Siksi pankkikohtaisen taulukon julkaiseminen tai väite siitä, että jokin pankki olisi aina hyväksynyt tai hylännyt hyökkäyksen, olisi harhaanjohtavaa. Lopputulokseen voivat vaikuttaa korttituote, tilin tila, maksunvalvonta, maksupääte, maksunvälittäjä ja muut tapahtuman olosuhteet.
Mitä Visa teki havainnon jälkeen?
Yhden toimitetun lähteen mukaan tutkijat ilmoittivat havainnoista Visalle ja asianomaisille pankeille touko- ja joulukuussa 2025. Ilmoituksiin kerrotaan sisältyneen toisto-ohjeet, maksutapahtumien tiedot ja esittelyvideo.
Saatavilla olevissa lähteissä ei ole varmennettavaa Visan lausuntoa, vahvistettua tietoturvatiedotetta tai näyttöä korjauksen valmistumisesta ja laajasta käyttöönotosta. Näin ollen ei ole riittävästi näyttöä sanoa, että Visa olisi korjannut ongelman kokonaan, mitkä kortit tai maksupäätteet korjaus kattaisi tai olisiko mahdollinen lievennys pakollinen koko maksuketjussa.
Näin maksuketju voisi torjua ongelman
Keskeinen korjaus on estää maksupäätteelle näytetyn vanhenemispäivän poikkeaminen kortin varmennetuista tiedoista.
Maksuverkot ja kernelien suunnittelijat: Sitokaa vanhenemispäivä ja muut päätteen päätöksiin vaikuttavat tiedot kryptografisesti varmennettuihin korttitietoihin ja maksutapahtuman kryptogrammiin. Ristiriitaisten arvojen tulee johtaa maksun hylkäykseen.
Maksupäätteiden ja maksunvälittäjien ylläpitäjät: Verratkaa vanhenemispäivää kaikissa EMV-vaihdon kohdissa ja tutkikaa ristiriidat. Viiveisiin tai viestintäkäyttäytymiseen perustuva välityshyökkäysten tunnistus voi tarjota lisäsignaalin, mutta aineisto ei osoita yhden yleispätevän tunnistusmenetelmän olemassaoloa.
Kortinmyöntäjät: Tarkistakaa vanheneminen, uusiminen ja kortin elinkaaren tila itsenäisesti maksun hyväksynnän yhteydessä sen sijaan, että luotatte vain maksupäätteen ilmoittamaan päivämäärään. Vanhentuneisiin tai korvattuihin tunnistetietoihin liittyvät maksut tulisi hylätä tai merkitä tarkistettaviksi, jos kortinmyöntäjällä on niiden tunnistamiseen riittävät tiedot.
Korttiohjelmat: Varmistakaa, että uuden kortin myöntäminen poistaa vanhan kortin käytöstä tai rajoittaa sitä johdonmukaisesti silloin, kun se on tarkoituksenmukaista.
Kuluttajat: Seuratkaa tilitapahtumia ja ilmoittakaa luvattomista veloituksista nopeasti. Vanhentunutta fyysistä korttia ei pidä automaattisesti pitää vaarattomana, jos tili tai korttitunniste on edelleen aktiivinen.
Näin hävität vanhentuneen maksukortin turvallisesti
Noudattakaa ensin kortinmyöntäjän ohjeita – etenkin jos vanha kortti pyydetään palauttamaan. Muussa tapauksessa poistakaa kortti tallennetuista verkkokauppatileistä ja digitaalisista lompakoista, varmistakaa uuden kortin toimivuus ja tuhotkaa vanha kortti niin, ettei sen tietoja voi helposti palauttaa.
Leikatkaa kortti sirun, magneettijuovan, painetun korttinumeron, allekirjoituspaneelin ja turvakoodin kohdalta. Maksukorteille tarkoitettu ristileikkaava silppuri on parempi kuin kortin jättäminen kokonaiseksi. Jos mahdollista, hävittäkää palat eri roskaerissä. Toimet vähentävät pois heitettyihin korttitietoihin liittyvää riskiä, mutta ne eivät korvaa tilin seuraamista tai tuntemattomasta veloituksesta ilmoittamista kortinmyöntäjälle.
cybersecuritynews.com
New “Zombie Card” Flaw Lets Expired Visa Cards Make Contactless Payments
xenospectrum.comAttack Revives Expired Credit Cards Using Two ...
thehackernews.comZombie Card Attack Can Revive Expired Visa Cards for Contactless Payments
khwarizmilab.github.ioZombie Cards Back Online: Expired Card Attack - Khwarizmi Lab
helpnetsecurity.comResearchers find a loophole that lets expired credit cards ...