RespuestasPublicado20 fuentes
Ciberataque a supermercados franceses: qué se sabe del sabotaje a sus frigoríficos
Durante la noche del 11 al 12 de octubre de 2026, atacantes manipularon a distancia los controles de refrigeración de cientos de supermercados en Francia. La alerta de CERT FR menciona controladores Danfoss AK SM y AK SC, además de sistemas Copeland y Dixell.
Publicado porEditado con GPT-6 LunaImágenes generadas con GPT Image 2
Respuesta de investigación
Conclusiones clave
- Durante la noche del 11 al 12 de octubre de 2026, atacantes manipularon a distancia los controles de refrigeración de cientos de supermercados en Francia.
- La alerta de CERT FR menciona controladores Danfoss AK SM y AK SC, además de sistemas Copeland y Dixell.
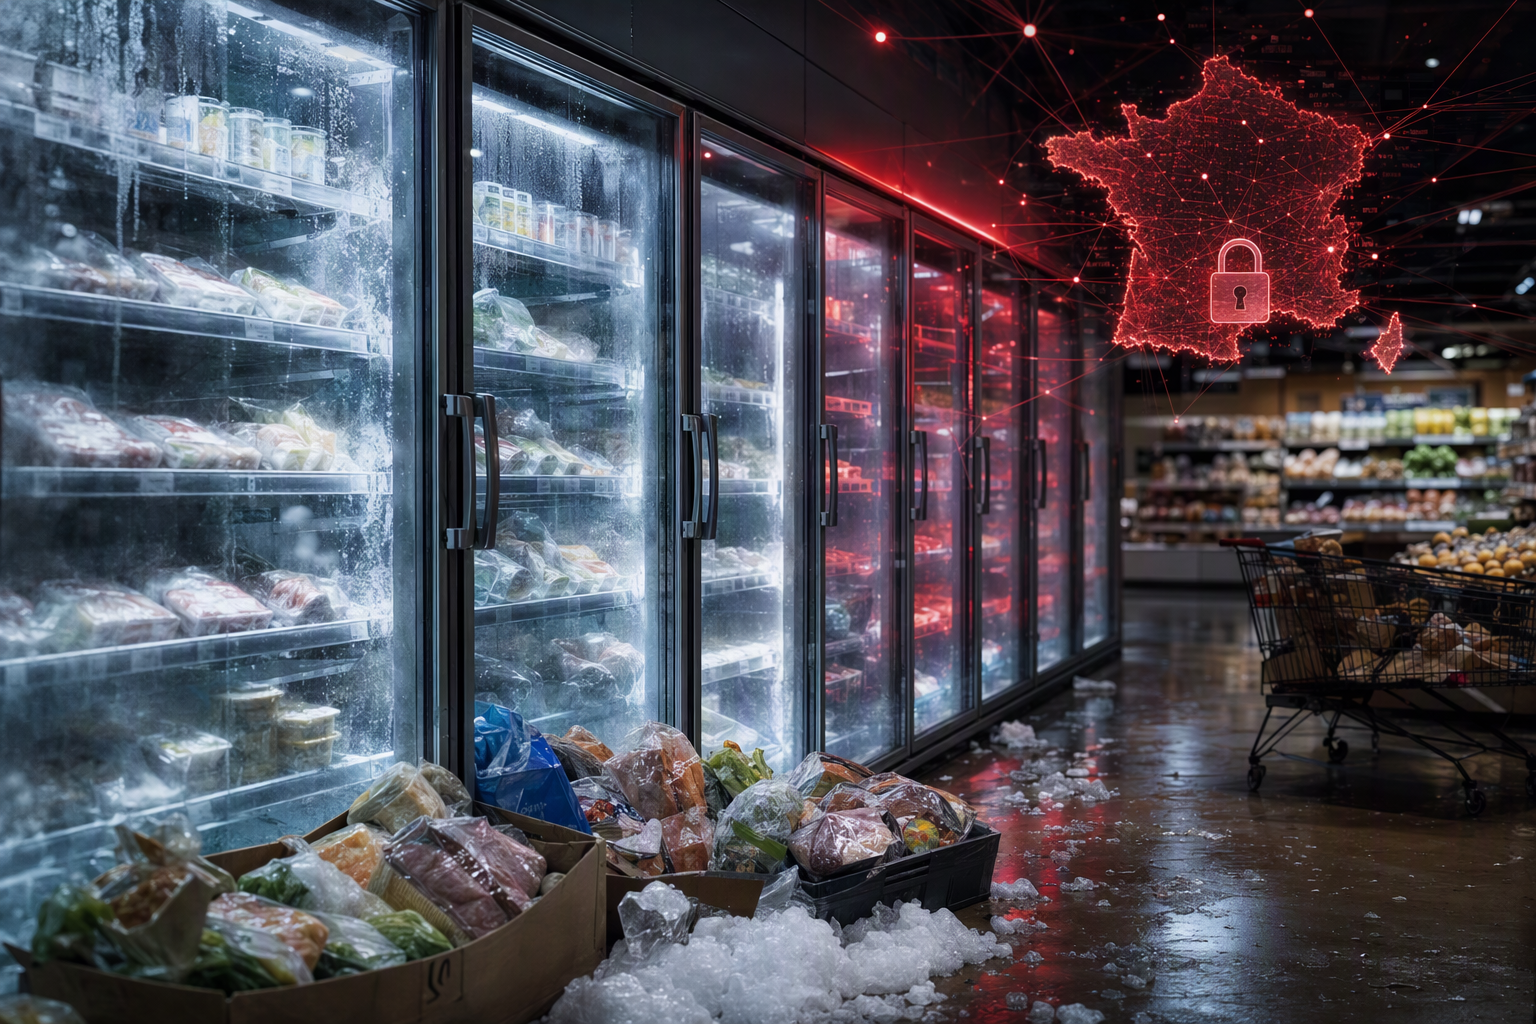
Prompt de IA
openai.comCreate a landscape editorial hero image for this Studio Global article: What is known about the cyberattack that began on the night of October 11 against supermarket refrigeration systems in France, including ANS. Article summary: The attack overnight on October 11–12, 2026 remotely manipulated refrigeration controls at hundreds of French supermarkets, overheating refrigerators, freezers and cold-storage rooms and forcing retailers to discard food. Topic tags: general, news, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts w
Durante la noche del 11 al 12 de octubre de 2026, unos atacantes alteraron a distancia los controles de refrigeración de supermercados de Francia. El resultado: frigoríficos y congeladores que se calentaron, alimentos que tuvieron que desecharse e incendios reportados. Las autoridades francesas de ciberseguridad señalaron equipos de Danfoss, Copeland y Dixell. Por ahora, no se conoce la identidad de los atacantes ni el método exacto que utilizaron para acceder a los sistemas. 1
2
Qué pasó con los frigoríficos
El ataque afectó a los controladores remotos que regulan la refrigeración comercial. Según los reportes, los atacantes forzaron ciclos de desescarche o modificaron los ajustes de temperatura. Algunos equipos habrían llegado a los 50 °C. La subida de temperatura echó a perder productos frescos y congelados. 2
5
10
También se reportaron incendios. Una información basada en declaraciones de investigadores de París indicó que la manipulación de la temperatura podría haberlos provocado; no está confirmado que esa relación se aplique a todos los casos reportados. 18
La información disponible no precisa cómo lograron acceder a los controladores ni qué ocurrió con las alarmas en cada tienda. La fiscalía de París abrió una investigación el 12 de octubre. 18
Qué equipos fueron afectados
En una alerta del 12 de octubre, CERT-FR —el equipo francés de respuesta a incidentes informáticos— informó de numerosas intrusiones en controladores de refrigeración Danfoss de las series AK-SM y AK-SC. La alerta también nombró sistemas Copeland xweb y Dixell xweb.
Danfoss dijo que entre los equipos afectados había dispositivos antiguos que ya no recibían actualizaciones de seguridad y otros con firmware desactualizado. Según los reportes, el AK-SM 800 llegó al final de su vida útil en mayo de 2021 y el AK-SC 355 dejó de comercializarse en 2016. También se habrían visto afectados algunos AK-SM 800A con firmware antiguo. 6
8
9
Investigadores de Claroty habían informado de vulnerabilidades en la interfaz de gestión web del AK-SM 800A. Los reportes indican que Danfoss publicó en agosto de 2025 un firmware para corregir esos problemas. Sin embargo, esas investigaciones previas no demuestran que las vulnerabilidades se usaran en este ataque. 6
Las medidas recomendadas por CERT-FR
La recomendación del organismo se centró en reducir el acceso a los controladores y revisar sus ajustes. CERT-FR aconsejó retirar de Internet los equipos afectados, comprobar toda la configuración —incluidos los horarios de desescarche— y permitir el acceso remoto solo mediante una VPN segura o una red protegida.
Estas medidas buscan limitar el riesgo de que los sistemas de gestión queden expuestos. La alerta, sin embargo, no identifica una vía de entrada confirmada para este ataque, ni indica que todos los equipos comprometidos fueran alcanzados de la misma manera. 1
Cuántas tiendas resultaron afectadas
Las cifras publicadas variaron mientras las cadenas y las autoridades evaluaban los daños. Reuters informó de al menos 350 supermercados afectados; más tarde, el ministro de Economía francés estimó que la cifra rondaba los 700. Los reportes disponibles no explican cómo se calcularon esos números ni por qué difieren. 1
20
Las estimaciones por cadena también fueron distintas. AFP informó de al menos 300 tiendas Intermarché y Netto, y más de 100 locales de Coopérative U. Carrefour dijo que 80 de sus tiendas se vieron afectadas. Le Monde reportó alrededor de 30 Monoprix y varios establecimientos de E.Leclerc. Son cifras publicadas durante la evaluación inicial, no un recuento final auditado. 24
Las pérdidas de alimentos fueron importantes. Les Mousquetaires, grupo que opera Intermarché y Netto, dijo que los daños podrían alcanzar varios millones de euros. Los reportes disponibles no ofrecen un total final e independientemente verificado de las pérdidas. 18
Lo que todavía no se sabe
Hasta el 13 de octubre, ningún grupo había reivindicado públicamente el ataque y los investigadores no habían determinado quién estaba detrás ni cómo entró en los sistemas de refrigeración. El incidente muestra que el acceso remoto a equipos operativos puede tener consecuencias físicas, pero la información disponible no demuestra que el suministro de alimentos de Francia sufriera un fallo a escala nacional. 1
5
18
También se informaron ciberataques contra comercios de otros países europeos. Los reportes no establecen que todos estuvieran relacionados con el ataque a los frigoríficos franceses, por lo que conviene distinguir este caso del conjunto de incidentes mencionados. 20
Studio Global AI
Continúe su investigación
Esta página incluye una respuesta respaldada por fuentes que puede continuar dentro de Studio Global.
La gente también pregunta
¿Cuál es la respuesta corta a "Ciberataque a supermercados franceses: qué se sabe del sabotaje a sus frigoríficos"?
Durante la noche del 11 al 12 de octubre de 2026, atacantes manipularon a distancia los controles de refrigeración de cientos de supermercados en Francia.
¿Cuáles son los puntos clave a validar primero?
Durante la noche del 11 al 12 de octubre de 2026, atacantes manipularon a distancia los controles de refrigeración de cientos de supermercados en Francia. La alerta de CERT FR menciona controladores Danfoss AK SM y AK SC, además de sistemas Copeland y Dixell.
Fuentes
reuters.comInvestigators hunt French supermarket fridge hackers, no ...
flawfence.comDanfoss cyberattack: supermarket refrigeration controllers hijacked
gulfnews.comHackers raise supermarket fridge temperatures to 50°C in massive ...