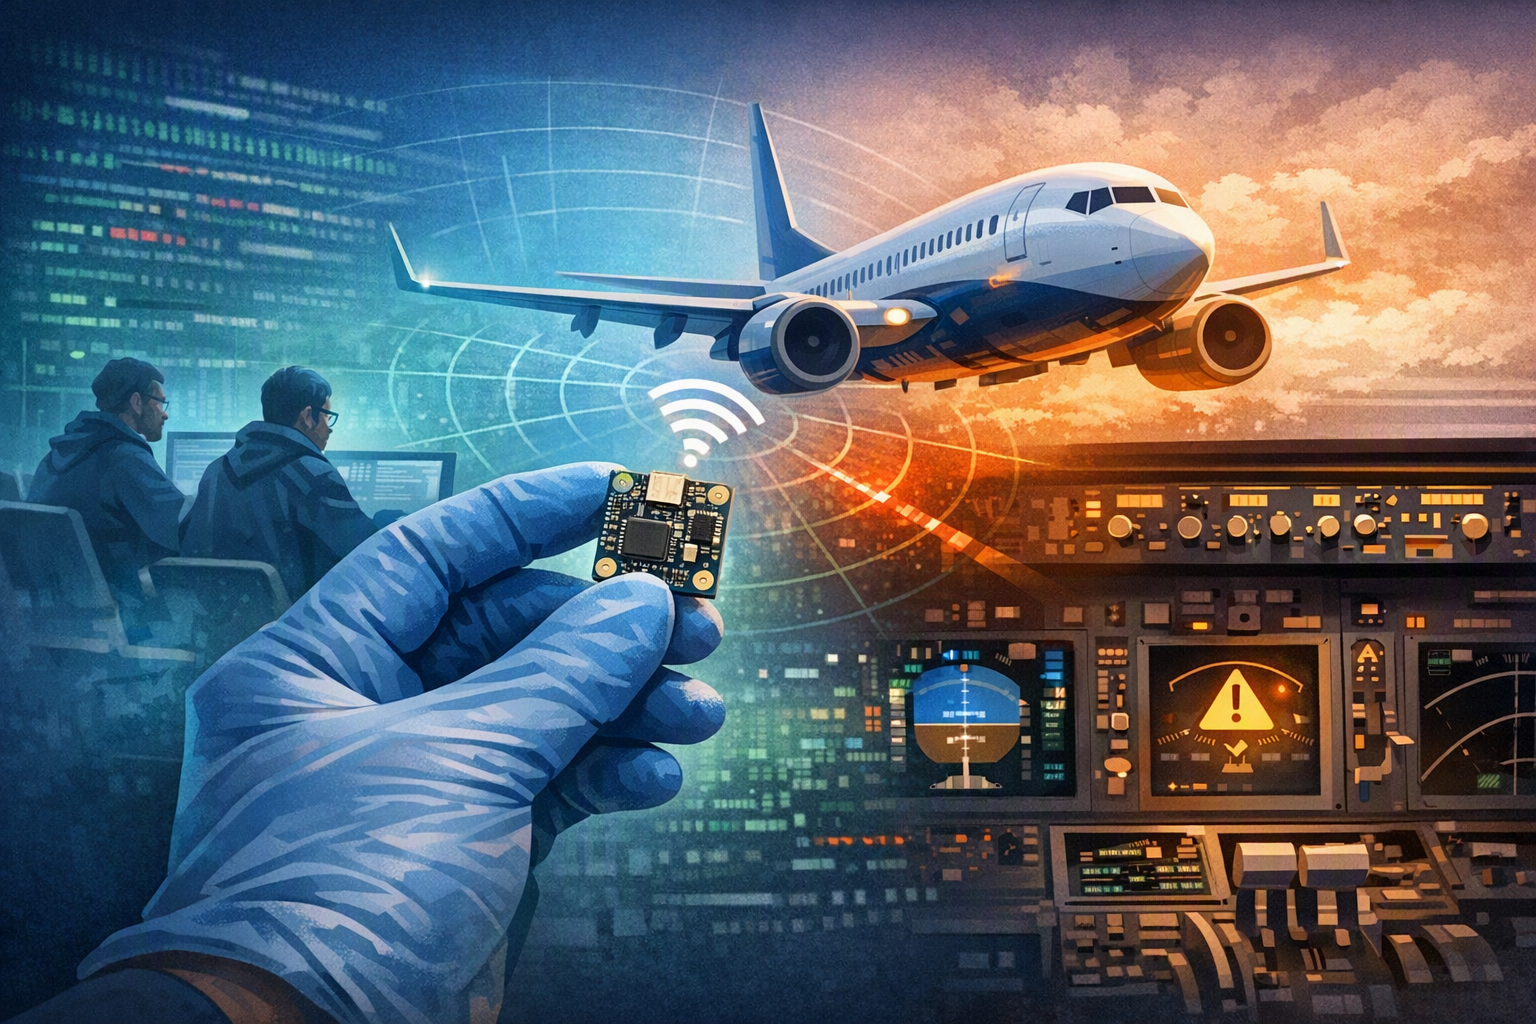
Así funciona el ataque 'Bus Driver' que secuestra el piloto automático de un Boeing 737 con un dispositivo del tamaño de una moneda
En el USENIX Security Symposium, investigadores de UC San Diego y Oberlin College presentaron un dispositivo Wi Fi del tamaño de una moneda y con un costo inferior a 100 dólares capaz de tomar el control total del pil... El ataque puede desviar la ruta del avión en pleno vuelo, modificar los cálculos de despegue y c...
Publicado porEditado con DeepSeek-V4-FlashImágenes generadas con GPT Image 1.5
En el USENIX Security Symposium, investigadores de UC San Diego y Oberlin College presentaron un dispositivo Wi Fi del tamaño de una moneda y con un costo inferior a 100 dólares capaz de tomar el control total del pil...
El ataque puede desviar la ruta del avión en pleno vuelo, modificar los cálculos de despegue y combustible, y falsear las pantallas de los pilotos para que no detecten ningún cambio.
Los investigadores recomiendan sellar físicamente el puerto, reforzar el control de acceso en tierra y rediseñar los sistemas de comunicación internos de la aeronave para incluir autenticación de mensajes, aunque enfa...
What did researchers from UC San Diego and Oberlin College demonstrate at the Usenix Security Symposium about a quarter-sized, under-$100 WiA quarter-sized, under-$100 Wi-Fi device can hijack a Boeing 737's autopilot by plugging into an external maintenance port behind an unlocked hatch.
Prompt de IA
Create a landscape editorial hero image for this Studio Global article: What did researchers from UC San Diego and Oberlin College demonstrate at the Usenix Security Symposium about a quarter-sized, under-$100 Wi. Article summary: At the USENIX Security Symposium on August 13, 2026, researchers from UC San Diego and Oberlin College demonstrated a quarter-sized, under-$100 Wi-Fi device that can take over a Boeing 737's autopilot by exploiting an ex. Topic tags: general, education, general web, user generated, government. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, wat
openai.com
Durante el USENIX Security Symposium, celebrado el 13 de agosto de 2026, un equipo de investigadores de la Universidad de California en San Diego (UC San Diego) y Oberlin College demostró un dispositivo Wi-Fi del tamaño de una moneda de 25 centavos y con un costo inferior a 100 dólares que puede tomar el control del piloto automático de un Boeing 737 aprovechando un puerto de mantenimiento al que se accede desde el exterior del avión . El equipo incluyó al exestudiante de doctorado de UC San Diego Sam Crow, a los profesores Stefan Savage y Aaron Schulman, y a Stephen Checkoway, de Oberlin .
Studio Global AI
Continúe su investigación
Esta página incluye una respuesta respaldada por fuentes que puede continuar dentro de Studio Global.
¿Cuál es la respuesta corta a "Así funciona el ataque 'Bus Driver' que secuestra el piloto automático de un Boeing 737 con un dispositivo del tamaño de una moneda"?
En el USENIX Security Symposium, investigadores de UC San Diego y Oberlin College presentaron un dispositivo Wi Fi del tamaño de una moneda y con un costo inferior a 100 dólares capaz de tomar el control total del pil...
¿Cuáles son los puntos clave a validar primero?
En el USENIX Security Symposium, investigadores de UC San Diego y Oberlin College presentaron un dispositivo Wi Fi del tamaño de una moneda y con un costo inferior a 100 dólares capaz de tomar el control total del pil... El ataque puede desviar la ruta del avión en pleno vuelo, modificar los cálculos de despegue y combustible, y falsear las pantallas de los pilotos para que no detecten ningún cambio.
¿Qué debo hacer a continuación en la práctica?
Los investigadores recomiendan sellar físicamente el puerto, reforzar el control de acceso en tierra y rediseñar los sistemas de comunicación internos de la aeronave para incluir autenticación de mensajes, aunque enfa...
El dispositivo se conecta físicamente a un puerto de mantenimiento que se encuentra en el compartimento de equipos electrónicos del avión, ubicado debajo del morro y accesible desde tierra a través de una escotilla que no tiene ningún tipo de candado. Los investigadores calculan que se necesitan menos de 60 segundos para acceder a la escotilla y conectar el dispositivo .
Ese puerto transporta datos entre el ordenador de gestión de vuelo (FMC, por sus siglas en inglés) y la unidad de control y visualización multifunción (MCDU) del piloto a través de dos buses ARINC 429. Se trata de un estándar de comunicación por cable que data de 1977 y que carece de autenticación o cifrado de mensajes .
El implante actúa como un "conductor de bus" (bus driver): inyecta más corriente en el bus que los ordenadores legítimos, lo que le permite anular cualquier transmisión e introducir sus propios comandos falsificados. También puede ocultar en la pantalla del piloto cualquier indicio de que se han realizado cambios .
Qué puede modificar el dispositivo
Ruta y puntos de navegación del piloto automático: El implante puede desviar la ruta del avión en pleno vuelo, incluso redirigirlo hacia el espacio aéreo de otro país o modificar la navegación en apenas unos grados .
Parámetros de despegue: Puede alterar datos como el peso, el equilibrio, el centro de gravedad y la temperatura exterior — factores que se utilizan para calcular las velocidades de despegue seguras. Unos valores incorrectos podrían provocar que el avión se salga de la pista o pierda el control .
Pantallas de los pilotos: El dispositivo puede falsear los resultados que ven los pilotos para que no detecten que se ha producido ningún cambio, lo que podría inducirlos a tomar decisiones peligrosas .
La respuesta de Boeing
Los investigadores notificaron por primera vez esta vulnerabilidad a Boeing en 2020 y, más tarde, validaron sus hallazgos en una instalación de pruebas de la compañía . Boeing confirmó que realizó una revisión del diseño y las interfaces de sus componentes, y declaró a WIRED que "las capas de protección que existen en el avión, incluyendo el propio diseño del sistema y el entorno operativo, ofrecen una mitigación suficiente para limitar significativamente la viabilidad y el riesgo de ataques en el mundo real" . Sin embargo, los investigadores afirman que Boeing no les ha comunicado ninguna solución técnica. Especulan que la compañía podría tardar años en implementar una actualización, dado que los aviones comerciales se rediseñan con muy poca frecuencia .
Medidas de mitigación recomendadas por los investigadores
Refuerzo físico: La solución más sencilla es taponar el puerto de mantenimiento con resina epoxi o eliminarlo por completo .
Mejora de la seguridad operativa: Los investigadores abogan por controles de acceso más estrictos alrededor de las aeronaves en tierra, ya que el ataque requiere un breve acceso físico a la escotilla exterior del avión .
Rediseño del sistema a largo plazo: Dado que el bus ARINC 429 carece de autenticación, los investigadores sugieren que los futuros buses de aviónica incluyan funciones de seguridad como la autenticación de mensajes para evitar la suplantación .
Los investigadores señalan que, aunque el ataque es grave y demuestra un punto ciego significativo en la ciberseguridad de la aviación, no justifica la inmovilización en tierra de los aviones ni el pánico entre el público. De hecho, todos los autores afirman que "viajan habitualmente en aviones Boeing 737 y esperan seguir haciéndolo" .
today.ucsd.edu
Wireless devices used by casual pilots vulnerable to hacking, computer scientists find