„Zombie Card“: Der NFC-Angriff auf abgelaufene Visa-Karten
Beim „Zombie Card“ Angriff schleusen zwei Smartphones den NFC Datenverkehr zwischen einer abgelaufenen Visa Karte und dem Zahlungsterminal weiter und zeigen dem Terminal ein zukünftiges Ablaufdatum. Betroffen war in den Tests der kontaktlose Visa Zahlungspfad EMV Kernel 3; mit Mastercard Kernel 2, American Express K...
Veröffentlicht vonBearbeitet mit GPT-5.6 LunaBilder erstellt mit GPT Image 1.5
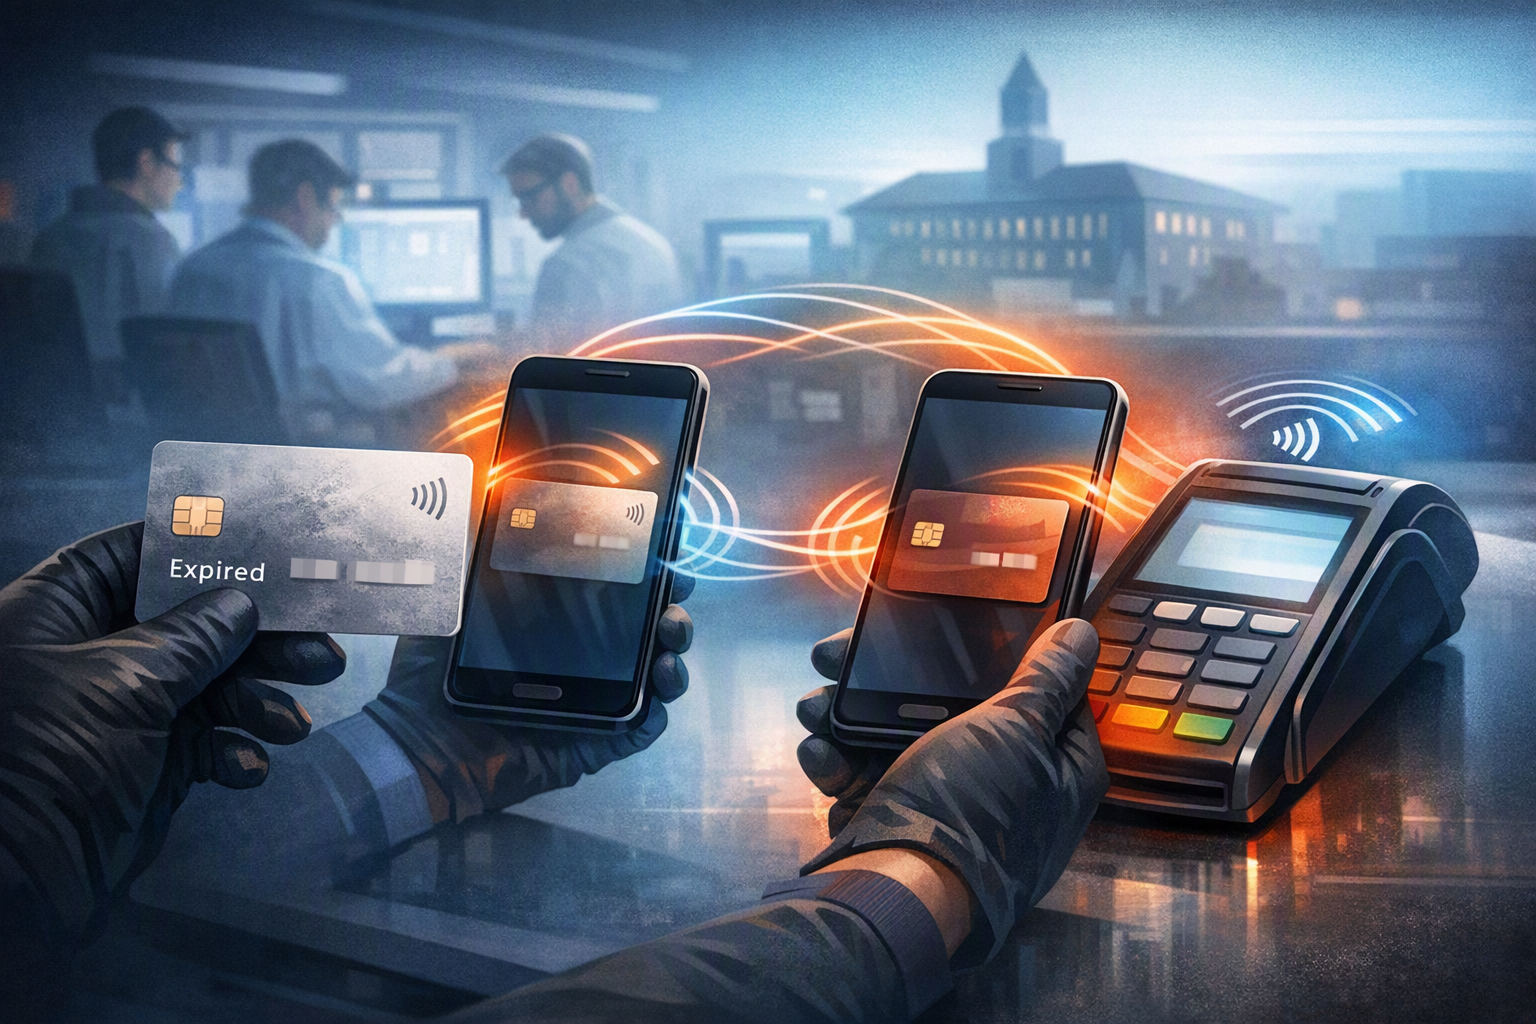
Beim „Zombie Card“ Angriff schleusen zwei Smartphones den NFC Datenverkehr zwischen einer abgelaufenen Visa Karte und dem Zahlungsterminal weiter und zeigen dem Terminal ein zukünftiges Ablaufdatum.
Betroffen war in den Tests der kontaktlose Visa Zahlungspfad EMV Kernel 3; mit Mastercard Kernel 2, American Express Kernel 4 und Discover Kernel 6 ließ sich der Angriff laut den Berichten nicht reproduzieren.
Abgelaufene Karten sollten beim Herausgeber deaktiviert und anschließend sicher zerstört werden: Magnetstreifen entmagnetisieren, Chip zerstören, Karte zerschneiden und das zugehörige Konto weiter beobachten.
What is the “Zombie Card” NFC relay attack demonstrated by University of Massachusetts Amherst researchers at the 35th USENIX Security SympoConceptual illustration of the two-phone NFC relay described in the Zombie Card research.
KI-Prompt
Create a landscape editorial hero image for this Studio Global article: What is the “Zombie Card” NFC relay attack demonstrated by University of Massachusetts Amherst researchers at the 35th USENIX Security Sympo. Article summary: “Zombie Card” is a practical NFC man-in-the-middle relay attack: two ordinary smartphones relay an expired physical contactless card to a point-of-sale terminal while altering the expiration date the terminal sees. It do. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clic
openai.com
Eine kontaktlose Karte kann äußerlich abgelaufen sein und trotzdem noch funktionierende Zahlungsdaten enthalten. Forschende der University of Massachusetts Amherst haben gezeigt, wie diese Lücke in einem praktischen NFC-Man-in-the-Middle-Angriff ausgenutzt werden kann. Sie nannten die Methode „Zombie Card“: Zwei gewöhnliche Smartphones leiten die Kommunikation zwischen Karte und Kassenterminal weiter. Dabei wird das Ablaufdatum verändert, das dem Terminal angezeigt wird, während die echte Karte weiterhin gültige Transaktionsdaten liefert.
Studio Global AI
Setzen Sie Ihre Recherche fort
Diese Seite enthält eine quellengestützte Antwort, die Sie in Studio Global fortsetzen können.
Wie lautet die kurze Antwort auf „„Zombie Card“: Der NFC-Angriff auf abgelaufene Visa-Karten“?
Beim „Zombie Card“ Angriff schleusen zwei Smartphones den NFC Datenverkehr zwischen einer abgelaufenen Visa Karte und dem Zahlungsterminal weiter und zeigen dem Terminal ein zukünftiges Ablaufdatum.
Was sind die wichtigsten Punkte, die zuerst validiert werden müssen?
Beim „Zombie Card“ Angriff schleusen zwei Smartphones den NFC Datenverkehr zwischen einer abgelaufenen Visa Karte und dem Zahlungsterminal weiter und zeigen dem Terminal ein zukünftiges Ablaufdatum. Betroffen war in den Tests der kontaktlose Visa Zahlungspfad EMV Kernel 3; mit Mastercard Kernel 2, American Express Kernel 4 und Discover Kernel 6 ließ sich der Angriff laut den Berichten nicht reproduzieren.
Was soll ich als nächstes in der Praxis tun?
Abgelaufene Karten sollten beim Herausgeber deaktiviert und anschließend sicher zerstört werden: Magnetstreifen entmagnetisieren, Chip zerstören, Karte zerschneiden und das zugehörige Konto weiter beobachten.
Das ist jedoch kein Universalschlüssel für jede abgelaufene Karte. Ob eine Zahlung tatsächlich durchgeht, hängt vom verwendeten Kartennetz, der kontaktlosen Implementierung des Terminals und vor allem von den Prüfungen der kartenausgebenden Bank ab.
So funktioniert der „Zombie Card“-Angriff
Der Angriff sitzt zwischen einer abgelaufenen physischen kontaktlosen Karte und dem Zahlungsterminal. Ein Smartphone kommuniziert mit der Karte, ein zweites stellt deren Antworten gegenüber dem Terminal bereit. Die beiden Geräte leiten den Austausch über eine Netzwerkverbindung weiter. Währenddessen ersetzt das Relay das abgelaufene Datum in den Daten, die das Terminal sieht, durch ein Datum in der Zukunft.
Nach Angaben der Forschenden muss der Angreifer nicht wissen, welches Ablaufdatum auf einer Ersatzkarte steht. Für die von ihnen beschriebene Prüfung auf Terminalseite kann ein beliebiges zukünftiges Datum ausreichen, damit die Karte aktuell erscheint.
Die Karte wird dabei weder gefälscht noch wird die EMV-Kryptografie überwunden. Sie liefert weiterhin ihre echten Kartendaten, Signaturen und Transaktionskryptogramme. Das Problem liegt vielmehr darin, dass das vom Terminal geprüfte Ablaufdatum in der getesteten Visa-Konfiguration nicht ausreichend an jene authentifizierten Informationen gebunden ist, die später für die Online-Autorisierung verwendet werden.
Warum Visa EMV Kernel 3 entscheidend ist
EMV-Kernel sind Software-Implementierungen in Zahlungsterminals, die den kontaktlosen Zahlungsablauf für verschiedene Kartensysteme steuern. Visa, Mastercard, American Express und Discover verwenden jeweils eigene kontaktlose Verarbeitungspfade.
Die Untersuchung bezog sich auf den kontaktlosen Visa-Pfad, der in den vorliegenden Berichten als EMV Kernel 3 bezeichnet wird. Die beschriebene Designlücke ermöglicht, dass zwei Teile derselben Transaktion unterschiedliche Informationen sehen: Das Terminal erhält ein manipuliertes zukünftiges Ablaufdatum, während die an den Herausgeber übermittelten Transaktionsdaten echt bleiben und die kryptografischen Prüfungen weiterhin gültig erscheinen.
In einem enger gekoppelten Design würde eine Änderung des Ablaufdatums während der Übertragung die authentifizierten Transaktionsdaten widersprüchlich machen und die Validierung scheitern lassen. Der Befund verdeutlicht damit ein grundlegendes Sicherheitsprinzip: Kryptografie schützt nur dann zuverlässig, wenn sicherheitsrelevante Felder in der gesamten Zahlungskette konsistent geprüft und fest an die vertrauenswürdigen Daten gebunden werden.
Warum der Angriff bei anderen Kartennetzen scheiterte
Die Forschenden testeten die Methode auch gegen andere kontaktlose EMV-Kernel. Laut den Berichten ließ sie sich gegen Mastercard Kernel 2, American Express Kernel 4 und Discover Kernel 6 nicht erfolgreich einsetzen. Als Grund werden ein stärkerer Schutz, zusätzliche Validierungen oder eine wirksamere kryptografische Bindung der relevanten Ablaufdaten genannt.
Die vorliegenden Informationen belegen allerdings nicht im Detail, welche konkrete Protokollregel den Angriff bei jedem dieser drei Kernel verhindert. Die belastbare Schlussfolgerung ist daher enger: Die demonstrierte Manipulation des Ablaufdatums war in der getesteten Visa-Konfiguration erfolgreich, nicht aber in den getesteten Mastercard-, American-Express- und-Discover-Pfaden. Daraus folgt weder, dass Visa-Karten allgemein fälschbar sind, noch dass jede abgelaufene Visa-Karte auf diese Weise funktioniert.
Tests bei fünf US-Banken zeigen unterschiedliche Reaktionen
Die Tests umfassten Händler, Zahlungsterminals, EMV-Kernel und fünf große US-Banken. Das Ergebnis war uneinheitlich: Einige Herausgeber autorisierten Transaktionen mit dem am Terminal veränderten Ablaufdatum, andere lehnten sie wegen strengerer Prüfungen auf Bankseite ab.
Gerade diese Unterschiede sind für die praktische Bedeutung des Befunds entscheidend. Ob das Terminal die Karte zunächst akzeptiert, entscheidet nicht allein über den Erfolg der Zahlung. Auch die Autorisierungslogik der Bank spielt eine Rolle. Ein Institut, das Ablauf, Ersatzkarte, Sperrung und den Status des Kartenkontos unabhängig prüft, wird die Transaktion eher ablehnen als ein Herausgeber, der sich stark auf die lokale Ablaufprüfung des Terminals verlässt.
Die vorliegenden Berichte nennen weder zuverlässig die fünf Banken noch eine vollständige Einzelaufstellung der angenommenen und abgelehnten Zahlungen. Auch verifizierte Transaktionslimits pro Bank lassen sich daraus nicht ableiten.
Offenlegung und Stand der Behebung
Die Untersuchung wurde auf der USENIX Security 2026 vorgestellt. Den vorliegenden universitätsbezogenen Angaben zufolge wurden große Kartenunternehmen vor der Veröffentlichung über die Ergebnisse informiert.
Mit Stand vom 20. August 2026 bestätigt das verfügbare Material den Sicherheitsbefund aus der Untersuchung. Es belegt jedoch nicht, dass Visa bereits eine einheitliche Änderung am Kernel, ein flächendeckendes Terminal-Update oder eine Lösung für alle betroffenen Herausgeber umgesetzt hatte. Ebenso gibt es keinen bestätigten Zeitplan für die Behebung bei den einzelnen Banken.
Diese Unterscheidung ist wichtig: Eine Sicherheitsmeldung bedeutet nicht automatisch, dass die Schwachstelle bereits vollständig behoben ist. Das tatsächliche Risiko kann unterschiedlich ausfallen, während Kartennetzwerke, Terminalanbieter, Acquirer und Banken daran arbeiten, Karten- und Lebenszyklusdaten durchgängig konsistent zu validieren.
Welche Schutzmaßnahmen empfohlen werden
Die Ergebnisse sprechen für eine Absicherung auf mehreren Ebenen statt für eine einzelne Sofortmaßnahme:
Entwickler von Zahlungskerneln und Kartensystemen: Das Ablaufdatum und andere für das Terminal sichtbare Lebenszyklusdaten sollten kryptografisch an die authentifizierten Transaktionsdaten gebunden werden. Eine Änderung während der Übertragung müsste die Transaktion ungültig machen.
Terminal- und Acquiring-Systeme: Wenn möglich, sollte das Ablaufdatum anhand authentifizierter Informationen geprüft werden. Widersprüchliche Werte sollten zurückgewiesen werden, statt einem ungeschützten, nur für das Terminal bestimmten Feld zu vertrauen.
Kartenausgeber: Ablauf, Ersatz, Sperrung und Kontostatus sollten während der Autorisierung unabhängig geprüft werden. Die Bank sollte sich nicht allein auf die lokale Entscheidung des Terminals verlassen.
Kartennetzwerke und Betrugsteams: Abweichungen zwischen dem vom Terminal übermittelten Ablaufdatum und den beim Herausgeber sichtbaren Kartendaten können ein Warnsignal sein. Daraus lassen sich geeignete Kontrollen gegen verdächtige kontaktlose Relay-Muster ableiten.
Was Verbraucher mit abgelaufenen Karten tun sollten
Eine abgelaufene Karte sollte nicht unbeschädigt im Müll landen. Die mit der Untersuchung übermittelten Empfehlungen lauten: den Magnetstreifen entmagnetisieren, den EMV-Chip zerstören und die Karte einschließlich der aufgedruckten Zahlen und Buchstaben zerschneiden oder schreddern. Die Einzelteile sollten getrennt entsorgt werden. Bei Metallkarten sollten Karteninhaber den Herausgeber nach dem richtigen Entsorgungsweg fragen.
Zusätzlich sollten Verbraucher das mit der Karte verbundene Konto weiter beobachten – auch nachdem die Karte geschlossen wurde – und unbefugte Abbuchungen umgehend melden. Für den Angriff ist der Zugriff auf die physische Karte oder eine anhaltende Nähe zur Karte erforderlich. Eine sichere Zerstörung alter Karten verringert daher die Möglichkeit eines Missbrauchs.
pasqualepillitteri.itCartes bancaires expirées qui repaient : la faille sans contact qui ...
xenospectrum.comAttack Revives Expired Credit Cards Using Two Smartphones | XenoSpectrum
theregister.comExpired credit cards revived by researchers to make ...
khwarizmilab.github.ioZombie Cards Back Online: Expired Card Attack - Khwarizmi Lab
cybersecuritynews.comNew “Zombie Card” Flaw Lets Expired Visa Cards Make Contactless Payments