Sådan kan udløbne kontaktløse Visa-kort bruges til betalinger
Zombie Card angrebet kan få visse udløbne kontaktløse Visa kort til at virke ved betaling i fysiske butikker, fordi NFC trafikken videresendes gennem to smartphones, mens terminalen præsenteres for en fremtidig udløbs... Forskerne fandt problemet i den testede kontaktløse Visa implementering, EMV Kernel 3.
Udgivet afRedigeret med GPT-5.6 LunaBilleder genereret med GPT Image 1.5
Zombie Card angrebet kan få visse udløbne kontaktløse Visa kort til at virke ved betaling i fysiske butikker, fordi NFC trafikken videresendes gennem to smartphones, mens terminalen præsenteres for en fremtidig udløbs...
Forskerne fandt problemet i den testede kontaktløse Visa implementering, EMV Kernel 3.
Forbrugere bør lukke gamle kort hos kortudstederen, ødelægge chip og magnetstribe, klippe kortet i stykker og holde øje med den tilknyttede konto for uautoriserede betalinger.
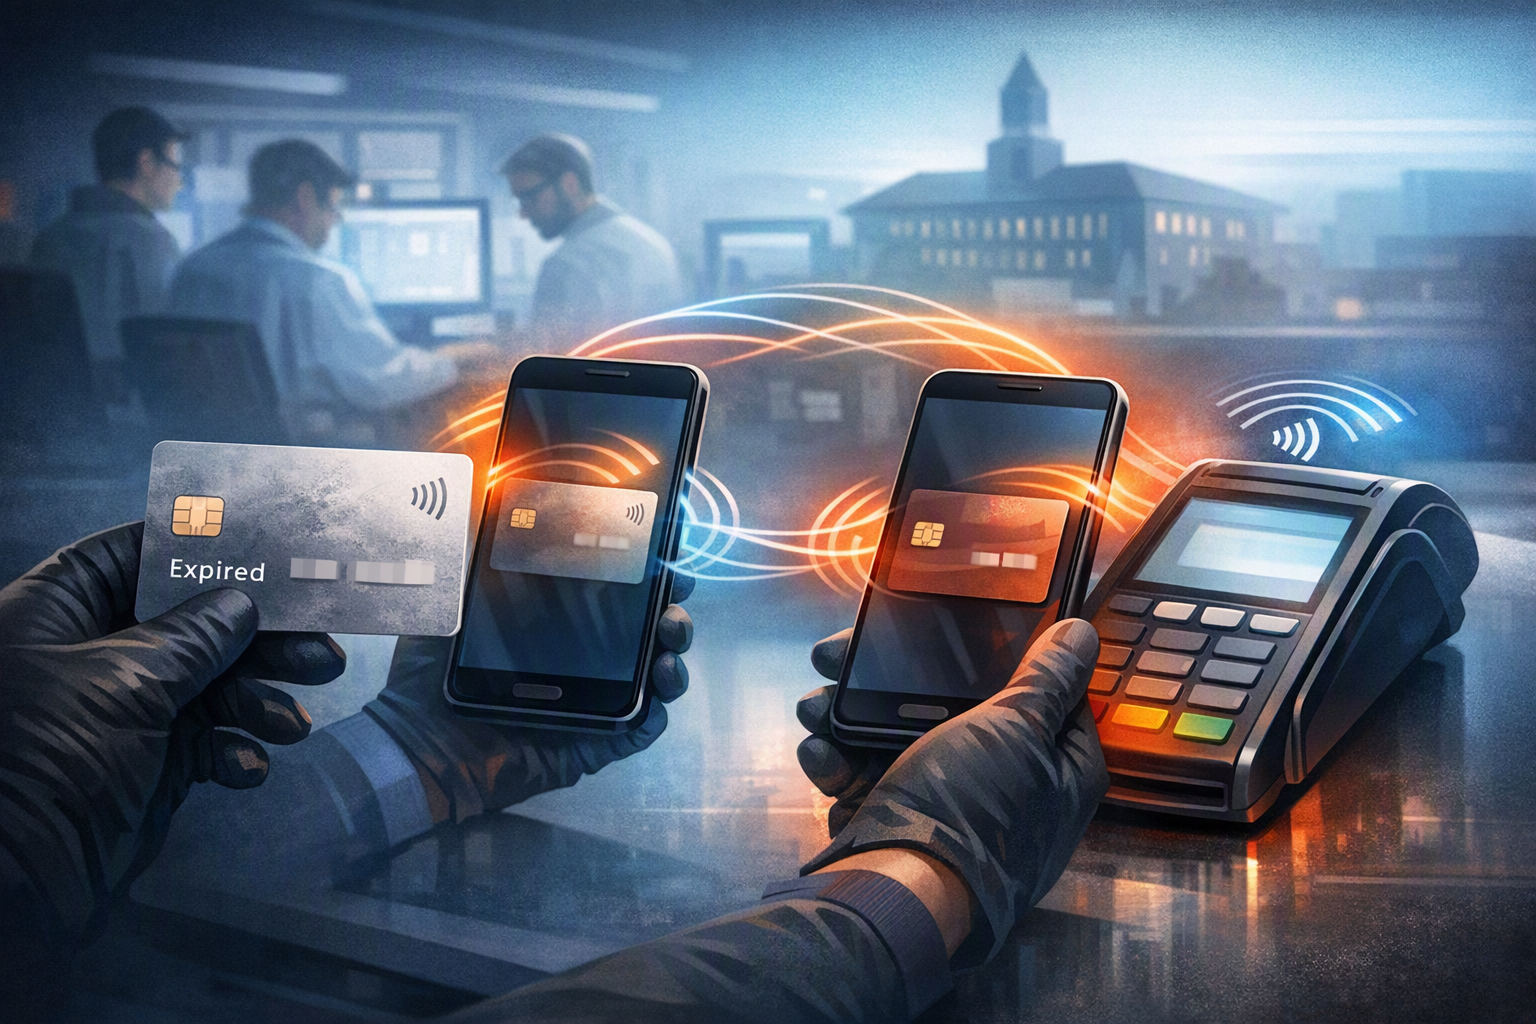
What is the “Zombie Card” NFC relay attack demonstrated by University of Massachusetts Amherst researchers at the 35th USENIX Security SympoConceptual illustration of the two-phone NFC relay described in the Zombie Card research.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: What is the “Zombie Card” NFC relay attack demonstrated by University of Massachusetts Amherst researchers at the 35th USENIX Security Sympo. Article summary: “Zombie Card” is a practical NFC man-in-the-middle relay attack: two ordinary smartphones relay an expired physical contactless card to a point-of-sale terminal while altering the expiration date the terminal sees. It do. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clic
openai.com
Et betalingskort kan se udløbet ud på forsiden og stadig indeholde fungerende betalingsoplysninger. Forskere fra University of Massachusetts Amherst viste, hvordan denne forskel kan udnyttes i et praktisk NFC-man-in-the-middle-angreb, som de kalder Zombie Card. Med to almindelige smartphones kan en angriber videresende kommunikationen mellem kort og betalingsterminal og ændre den udløbsdato, terminalen ser, mens det ægte kort fortsat leverer gyldige transaktionsdata.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Sådan kan udløbne kontaktløse Visa-kort bruges til betalinger"?
Zombie Card angrebet kan få visse udløbne kontaktløse Visa kort til at virke ved betaling i fysiske butikker, fordi NFC trafikken videresendes gennem to smartphones, mens terminalen præsenteres for en fremtidig udløbs...
What are the key points to validate first?
Zombie Card angrebet kan få visse udløbne kontaktløse Visa kort til at virke ved betaling i fysiske butikker, fordi NFC trafikken videresendes gennem to smartphones, mens terminalen præsenteres for en fremtidig udløbs... Forskerne fandt problemet i den testede kontaktløse Visa implementering, EMV Kernel 3.
What should I do next in practice?
Forbrugere bør lukke gamle kort hos kortudstederen, ødelægge chip og magnetstribe, klippe kortet i stykker og holde øje med den tilknyttede konto for uautoriserede betalinger.
Det er dog ikke en universel metode til at bruge alle udløbne kort. Svagheden afhænger af kortnetværkets kontaktløse implementering, betalingsterminalen og – helt afgørende – kortudstederens kontrol ved godkendelsen.
Hvad går Zombie Card-angrebet ud på?
Angrebet placerer sig mellem et udløbet fysisk kontaktløst kort og en betalingsterminal. Den ene smartphone kommunikerer med kortet, mens den anden præsenterer kortets svar for terminalen. Telefonerne videresender kommunikationen via en netværksforbindelse. Undervejs ændrer relæet den udløbsdato, terminalen modtager, til en dato i fremtiden.
Forskerne oplyste, at angriberen ikke behøver kende udløbsdatoen på et eventuelt erstatningskort. I den terminalkontrol, de beskrev, kan en vilkårlig fremtidig dato være nok til at få kortet til at se gyldigt ud.
Det betyder ikke, at kortet er blevet forfalsket, eller at EMV-kryptografien er brudt. Det fysiske kort leverer stadig sine ægte kortdata, signaturer og transaktionskryptogrammer. Problemet er, at den udløbsdato, terminalen bruger, i den testede Visa-opsætning ikke er tilstrækkeligt bundet til de autentificerede oplysninger, som senere bruges ved den online godkendelse.
Hvorfor er Visa EMV Kernel 3 vigtig?
EMV-kernels er de softwareimplementeringer, betalingsterminaler bruger til at behandle kort fra forskellige kortnetværk. Visa, Mastercard, American Express og Discover har hver deres kontaktløse behandlingsforløb.
Forskerne undersøgte Visa-kortets kontaktløse behandlingsvej, som i den tilgængelige rapportering identificeres som Kernel 3. En svaghed i designet kan få to dele af transaktionen til at være uenige: Terminalen modtager en ændret, fremtidig udløbsdato, mens transaktionen, der sendes videre til kortudstederen, stadig indeholder ægte kortdata og gyldige kryptografiske kontroller.
I et mere sammenhængende design vil en ændring af udløbsoplysninger undervejs gøre den autentificerede transaktion ugyldig. Zombie Card-fundet illustrerer derfor et centralt sikkerhedsprincip: Kryptografisk beskyttelse er mindre effektiv, hvis et sikkerhedskritisk felt kontrolleres ét sted i betalingskæden, men ikke bindes pålideligt til de data, der betros et andet sted.
Hvorfor virkede metoden angiveligt ikke på andre netværk?
Forskerne testede også metoden mod andre kontaktløse kernels og rapporterede, at den ikke virkede mod Mastercard Kernel 2, American Express Kernel 4 eller Discover Kernel 6. Den tilgængelige rapportering tilskriver modstanden en stærkere beskyttelse, validering eller kryptografisk binding af de relevante udløbsoplysninger.
De tilgængelige kilder fastslår ikke præcist, hvilken protokolregel der stopper angrebet i hver af de tre kernels. Den sikre konklusion er derfor snæver: Den demonstrerede manipulation af udløbsdatoen blev rapporteret som effektiv mod den testede Visa-opsætning, men ikke mod de testede Mastercard-, American Express- og Discover-forløb. Resultatet viser hverken, at Visa-kort generelt kan forfalskes, eller at alle udløbne Visa-kort vil kunne bruges.
Hvad viste testen hos fem amerikanske banker?
Forskerne testede betalinger på tværs af forhandlere, terminaler, EMV-kernels og fem større amerikanske banker. Resultaterne var blandede. Nogle kortudstedere godkendte transaktioner med den ændrede udløbsdato, som terminalen havde modtaget, mens andre afviste dem på grund af stærkere kontroller hos udstederen.
Denne forskel er afgørende. Det var ikke alene terminalens beslutning, der afgjorde, om betalingen gik igennem; kortudstederens godkendelseslogik spillede også en rolle. En bank, der selv håndhæver kortets udløb, udskiftning, spærring og kontostatus, vil være mere tilbøjelig til at afvise transaktionen end en bank, der i højere grad læner sig op ad terminalens lokale udløbskontrol.
Den tilgængelige rapportering indeholder ikke en pålidelig oversigt bank for bank, navnene på alle fem institutioner, de præcise godkendelser og afvisninger eller bekræftede beløbsgrænser for hver bank. De oplysninger bør derfor ikke udledes af det overordnede forskningsresultat.
Hvad er status for offentliggørelse og udbedring?
Forskningen blev præsenteret på USENIX Security 2026, og den universitetsrelaterede rapportering siger, at større kortselskaber blev underrettet, før resultaterne blev offentliggjort.
Pr. 20. august 2026 bekræfter det tilgængelige materiale selve sårbarheden i forskernes evaluering, men ikke, at Visa havde gennemført en universel ændring af sin kernel, en opdatering af betalingsterminaler eller en løsning hos alle kortudstedere. Der er heller ikke dokumenteret en endelig tidsplan for udbedring hos de enkelte banker.
Det er en vigtig forskel: Underretning er ikke det samme som en gennemført løsning. Den praktiske risiko kan variere, mens kortnetværk, terminalleverandører, indløsere og banker forsøger at sikre, at oplysninger om kortets livscyklus valideres ensartet.
Hvilke forsvar anbefaler forskerne?
Forskningen peger på flere lag af beskyttelse frem for én enkelt rettelse:
Designere af betalingskernels og kortsystemer: Udløbsdatoen og andre oplysninger om kortets livscyklus, som terminalen ser, bør bindes kryptografisk til de autentificerede transaktionsdata. En ændring undervejs skal gøre transaktionen ugyldig.
Terminal- og indløsersystemer: Udløbsdatoen bør valideres ud fra autentificerede oplysninger, hvor det er muligt. Systemerne bør afvise uoverensstemmelser i stedet for at stole på et ubeskyttet felt, der kun vises til terminalen.
Kortudstedere: Udløb, udskiftning, spærring og kontoens status bør kontrolleres uafhængigt under godkendelsen – ikke kun overlades til terminalens lokale beslutning.
Kortnetværk og svindelafdelinger: Systemerne bør lede efter forskelle mellem den udløbsdato, terminalen sender, og de kortoplysninger, udstederen selv kan se, samt bruge relevante kontroller ved mistænkelig kontaktløs relæaktivitet. Det følger af forskernes resultat, hvor ansvaret er fordelt mellem kort, terminal, netværk og udsteder.
Hvad bør forbrugere gøre med udløbne kort?
Et udløbet kort bør ikke smides ud i hel tilstand. Den vejledning, der fulgte forskningen, anbefaler at afmagnetisere magnetstriben, ødelægge EMV-chippen og klippe eller makulere kortet – inklusive de trykte tal og bogstaver – før delene smides ud hver for sig. Ejere af metalkort bør spørge kortudstederen, hvordan kortet skal bortskaffes sikkert.
Hold også øje med den tilknyttede konto, selv efter kortet er lukket, og meld uautoriserede betalinger hurtigt. Angrebet kræver adgang til det fysiske kort eller vedvarende nærhed til det, så en sikker destruktion af gamle kort mindsker muligheden for misbrug.
pasqualepillitteri.itCartes bancaires expirées qui repaient : la faille sans contact qui ...
xenospectrum.comAttack Revives Expired Credit Cards Using Two Smartphones | XenoSpectrum
theregister.comExpired credit cards revived by researchers to make ...
khwarizmilab.github.ioZombie Cards Back Online: Expired Card Attack - Khwarizmi Lab
cybersecuritynews.comNew “Zombie Card” Flaw Lets Expired Visa Cards Make Contactless Payments