Hackere kæder F5 BIG-IP RCE sammen med Linux-sårbarhederne 'Copy Fail' og 'Dirty Frag' for at bryde ind i virksomhedsnetværk
Hackere bryder ind via F5 BIG IP APM enheder, der er sårbare over for CVE 2025 53521, og udnytter efterfølgende Linux sårbarhederne 'Copy Fail' (CVE 2026 31431) eller 'Dirty Frag' (CVE 2026 43284) til at opnå root adg... 'Copy Fail' og 'Dirty Frag' er lokale sårbarheder – de kan ikke udnyttes direkte fra internettet...
Udgivet afRedigeret med GPT-5.5Billeder genereret med GPT Image 2
Hackere bryder ind via F5 BIG IP APM enheder, der er sårbare over for CVE 2025 53521, og udnytter efterfølgende Linux sårbarhederne 'Copy Fail' (CVE 2026 31431) eller 'Dirty Frag' (CVE 2026 43284) til at opnå root adg...
'Copy Fail' og 'Dirty Frag' er lokale sårbarheder – de kan ikke udnyttes direkte fra internettet, men bliver fatale, når hackeren først har fået fodfæste via F5 sårbarheden.
Forsvaret bør prioritere at patche F5 BIG IP og Linux kerner, begrænse shell adgang på edge appliances, deaktivere sårbare kernelmoduler, hærde containere og overvåge for tegn på privilegieeskalering og lateral bevæge...
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
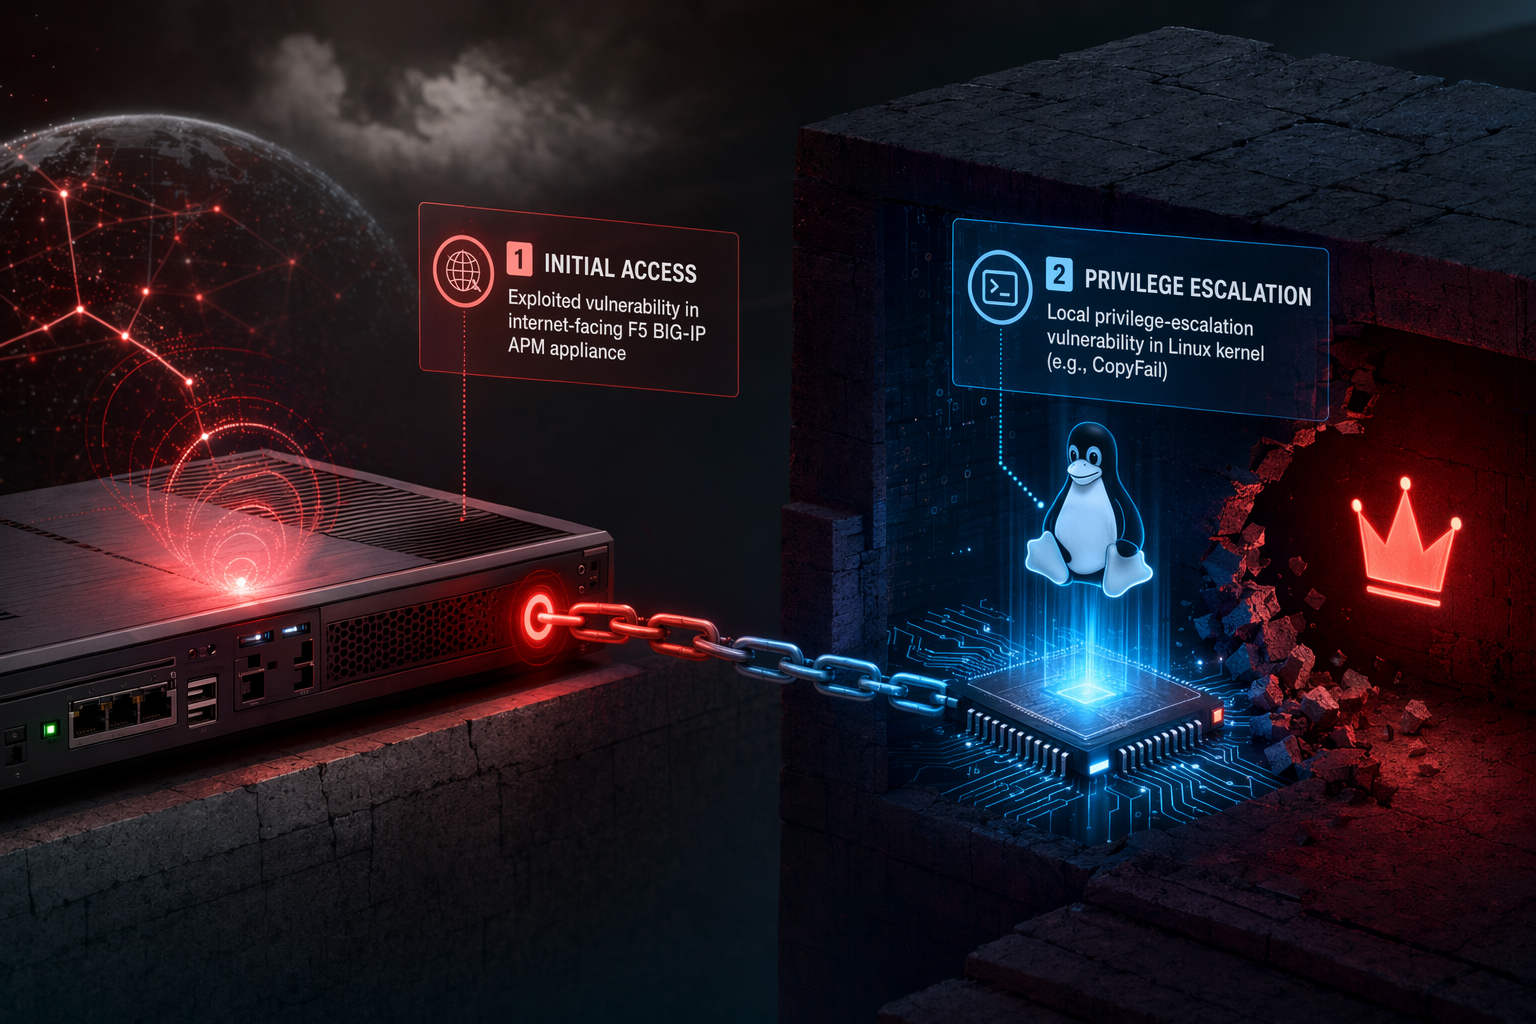
Internet-vendte sikkerhedsapparater bliver i stigende grad det første skridt i større virksomhedsindbrud. De seneste rapporter om sikkerhedshændelser viser, at angribere kompromitterer eksponerede F5 BIG-IP Access Policy Manager (APM)-enheder, hvorefter de kæder dem sammen med Linux-kernesårbarheder for at opnå root-adgang og bevæge sig dybere ind i den interne infrastruktur.
Mønsteret illustrerer et bredere skift i angrebstaktik: kompromitter kanten, eskalér privilegier på det underliggende system, og bevæg dig ind i betroede interne tjenester som identitetssystemer eller samarbejdsplatforme.
Trin 1: Indledende adgang via en eksponeret F5 BIG-IP-appliance
Mange virksomheder eksponerer F5 BIG-IP APM-systemer direkte mod internettet for at levere VPN, godkendelse eller adgangsproxy-funktionalitet. Det gør dem til attraktive mål.
En kritisk sårbarhed, kendt som CVE-2025-53521, muliggør uautentificeret ekstern kodekørsel, når der er konfigureret en APM-adgangspolitik på en virtuel server. En succesfuld udnyttelse gør det muligt for angribere at udføre vilkårlige kommandoer på enheden uden legitimationsoplysninger.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Hackere kæder F5 BIG-IP RCE sammen med Linux-sårbarhederne 'Copy Fail' og 'Dirty Frag' for at bryde ind i virksomhedsnetværk"?
Hackere bryder ind via F5 BIG IP APM enheder, der er sårbare over for CVE 2025 53521, og udnytter efterfølgende Linux sårbarhederne 'Copy Fail' (CVE 2026 31431) eller 'Dirty Frag' (CVE 2026 43284) til at opnå root adg...
What are the key points to validate first?
Hackere bryder ind via F5 BIG IP APM enheder, der er sårbare over for CVE 2025 53521, og udnytter efterfølgende Linux sårbarhederne 'Copy Fail' (CVE 2026 31431) eller 'Dirty Frag' (CVE 2026 43284) til at opnå root adg... 'Copy Fail' og 'Dirty Frag' er lokale sårbarheder – de kan ikke udnyttes direkte fra internettet, men bliver fatale, når hackeren først har fået fodfæste via F5 sårbarheden.
What should I do next in practice?
Forsvaret bør prioritere at patche F5 BIG IP og Linux kerner, begrænse shell adgang på edge appliances, deaktivere sårbare kernelmoduler, hærde containere og overvåge for tegn på privilegieeskalering og lateral bevæge...
Sårbarheden er blevet observeret i virkelige angreb og er blevet tilføjet til overvågningslister over sårbarheder på grund af aktiv udnyttelse.
Når angriberne først har opnået kodekørsel på apparatet, implementerer de typisk web shells eller etablerer en vedvarende shell-session. Fra det fodfæste bliver den kompromitterede enhed et springbræt til yderligere eskalering og lateral bevægelse.
Trin 2: Eskalering til root med Linux-kernesårbarheder
Indledende adgang på apparatet giver ikke nødvendigvis fuld systemkontrol. Angriberne lander ofte i et begrænset miljø eller med en brugerkonto med lave rettigheder.
For at omgå disse begrænsninger kan trusselsaktører udnytte Linux-kernens lokale privilegieeskaleringssårbarheder (LPE) såsom:
Copy Fail (CVE-2026-31431)
“Copy Fail” er en Linux-kernesårbarhed, der blev offentliggjort i april 2026, og som påvirker kerner bygget siden 2017. Den findes i algif_aead-komponenten i kernens brugermiljø-krypteringsinterface (AF_ALG).
Sårbarheden gør det muligt for en uprivilegeret proces at korrumpere side-cache-hukommelse gennem specifikke operationer, hvilket derefter kan udnyttes til at opnå root-rettigheder.
Det er vigtigt at bemærke, at sårbarheden ikke kan udnyttes eksternt alene. Den kræver lokal adgang til et system – for eksempel en shell opnået via en anden sårbarhed eller et kompromis.
Dirty Frag (CVE-2026-43284)
“Dirty Frag” refererer til en række Linux-kerneproblemer, der påvirker netværkskomponenter som IPsec ESP-modulerne (esp4 og esp6).
Sårbarhederne gør det muligt for en lokal bruger at manipulere side-cache-hukommelse via kernens netværksstier og eskalere privilegier til root på mange Linux-systemer.
Ligesom Copy Fail er Dirty Frag strengt taget en post-eksploiteringssårbarhed: angribere skal allerede have kodekørsel på værten, før de kan bruge den.
Trin 3: Bevægelse fra kanten ind i virksomheden
Efter at have opnået root-adgang på apparatet kan angriberne høste legitimationsoplysninger, udtrække godkendelsestokens eller få adgang til lagrede konfigurationshemmeligheder.
Sikkerhedsforskere har observeret hændelser, hvor angribere bevægede sig fra en kompromitteret F5-kanteappliance ind i interne virksomhedssystemer, herunder Confluence-servere, der bruges til samarbejde og dokumentation.
Kanteinfrastruktur har ofte omfattende tillidsrelationer inde i netværket. Når først disse systemer er kompromitteret, kan de give angribere mulighed for at:
Få adgang til interne administrationsnetværk
Stjæle godkendelsescookies eller certifikater
Forespørge identitetstjenester
Bevæge sig lateralt til applikationsservere
Microsoft-forskere beskriver denne type kompromis som en voksende tendens: angribere målretter internet-vendte sikkerhedsapparater, fordi de er eksternt eksponerede, men samtidig dybt betroede i virksomhedsmiljøer.
Hvorfor denne angrebskæde er effektiv
Denne flertrins-kæde virker, fordi den kombinerer sårbarheder, der hver for sig kan virke begrænsede:
Edge RCE-sårbarheder giver indledende adgang.
Linux-privilegieeskaleringsfejl omdanner den adgang til fuld systemkontrol.
Betroet netværkspositionering gør det muligt for angribere at bevæge sig ind i interne tjenester.
Hvert trin forstærker det foregående. Et lav-privilegeret fodfæste på en kantappliance kan hurtigt blive til et virksomhedsdækkende brud, hvis eskalering og lateral bevægelse lykkes.
Forsvarsprioriteter for organisationer
Forsvar mod denne angrebskæde kræver, at man adresserer både den indledende adgangsvektor og post-kompromitterings-eskaleringsstierne.
1. Patch F5 BIG-IP-systemer omgående
Organisationer bør opdatere sårbare BIG-IP APM-installationer til patch-versioner, der adresserer CVE-2025-53521, med prioritet til enhver instans, der er eksponeret mod internettet.
Sikkerhedsmyndigheder anbefaler at behandle disse opdateringer som akutte på grund af bekræftet udnyttelse.
2. Patch Linux-kerner på tværs af infrastrukturen
Anvend sikkerhedsopdateringer, der adresserer:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 og relaterede Dirty Frag-fejl
Disse sårbarheder påvirker mange almindelige Linux-distributioner og kerner frigivet siden 2017.
3. Begræns shell-adgang på edge-appliances
Fordi Copy Fail og Dirty Frag kræver lokal udførelse, reducerer begrænsning eller deaktivering af shell-adgang på apparater eksploiteringsmulighederne betydeligt.
Administrativ adgang bør være strengt begrænset og overvåget.
4. Deaktivér sårbare kernelmoduler, når patchning er forsinket
Hvis patchning ikke kan ske med det samme, kan forsvarere midlertidigt blokere visse kernelmoduler forbundet med Dirty Frag – såsom esp4 og esp6 – efter at have valideret den operationelle påvirkning.
5. Hærd containere og delte kernelmiljøer
Kernel-LPE-fejl kan muliggøre container-escape-scenarier. Organisationer bør:
Undgå privilegerede containere
Minimere eksponering af kernelmoduler
Begrænse upålidelige arbejdsbelastninger
Disse foranstaltninger reducerer eksplosionsradiusen, hvis en container eller værtsproces kompromitteres.
6. Overvåg for post-eksploiteringsadfærd
Detektion bør fokusere på signaler, der indikerer privilegieeskalering eller lateral bevægelse, herunder:
Uventede shell-sessioner på edge-appliances
Anomalier i indlæsning af kernelmoduler
Pludselige privilegieændringer til root
Udgående forbindelser fra infrastruktursystemer
Godkendelsesforsøg mod interne samarbejdsplatforme eller identitetstjenester
Beviser og begrænsninger
Sikkerhedsrapportering understøtter det generelle angrebsmønster med at udnytte eksponerede edge-appliances, eskalere privilegier på Linux-værter og bevæge sig ind i interne tjenester.
Offentlige beviser for, at en enkelt kampagne konsekvent kæder den nøjagtige kombination af CVE-2025-53521, Copy Fail og Dirty Frag på tværs af flere ofre, er dog stadig begrænsede. Sårbarhederne er teoretisk kompatible og teknisk sammenkædelige, men angriberes spillebøger kan variere mellem miljøer.
Den større sikkerhedslektion
Edge-appliances blev historisk set behandlet som hærdede sikkerhedsenheder. I praksis bliver de i stigende grad højværdi indledende adgangspunkter.
Når en eksternt eksponeret enhed kører Linux internt, kan enhver privilegieeskaleringsfejl i dette økosystem blive en del af en bredere angrebskæde. Denne virkelighed gør hurtig patchning, strenge adgangskontroller og stærk overvågning omkring kantinfrastruktur kritisk for moderne virksomhedsforsvar.
microsoft.comCVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...