Hack Humanity Protocolu: jeden phishingový e-mail, sedm klíčů a ztráta 36 milionů dolarů
Dne 8. června 2026 útočníci napojovaní na Severní Koreu ukradli z Humanity Protocolu přibližně 36 milionů dolarů v tokenech H poté, co phishingový e mail napodobující komunikaci burzy Bithumb kompromitoval notebook je...
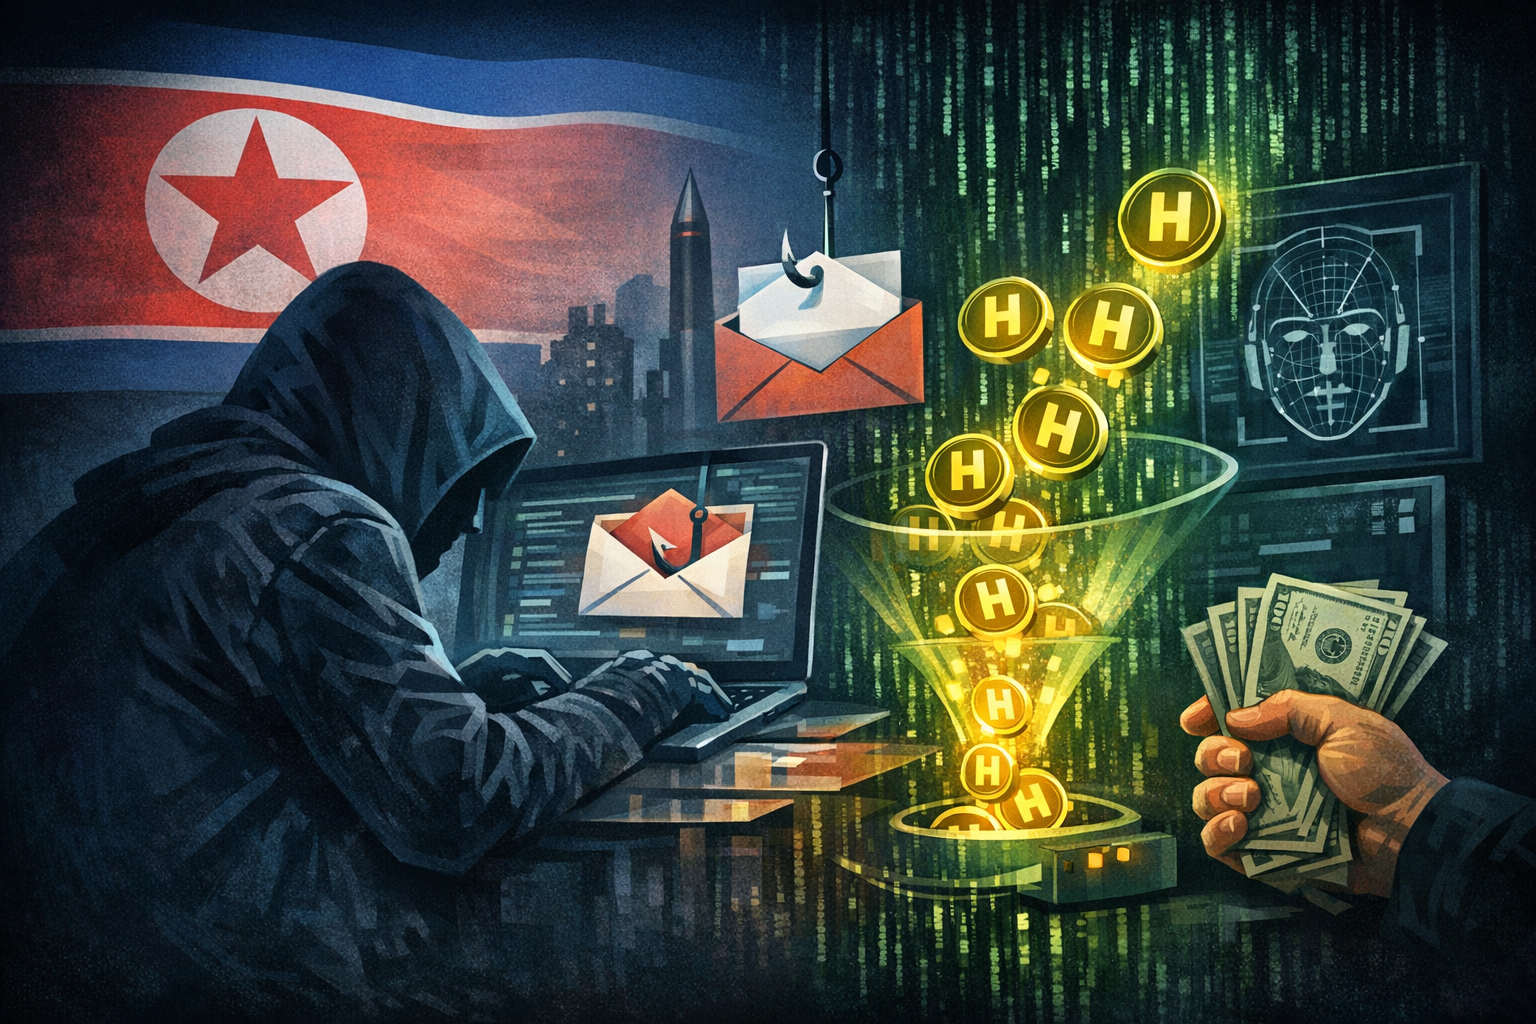
PublikovalUpraveno pomocí DeepSeek-V4-ProObrázky vytvořeny pomocí GPT Image 1.5
Dne 8. června 2026 útočníci napojovaní na Severní Koreu ukradli z Humanity Protocolu přibližně 36 milionů dolarů v tokenech H poté, co phishingový e mail napodobující komunikaci burzy Bithumb kompromitoval notebook je...
Podle předběžného vyšetřování společnosti Quantstamp malware z napadeného zařízení odcizil sedm privátních klíčů.
Token H se po propadu o přibližně 74 % zotavil až k 0,6276 dolaru, tedy zhruba o 210 % od povýpadkových minim.
What happened in the June 8, 2026 exploitation of Humanity Protocol, including how North Korean-linked hackers executed a $36 million breachA single phishing email led to a $36 million cross-chain breach of Humanity Protocol.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: What happened in the June 8, 2026 exploitation of Humanity Protocol, including how North Korean-linked hackers executed a $36 million breach. Article summary: On **June 8, 2026**, North Korean-linked hackers breached Humanity Protocol, a biometric decentralized identity project, stealing roughly **$36 million** in H tokens through a sophisticated phishing campaign. Here is a f. Topic tags: general, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Humanity Protocol’s $36M hack linked to suspected North Korean hackers, Quantstamp reports. A fake Bithumb email gave attackers access to private keys, draining 141 million H token" source context "Humanity Protocol's $36M hack linked to suspected North ..." Reference image 2: visual subject "One Laptop, $36 Mill
openai.com
Phishingový e-mail, který vypadal jako běžná zpráva jihokorejské kryptoměnové burzy Bithumb, odstartoval jeden z nejzávažnějších útoků na Web3 projekty v roce 2026. Útočníci 8. června pronikli k pracovnímu zařízení ředitele Humanity Protocolu, projektu zaměřeného na biometrickou decentralizovanou identitu, a odnesli si tokeny H v hodnotě přibližně 36 milionů dolarů. Útok zasáhl Ethereum i BNB Smart Chain, způsobil propad ceny o zhruba 74 % a následně byl vystřídán spekulativním růstem o 210 % .
Bezpečnostní firma Quantstamp, kterou projekt najal následující den, zveřejnila předběžné závěry 11. června a do 14. června útok veřejně spojila s aktéry napojenými na Severní Koreu. Podle její analýzy nešlo o prolomení chyby v chytrém kontraktu, ale o pečlivě připravený útok na lidský faktor a správu privátních klíčů .
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Hack Humanity Protocolu: jeden phishingový e-mail, sedm klíčů a ztráta 36 milionů dolarů"?
Dne 8. června 2026 útočníci napojovaní na Severní Koreu ukradli z Humanity Protocolu přibližně 36 milionů dolarů v tokenech H poté, co phishingový e mail napodobující komunikaci burzy Bithumb kompromitoval notebook je...
What are the key points to validate first?
Dne 8. června 2026 útočníci napojovaní na Severní Koreu ukradli z Humanity Protocolu přibližně 36 milionů dolarů v tokenech H poté, co phishingový e mail napodobující komunikaci burzy Bithumb kompromitoval notebook je... Podle předběžného vyšetřování společnosti Quantstamp malware z napadeného zařízení odcizil sedm privátních klíčů.
What should I do next in practice?
Token H se po propadu o přibližně 74 % zotavil až k 0,6276 dolaru, tedy zhruba o 210 % od povýpadkových minim.
Hack Humanity Protocolu: jeden phishingový e-mail, sedm klíčů a ztráta 36 milionů dolarů
Dne 8. června 2026 útočníci napojovaní na Severní Koreu ukradli z Humanity Protocolu přibližně 36 milionů dolarů v tokenech H poté, co phishingový e mail napodobující komunikaci burzy Bithumb kompromitoval notebook je...
PublikovalUpraveno pomocí DeepSeek-V4-ProObrázky vytvořeny pomocí GPT Image 1.5
Dne 8. června 2026 útočníci napojovaní na Severní Koreu ukradli z Humanity Protocolu přibližně 36 milionů dolarů v tokenech H poté, co phishingový e mail napodobující komunikaci burzy Bithumb kompromitoval notebook je...
Podle předběžného vyšetřování společnosti Quantstamp malware z napadeného zařízení odcizil sedm privátních klíčů.
Token H se po propadu o přibližně 74 % zotavil až k 0,6276 dolaru, tedy zhruba o 210 % od povýpadkových minim.
What happened in the June 8, 2026 exploitation of Humanity Protocol, including how North Korean-linked hackers executed a $36 million breachA single phishing email led to a $36 million cross-chain breach of Humanity Protocol.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: What happened in the June 8, 2026 exploitation of Humanity Protocol, including how North Korean-linked hackers executed a $36 million breach. Article summary: On **June 8, 2026**, North Korean-linked hackers breached Humanity Protocol, a biometric decentralized identity project, stealing roughly **$36 million** in H tokens through a sophisticated phishing campaign. Here is a f. Topic tags: general, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Humanity Protocol’s $36M hack linked to suspected North Korean hackers, Quantstamp reports. A fake Bithumb email gave attackers access to private keys, draining 141 million H token" source context "Humanity Protocol's $36M hack linked to suspected North ..." Reference image 2: visual subject "One Laptop, $36 Mill
openai.com
Phishingový e-mail, který vypadal jako běžná zpráva jihokorejské kryptoměnové burzy Bithumb, odstartoval jeden z nejzávažnějších útoků na Web3 projekty v roce 2026. Útočníci 8. června pronikli k pracovnímu zařízení ředitele Humanity Protocolu, projektu zaměřeného na biometrickou decentralizovanou identitu, a odnesli si tokeny H v hodnotě přibližně 36 milionů dolarů. Útok zasáhl Ethereum i BNB Smart Chain, způsobil propad ceny o zhruba 74 % a následně byl vystřídán spekulativním růstem o 210 % .
Bezpečnostní firma Quantstamp, kterou projekt najal následující den, zveřejnila předběžné závěry 11. června a do 14. června útok veřejně spojila s aktéry napojenými na Severní Koreu. Podle její analýzy nešlo o prolomení chyby v chytrém kontraktu, ale o pečlivě připravený útok na lidský faktor a správu privátních klíčů .
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Hack Humanity Protocolu: jeden phishingový e-mail, sedm klíčů a ztráta 36 milionů dolarů"?
Dne 8. června 2026 útočníci napojovaní na Severní Koreu ukradli z Humanity Protocolu přibližně 36 milionů dolarů v tokenech H poté, co phishingový e mail napodobující komunikaci burzy Bithumb kompromitoval notebook je...
What are the key points to validate first?
Dne 8. června 2026 útočníci napojovaní na Severní Koreu ukradli z Humanity Protocolu přibližně 36 milionů dolarů v tokenech H poté, co phishingový e mail napodobující komunikaci burzy Bithumb kompromitoval notebook je... Podle předběžného vyšetřování společnosti Quantstamp malware z napadeného zařízení odcizil sedm privátních klíčů.
What should I do next in practice?
Token H se po propadu o přibližně 74 % zotavil až k 0,6276 dolaru, tedy zhruba o 210 % od povýpadkových minim.
Dne 5. června obdržel ředitel Chong Yee Wai zprávu, která se tvářila jako komunikace od burzy Bithumb. E-mail se týkal harmonogramu uzamčení části nabídky tokenů a obsahoval škodlivý ZIP archiv .
Po otevření se do počítače nainstaloval malware s názvem hncagent.exe. Ten byl podepsán legitimním jihokorejským certifikátem společnosti Hancom. Quantstamp uvedl, že právě tento způsob zneužití digitálního certifikátu odpovídá vzorcům, které byly v minulosti spojovány s kybernetickými operacemi ze Severní Koreje .
Malware útočníkům poskytl úplný vzdálený přístup k notebooku. Z jediného zařízení následně získali sedm privátních klíčů — mimo jiné tři ze šesti klíčů vlastníků multisig peněženky Gnosis Safe, která řídila ethereumový most, a další klíče umožňující aktualizace kontraktů .
To je zásadní detail celého případu: Humanity Protocol používal více podpisů, ale tři potřebné klíče byly z pohledu útočníka dostupné prostřednictvím jediného kompromitovaného zařízení.
Jak útok proběhl na dvou blockchainech
Po získání administrátorských oprávnění provedli útočníci koordinovaný útok na Ethereum a BNB Smart Chain.
Na Ethereu:
aktualizovali kontrakt mostu tokenu H na škodlivou verzi pod svou kontrolou ;
v jediné transakci převedli z mostu přibližně 141 milionů tokenů H;
ukradené tokeny z velké části směnili nebo převedli přes další sítě do externích peněženek, což výrazně zkomplikovalo jejich případné získání zpět .
Na BNB Smart Chainu:
převzali kontrolu nad kontraktem ProxyAdmin;
díky tomu mohli přímo vytvářet další tokeny H, tedy navyšovat jejich nabídku bez odpovídajícího krytí ;
nově vytvořené i ukradené tokeny následně přibližně osm hodin systematicky prodávali na burzách Uniswap a PancakeSwap .
Podle pozdějšího vyjádření Humanity Protocolu nebyl zneužit žádný programátorský nedostatek v chytrém kontraktu. Šlo o kompromitaci přístupových údajů a privátních klíčů .
Co zjistil Quantstamp
Humanity Protocol si Quantstamp najal 9. června, tedy den po útoku. Předběžnou zprávu firma zveřejnila 11. června a projekt 12. června uvedl, že za krádeží podle dostupných zjištění stojí hackeři napojení na Severní Koreu. Úplné závěry vyšetřování byly zveřejněny 14. června .
Mezi hlavní ukazatele patřily:
Použitý malware a způsob útoku: Soubor hncagent.exe fungoval jako první fáze nákazy a následoval vzdálený přístup k zařízení. Chování odpovídalo některým dříve pozorovaným severokorejským útokům .
Zneužití jihokorejského certifikátu: Malware byl podepsán legitimním certifikátem společnosti Hancom. Quantstamp tento postup označil za charakteristický pro některé předchozí operace připisované aktérům napojeným na KLDR .
Operační postup: Řetězec phishingového útoku, instalace malwaru, krádeže klíčů a následného odčerpání prostředků přes více blockchainů připomíná taktiky dlouhodobě spojované se skupinou Lazarus a jejími spojenci. Těmto skupinám byly v minulosti připsány kryptoměnové krádeže v hodnotě přes 3 miliardy dolarů .
Připsání útoku konkrétnímu aktérovi je založeno na technických indiciích a zůstává popisováno jako spojení s aktéry napojenými na Severní Koreu, nikoli jako přímé veřejné určení jednotlivého pachatele .
Problém na BNB Smart Chainu trvá
Na Ethereu byl kontrakt tokenu H zmrazen multisig peněženkou, kterou útočníci neovládali. Nasazení na BNB Smart Chainu však podle zveřejněných zjištění zůstává trvale pod kontrolou útočníků, kteří si zachovali schopnost vytvářet další tokeny .
To znamená, že samotné zmrazení ethereumové části incident neuzavírá. Uživatelé i burzy musí nadále počítat s rizikem dalšího vytváření tokenů na kompromitované síti.
Token H: pád o 74 %, potom růst o 210 %
Prudký propad
Bezprostředně po útoku 8. června se cena tokenu H zřítila. Z historického maxima 0,844 dolaru dosaženého 2. června klesla přibližně o 74 % a v panickém výprodeji se pohybovala mezi 0,05 a 0,13 dolaru.
Krátké zotavení
Následovala série prudkých odrazů:
12. června: token H během jediného dne vzrostl přibližně o 44 % a dostal se k 0,227 dolaru. Růst podpořilo oznámení o opatřeních proti útoku a zmrazení ethereumového kontraktu .
14. června: další jednodenní růst o zhruba 42 % vynesl token až na 0,6276 dolaru. Oproti povýpadkovým minimům šlo přibližně o 210% růst.
Proč byl růst nebezpečný
Odraz však neznamenal, že se obnovily původní fundamenty projektu. CoinMarketCap zaznamenal, že 14. června vzrostl otevřený zájem na derivátových trzích o 131 % na 213 milionů dolarů. To naznačovalo výrazný příliv spekulativních, často pákových pozic .
Takto rychle nahromaděná páka zvyšuje riziko prudkých výkyvů. Při obratu ceny mohou nucené likvidace spustit řetězový výprodej. Už 15. června se token H stáhl přibližně do pásma 0,23 až 0,30 dolaru, což ukázalo křehkost předchozího růstu .
Co útok znamená pro bezpečnost Web3
Multisig není totéž co skutečná decentralizace
Systém 3 ze 6 podpisů může působit odolně, pokud jsou klíče fyzicky a organizačně skutečně oddělené. V tomto případě byly tři klíče dostupné z jednoho napadeného notebooku. Bezpečnost multisigu tak nakonec závisela na zabezpečení jediného člověka a jeho zařízení .
Lidský faktor zůstává nejslabším článkem
Ani projekt postavený na decentralizaci není imunní vůči e-mailu, který přesvědčivě napodobí známou burzu. Útočníci nemuseli obejít matematiku blockchainu — stačilo jim získat přístup k zařízení, na němž byly uloženy klíče.
Přemostění mezi sítěmi představují kritické místo
Cross-chain mosty drží velké objemy likvidních aktiv a často je spravuje omezený počet administrátorských klíčů. Právě proto patří k nejatraktivnějším cílům. Případ Humanity Protocolu ukazuje, že audit kódu sám o sobě nestačí; stejně důležité jsou správa klíčů, oddělení zařízení a řízení přístupů .
Rychlé zotavení ceny může být past
Růst o 210 % přilákal obchodníky očekávající rychlý návrat k předchozím cenám. Data o otevřeném zájmu ale ukazovala na přeplněný a nestabilní obchod. Pokud cena roste především díky spekulaci, zatímco jedna síť zůstává kompromitovaná, riziko dalšího propadu není pouze teoretické .
Lze čekat větší tlak na bezpečnostní standardy
Kryptoměnové krádeže připisované státním aktérům zvyšují pozornost regulátorů. Další kontrola se může týkat postupů KYC a AML, úschovy privátních klíčů i bezpečnostních auditů — zejména u protokolů, které prostřednictvím mostů spravují prostředky uživatelů .
Dne 5. června obdržel ředitel Chong Yee Wai zprávu, která se tvářila jako komunikace od burzy Bithumb. E-mail se týkal harmonogramu uzamčení části nabídky tokenů a obsahoval škodlivý ZIP archiv .
Po otevření se do počítače nainstaloval malware s názvem hncagent.exe. Ten byl podepsán legitimním jihokorejským certifikátem společnosti Hancom. Quantstamp uvedl, že právě tento způsob zneužití digitálního certifikátu odpovídá vzorcům, které byly v minulosti spojovány s kybernetickými operacemi ze Severní Koreje .
Malware útočníkům poskytl úplný vzdálený přístup k notebooku. Z jediného zařízení následně získali sedm privátních klíčů — mimo jiné tři ze šesti klíčů vlastníků multisig peněženky Gnosis Safe, která řídila ethereumový most, a další klíče umožňující aktualizace kontraktů .
To je zásadní detail celého případu: Humanity Protocol používal více podpisů, ale tři potřebné klíče byly z pohledu útočníka dostupné prostřednictvím jediného kompromitovaného zařízení.
Jak útok proběhl na dvou blockchainech
Po získání administrátorských oprávnění provedli útočníci koordinovaný útok na Ethereum a BNB Smart Chain.
Na Ethereu:
aktualizovali kontrakt mostu tokenu H na škodlivou verzi pod svou kontrolou ;
v jediné transakci převedli z mostu přibližně 141 milionů tokenů H;
ukradené tokeny z velké části směnili nebo převedli přes další sítě do externích peněženek, což výrazně zkomplikovalo jejich případné získání zpět .
Na BNB Smart Chainu:
převzali kontrolu nad kontraktem ProxyAdmin;
díky tomu mohli přímo vytvářet další tokeny H, tedy navyšovat jejich nabídku bez odpovídajícího krytí ;
nově vytvořené i ukradené tokeny následně přibližně osm hodin systematicky prodávali na burzách Uniswap a PancakeSwap .
Podle pozdějšího vyjádření Humanity Protocolu nebyl zneužit žádný programátorský nedostatek v chytrém kontraktu. Šlo o kompromitaci přístupových údajů a privátních klíčů .
Co zjistil Quantstamp
Humanity Protocol si Quantstamp najal 9. června, tedy den po útoku. Předběžnou zprávu firma zveřejnila 11. června a projekt 12. června uvedl, že za krádeží podle dostupných zjištění stojí hackeři napojení na Severní Koreu. Úplné závěry vyšetřování byly zveřejněny 14. června .
Mezi hlavní ukazatele patřily:
Použitý malware a způsob útoku: Soubor hncagent.exe fungoval jako první fáze nákazy a následoval vzdálený přístup k zařízení. Chování odpovídalo některým dříve pozorovaným severokorejským útokům .
Zneužití jihokorejského certifikátu: Malware byl podepsán legitimním certifikátem společnosti Hancom. Quantstamp tento postup označil za charakteristický pro některé předchozí operace připisované aktérům napojeným na KLDR .
Operační postup: Řetězec phishingového útoku, instalace malwaru, krádeže klíčů a následného odčerpání prostředků přes více blockchainů připomíná taktiky dlouhodobě spojované se skupinou Lazarus a jejími spojenci. Těmto skupinám byly v minulosti připsány kryptoměnové krádeže v hodnotě přes 3 miliardy dolarů .
Připsání útoku konkrétnímu aktérovi je založeno na technických indiciích a zůstává popisováno jako spojení s aktéry napojenými na Severní Koreu, nikoli jako přímé veřejné určení jednotlivého pachatele .
Problém na BNB Smart Chainu trvá
Na Ethereu byl kontrakt tokenu H zmrazen multisig peněženkou, kterou útočníci neovládali. Nasazení na BNB Smart Chainu však podle zveřejněných zjištění zůstává trvale pod kontrolou útočníků, kteří si zachovali schopnost vytvářet další tokeny .
To znamená, že samotné zmrazení ethereumové části incident neuzavírá. Uživatelé i burzy musí nadále počítat s rizikem dalšího vytváření tokenů na kompromitované síti.
Token H: pád o 74 %, potom růst o 210 %
Prudký propad
Bezprostředně po útoku 8. června se cena tokenu H zřítila. Z historického maxima 0,844 dolaru dosaženého 2. června klesla přibližně o 74 % a v panickém výprodeji se pohybovala mezi 0,05 a 0,13 dolaru.
Krátké zotavení
Následovala série prudkých odrazů:
12. června: token H během jediného dne vzrostl přibližně o 44 % a dostal se k 0,227 dolaru. Růst podpořilo oznámení o opatřeních proti útoku a zmrazení ethereumového kontraktu .
14. června: další jednodenní růst o zhruba 42 % vynesl token až na 0,6276 dolaru. Oproti povýpadkovým minimům šlo přibližně o 210% růst.
Proč byl růst nebezpečný
Odraz však neznamenal, že se obnovily původní fundamenty projektu. CoinMarketCap zaznamenal, že 14. června vzrostl otevřený zájem na derivátových trzích o 131 % na 213 milionů dolarů. To naznačovalo výrazný příliv spekulativních, často pákových pozic .
Takto rychle nahromaděná páka zvyšuje riziko prudkých výkyvů. Při obratu ceny mohou nucené likvidace spustit řetězový výprodej. Už 15. června se token H stáhl přibližně do pásma 0,23 až 0,30 dolaru, což ukázalo křehkost předchozího růstu .
Co útok znamená pro bezpečnost Web3
Multisig není totéž co skutečná decentralizace
Systém 3 ze 6 podpisů může působit odolně, pokud jsou klíče fyzicky a organizačně skutečně oddělené. V tomto případě byly tři klíče dostupné z jednoho napadeného notebooku. Bezpečnost multisigu tak nakonec závisela na zabezpečení jediného člověka a jeho zařízení .
Lidský faktor zůstává nejslabším článkem
Ani projekt postavený na decentralizaci není imunní vůči e-mailu, který přesvědčivě napodobí známou burzu. Útočníci nemuseli obejít matematiku blockchainu — stačilo jim získat přístup k zařízení, na němž byly uloženy klíče.
Přemostění mezi sítěmi představují kritické místo
Cross-chain mosty drží velké objemy likvidních aktiv a často je spravuje omezený počet administrátorských klíčů. Právě proto patří k nejatraktivnějším cílům. Případ Humanity Protocolu ukazuje, že audit kódu sám o sobě nestačí; stejně důležité jsou správa klíčů, oddělení zařízení a řízení přístupů .
Rychlé zotavení ceny může být past
Růst o 210 % přilákal obchodníky očekávající rychlý návrat k předchozím cenám. Data o otevřeném zájmu ale ukazovala na přeplněný a nestabilní obchod. Pokud cena roste především díky spekulaci, zatímco jedna síť zůstává kompromitovaná, riziko dalšího propadu není pouze teoretické .
Lze čekat větší tlak na bezpečnostní standardy
Kryptoměnové krádeže připisované státním aktérům zvyšují pozornost regulátorů. Další kontrola se může týkat postupů KYC a AML, úschovy privátních klíčů i bezpečnostních auditů — zejména u protokolů, které prostřednictvím mostů spravují prostředky uživatelů .
coinmarketcap.comLatest Humanity (H) News Update - CoinMarketCap
binance.comHumanity Protocol's H token surged approximately 210% to - Binance
coincarp.comHumanity Protocol Price (H) - CoinCarp
bitget.comHumanity Protocol Token Jumps 44% in Post-Exploit Relief Rally
mexc.comHumanity Protocol Hack Update: Quantstamp Report Publishes