Třífázový útok: od F5 BIG-IP přes Linux kernel až do vnitřní sítě
Útočníci pronikají do podnikových sítí kombinací zranitelnosti F5 BIG IP APM umožňující vzdálené spuštění kódu a následným zneužitím lokálních chyb Linux kernelu Copy Fail (CVE 2026 31431) nebo Dirty Frag (CVE 2026 43... Zranitelnosti Copy Fail a Dirty Frag samy o sobě nejsou vzdáleně zneužitelné – stávají se nebezp...
PublikovalUpraveno pomocí GPT-5.5Obrázky vytvořeny pomocí GPT Image 2
Útočníci pronikají do podnikových sítí kombinací zranitelnosti F5 BIG IP APM umožňující vzdálené spuštění kódu a následným zneužitím lokálních chyb Linux kernelu Copy Fail (CVE 2026 31431) nebo Dirty Frag (CVE 2026 43...
Zranitelnosti Copy Fail a Dirty Frag samy o sobě nejsou vzdáleně zneužitelné – stávají se nebezpečnými až poté, co útočník získá první přístup k systému, například právě skrze F5 BIG IP.
Obrana vyžaduje urgentní záplatování F5 BIG IP i Linux kernelů, omezení shellového přístupu na hraničních zařízeních, blokování rizikových kernel modulů, hardening kontejnerů a monitoring aktivity indikující eskalaci...
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
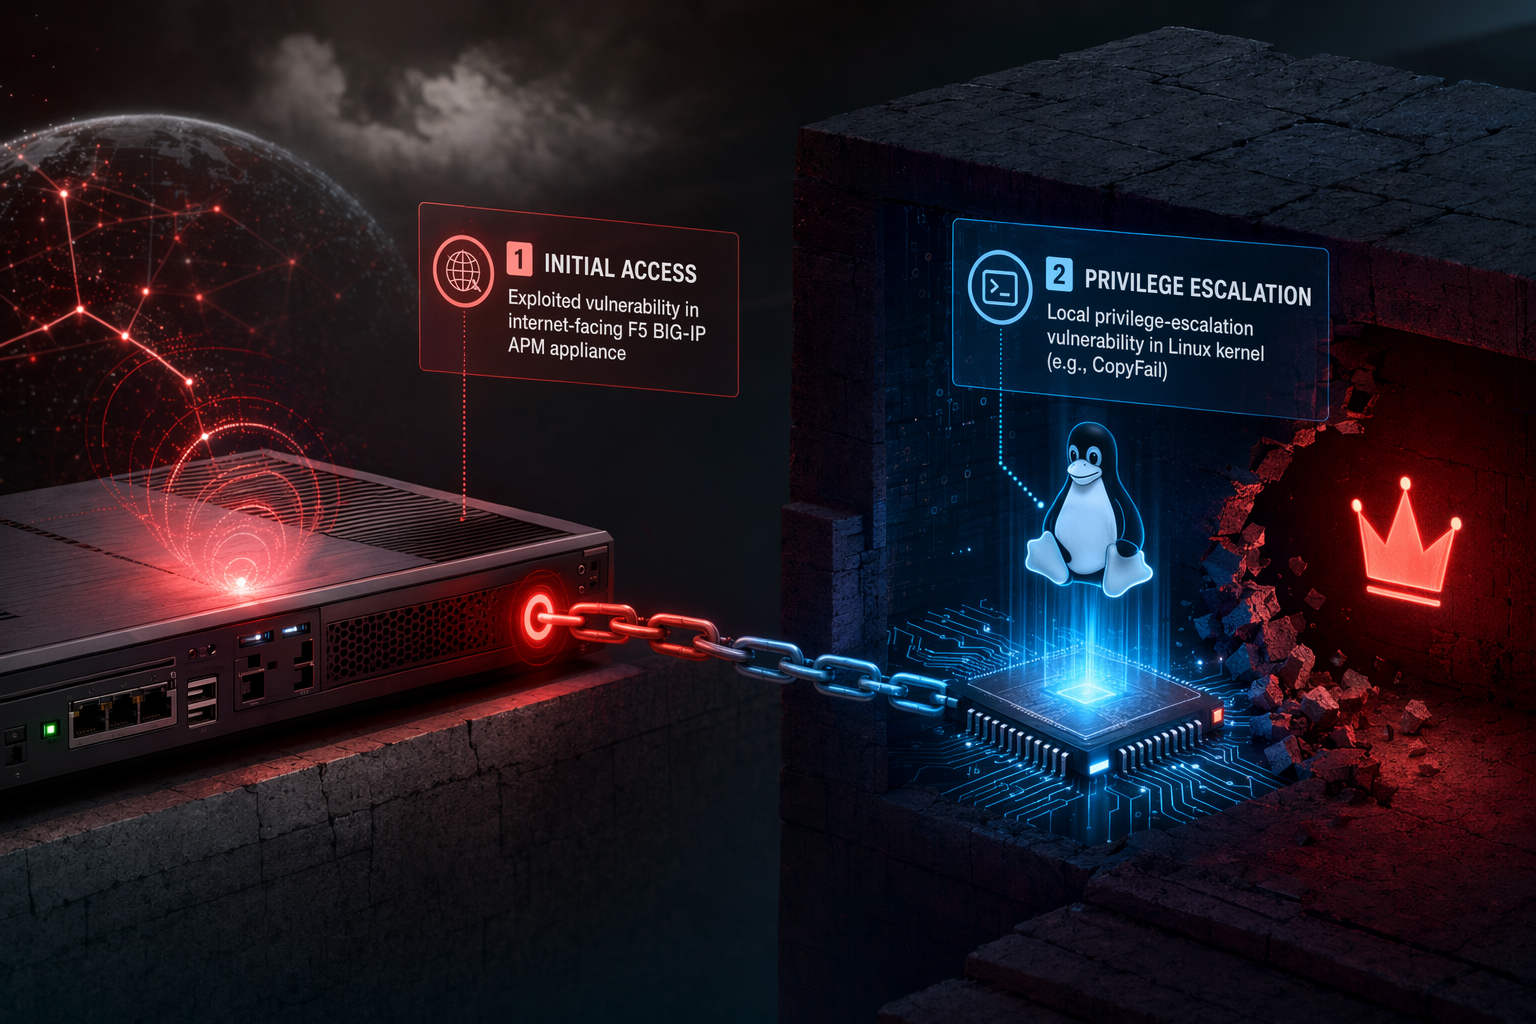
Internetově dostupná bezpečnostní zařízení se stále častěji stávají prvním krokem při velkých firemních průnicích. Nejnovější zprávy o incidentech ukazují, že útočníci kompromitují odkryté F5 BIG-IP Access Policy Manager (APM) systémy, následně zneužívají zranitelnosti Linux kernelu pro eskalaci oprávnění na root a pronikají hlouběji do vnitřní infrastruktury.
Tento vzorec ilustruje zásadní posun v taktice útočníků: kompromitovat hraniční zařízení, eskalovat oprávnění na hostitelském systému a poté se přesunout do důvěryhodných interních služeb, jako jsou systémy pro správu identit nebo kolaborační platformy.
Krok 1: Prvotní přístup přes zranitelný F5 BIG-IP
Mnoho firem vystavuje F5 BIG-IP APM systémy přímo internetu kvůli poskytování VPN, autentizace nebo přístupových proxy funkcí. Díky tomu jsou lákavým cílem.
Kritická zranitelnost označená jako CVE-2025-53521 umožňuje neautentizované vzdálené spuštění kódu v případě, že je na virtuálním serveru nakonfigurována APM přístupová politika. Úspěšné zneužití umožňuje útočníkům spouštět na zařízení libovolné příkazy bez nutnosti přihlašovacích údajů.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Třífázový útok: od F5 BIG-IP přes Linux kernel až do vnitřní sítě"?
Útočníci pronikají do podnikových sítí kombinací zranitelnosti F5 BIG IP APM umožňující vzdálené spuštění kódu a následným zneužitím lokálních chyb Linux kernelu Copy Fail (CVE 2026 31431) nebo Dirty Frag (CVE 2026 43...
What are the key points to validate first?
Útočníci pronikají do podnikových sítí kombinací zranitelnosti F5 BIG IP APM umožňující vzdálené spuštění kódu a následným zneužitím lokálních chyb Linux kernelu Copy Fail (CVE 2026 31431) nebo Dirty Frag (CVE 2026 43... Zranitelnosti Copy Fail a Dirty Frag samy o sobě nejsou vzdáleně zneužitelné – stávají se nebezpečnými až poté, co útočník získá první přístup k systému, například právě skrze F5 BIG IP.
What should I do next in practice?
Obrana vyžaduje urgentní záplatování F5 BIG IP i Linux kernelů, omezení shellového přístupu na hraničních zařízeních, blokování rizikových kernel modulů, hardening kontejnerů a monitoring aktivity indikující eskalaci...
Tato chyba byla pozorována při reálných útocích a přidána na seznamy sledovaných zranitelností kvůli aktivnímu zneužívání.
Jakmile útočníci získají možnost spouštět kód na zařízení, typicky nasazují web shelly nebo vytvářejí trvalé shellové připojení. Z tohoto opěrného bodu se kompromitované zařízení stává odrazovým můstkem pro další eskalaci a laterální pohyb.
Krok 2: Eskalace na root pomocí zranitelností Linux kernelu
Prvotní přístup k zařízení nemusí útočníkům poskytnout plnou kontrolu nad systémem. Často se ocitnou v omezeném prostředí nebo s účtem s nízkými oprávněními.
K překonání těchto omezení mohou využít lokální zranitelnosti Linux kernelu pro eskalaci oprávnění (LPE), jako jsou:
Copy Fail (CVE-2026-31431)
„Copy Fail“ je zranitelnost Linux kernelu zveřejněná v dubnu 2026, která postihuje jádra sestavená od roku 2017. Nachází se v komponentě algif_aead uživatelského kryptografického rozhraní jádra (AF_ALG).
Tato chyba umožňuje neprivilegovanému procesu korumpovat paměť page-cache pomocí specifických operací, což lze následně využít k získání root oprávnění.
Důležité je, že tuto zranitelnost nelze zneužít vzdáleně samostatně. Vyžaduje lokální přístup k systému – například shell získaný prostřednictvím jiné zranitelnosti.
Dirty Frag (CVE-2026-43284)
„Dirty Frag“ označuje sadu zranitelností Linux kernelu ovlivňujících síťové komponenty, jako jsou IPsec ESP moduly (esp4 a esp6).
Tyto chyby umožňují lokálnímu uživateli manipulovat s pamětí page-cache prostřednictvím síťových cest jádra a eskalovat oprávnění na root na mnoha Linux systémech.
Stejně jako Copy Fail je i Dirty Frag čistě post-exploitační zranitelnost: útočníci již musí mít možnost spouštět kód na hostiteli, aby ji mohli použít.
Krok 3: Průnik z hraničního zařízení do podnikové sítě
Po získání root přístupu k zařízení mohou útočníci sbírat přihlašovací údaje, extrahovat autentizační tokeny nebo přistupovat k uloženým konfiguračním tajemstvím.
Bezpečnostní výzkumníci pozorovali incidenty, kdy se útočníci přesunuli z kompromitovaného edge zařízení F5 do interních podnikových systémů, včetně Confluence serverů používaných pro spolupráci a dokumentaci.
Hraniční infrastruktura má často rozsáhlé důvěryhodné vztahy uvnitř sítě. Jakmile je kompromitována, může útočníkům umožnit:
Přístup k interním management sítím
Krádež autentizačních cookies nebo certifikátů
Dotazování na služby pro správu identit
Laterální pohyb na aplikační servery
Výzkumníci z Microsoftu popisují tento typ kompromitace jako rostoucí trend: útočníci cílí na internetově dostupná bezpečnostní zařízení, protože jsou externě exponovaná, ale zároveň hluboce důvěryhodná uvnitř firemních prostředí.
Proč je tento řetězec útoku účinný
Tento vícefázový řetězec funguje, protože kombinuje zranitelnosti, které jednotlivě působí omezeně:
RCE zranitelnosti na hraničních zařízeních poskytují prvotní přístup.
Chyby pro eskalaci oprávnění v Linux kernelu přemění tento přístup v plnou kontrolu nad systémem.
Důvěryhodné síťové postavení umožňuje útočníkům proniknout do interních služeb.
Každý krok násobí účinek předchozího. Nízkoprivilegovaný opěrný bod na hraničním zařízení se může rychle změnit v celopodnikový průnik, pokud jsou eskalace a laterální pohyb úspěšné.
Obranné priority pro organizace
Obrana proti tomuto řetězci útoku vyžaduje řešení jak prvotního přístupového vektoru, tak následných cest eskalace oprávnění.
1. Okamžitě záplatovat F5 BIG-IP systémy
Organizace by měly aktualizovat zranitelné BIG-IP APM nasazení na opravené verze řešící CVE-2025-53521, s prioritou u instancí vystavených internetu.
Bezpečnostní agentury doporučují považovat tyto aktualizace za urgentní kvůli potvrzenému zneužívání.
2. Záplatovat Linux jádra v celé infrastruktuře
Aplikovat bezpečnostní aktualizace řešící:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 a související Dirty Frag chyby
Tyto zranitelnosti ovlivňují mnoho běžných Linux distribucí a jader vydaných od roku 2017.
3. Omezit shellový přístup na hraničních zařízeních
Protože Copy Fail a Dirty Frag vyžadují lokální spuštění, výrazné omezení nebo znemožnění shellového přístupu na zařízeních snižuje možnosti zneužití.
Administrativní přístup by měl být přísně omezen a monitorován.
4. Zakázat zranitelné kernel moduly, pokud je odloženo záplatování
Pokud záplatování nelze provést okamžitě, mohou obránci dočasně zablokovat určité kernel moduly spojené s Dirty Frag – jako esp4 a esp6 – po ověření provozního dopadu.
5. Hardening kontejnerů a prostředí se sdíleným jádrem
LPE chyby jádra mohou umožnit únik z kontejneru. Organizace by měly:
Vyhýbat se privilegovaným kontejnerům
Minimalizovat expozici kernel modulů
Omezit nespolehlivé workloady
Tato opatření snižují dosah exploze v případě kompromitace kontejneru nebo hostitelského procesu.
6. Monitorovat post-exploitační chování
Detekce by se měla zaměřit na signály indikující eskalaci oprávnění nebo laterální pohyb, včetně:
Neočekávaných shellových relací na hraničních zařízeních
Anomálií v nahrávání kernel modulů
Náhlých změn oprávnění na root
Odchozích spojení z infrastrukturních systémů
Pokusů o autentizaci vůči interním kolaboračním platformám nebo službám pro správu identit
Důkazy a omezení
Bezpečnostní zprávy podporují obecný vzorec útoku spočívající ve zneužití exponovaných hraničních zařízení, eskalaci oprávnění na Linux hostitelích a průniku do interních služeb.
Veřejné důkazy o tom, že by jedna kampaň konzistentně řetězila přesnou kombinaci CVE-2025-53521, Copy Fail a Dirty Frag napříč více oběťmi, jsou však omezené. Tyto zranitelnosti jsou teoreticky kompatibilní a technicky řetězitelné, ale útočné playbooky se mohou v jednotlivých prostředích lišit.
Hlavní bezpečnostní ponaučení
Hraniční zařízení byla historicky považována za hardenované bezpečnostní prvky. V praxi se stále častěji stávají vysoce hodnotnými vstupními body.
Když externě exponované zařízení interně běží na Linuxu, jakákoli chyba eskalace oprávnění v tomto ekosystému se může stát součástí širšího útočného řetězce. Tato realita činí rychlé záplatování, přísné řízení přístupu a silný monitoring okolo hraniční infrastruktury kritickými pro moderní podnikovou obranu.
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
microsoft.comFrom edge appliance to enterprise compromise: Multi-stage Linux ...
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...