هجوم سلسلة التوريد على إضافة Nx Console في VS Code
في 18 مايو 2026 نُشر إصدار خبيث من إضافة Nx Console لـ VS Code (الإصدار 18.95.0) لفترة قصيرة، حيث قام بتنزيل حمولة برمجية لسرقة بيانات اعتماد المطورين والوصول إلى أسرار السحابة ثم تثبيت آليات بقاء على الجهاز. البرمجية الخبيثة بحثت عن رموز وصول وبيانات حساسة في أدوات شائعة مثل GitHub وAWS وKubernetes وnpm ومفاتيح SSH...
نشر بواسطةتم التحرير باستخدام GPT-5.5تم إنشاء الصور باستخدام GPT Image 2
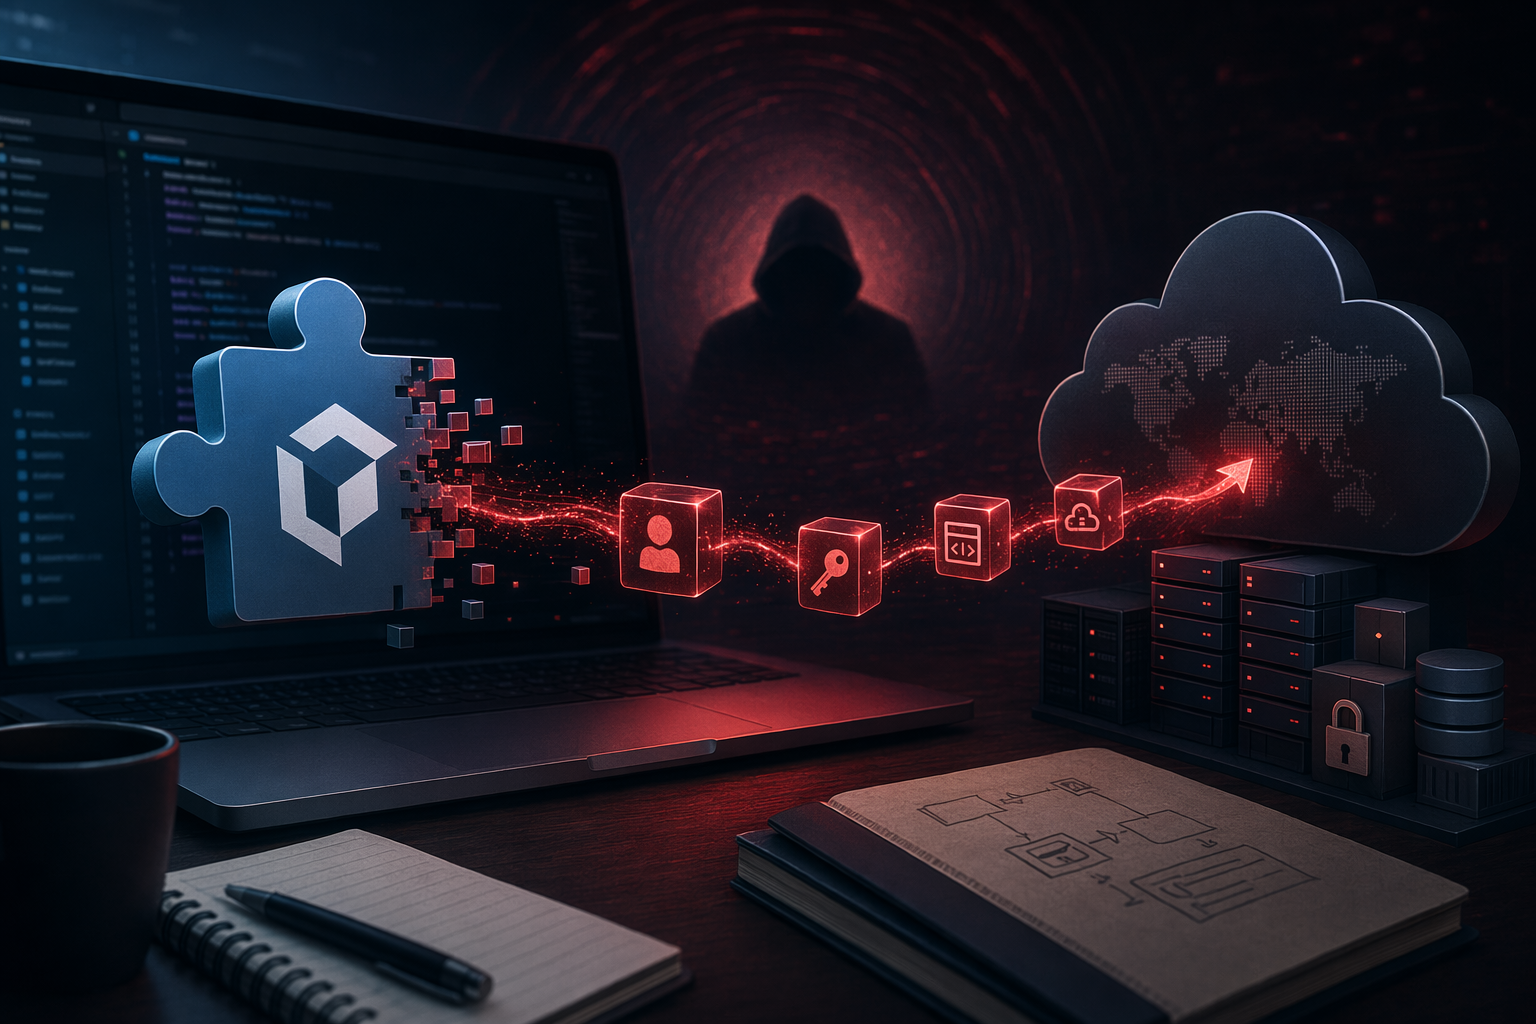
في 18 مايو 2026 نُشر إصدار خبيث من إضافة Nx Console لـ VS Code (الإصدار 18.95.0) لفترة قصيرة، حيث قام بتنزيل حمولة برمجية لسرقة بيانات اعتماد المطورين والوصول إلى أسرار السحابة ثم تثبيت آليات بقاء على الجهاز.
البرمجية الخبيثة بحثت عن رموز وصول وبيانات حساسة في أدوات شائعة مثل GitHub وAWS وKubernetes وnpm ومفاتيح SSH وغيرها، ثم أرسلتها للخارج عبر HTTPS أو GitHub API أو حتى عبر DNS.
الهجوم لفت الانتباه لأنه يأتي بعد اختراق كبير في منظومة Nx عام 2025 استهدف حزم npm وسرق بيانات اعتماد المطورين، ما يؤكد أن أدوات المطورين أصبحت هدفًا رئيسيًا لهجمات سلسلة التوريد.
What happened in the Nx Console VS Code extension supply chain attack on May 18, how did the compromised version 18.95.0 steal developer creA malicious release of the Nx Console extension briefly infiltrated VS Code marketplaces and attempted to harvest developer credentials.
موجّه الذكاء الاصطناعي
Create a landscape editorial hero image for this Studio Global article: What happened in the Nx Console VS Code extension supply chain attack on May 18, how did the compromised version 18.95.0 steal developer cre. Article summary: On May 18, 2026, attackers briefly published a malicious Nx Console VS Code extension version, 18.95.0, that fetched a credential-stealing payload, exfiltrated developer and cloud secrets, and installed persistence artif. Topic tags: general, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "# Targeting 2 Million Developers: Malicious Nx Console Extension Hijacks VS Code Marketplace. Nx Console Extension Supply Chain Attack VS Code Marketplace Malware 2026. A brief but" source context "Targeting 2 Million Developers: Malicious Nx Console Extension ..." Reference image 2: visual subject "# Nx Console
openai.com
في 18 مايو 2026 تعرّض مجتمع المطورين لحادثة أمنية خطيرة عندما ظهرت نسخة خبيثة من إضافة Nx Console الخاصة بمحرر Visual Studio Code (VS Code) في متاجر الإضافات الرسمية. الإضافة تُستخدم على نطاق واسع لإدارة مشاريع Nx داخل المحرر، ولديها ملايين التثبيتات، لذلك حتى نافذة اختراق قصيرة أثارت قلقًا كبيرًا في مجتمع الأمن السيبراني.
الإصدار المتأثر كان 18.95.0، وقد احتوى على كود خبيث يقوم بتنزيل حمولة إضافية، وسرقة بيانات اعتماد المطورين، ومحاولة تثبيت آليات بقاء (Persistence) داخل النظام المصاب.
ماذا حدث يوم 18 مايو 2026
تمكن المهاجمون من نشر نسخة مخترقة من إضافة nrwl.angular-console (Nx Console) في متاجر الإضافات الرسمية.
Studio Global AI
مواصلة البحث الخاص بك
تتضمن هذه الصفحة إجابة مدعومة بالمصدر يمكنك المتابعة داخل Studio Global.
ما هي الإجابة المختصرة على "هجوم سلسلة التوريد على إضافة Nx Console في VS Code"؟
في 18 مايو 2026 نُشر إصدار خبيث من إضافة Nx Console لـ VS Code (الإصدار 18.95.0) لفترة قصيرة، حيث قام بتنزيل حمولة برمجية لسرقة بيانات اعتماد المطورين والوصول إلى أسرار السحابة ثم تثبيت آليات بقاء على الجهاز.
ما هي النقاط الأساسية التي يجب التحقق منها أولاً؟
في 18 مايو 2026 نُشر إصدار خبيث من إضافة Nx Console لـ VS Code (الإصدار 18.95.0) لفترة قصيرة، حيث قام بتنزيل حمولة برمجية لسرقة بيانات اعتماد المطورين والوصول إلى أسرار السحابة ثم تثبيت آليات بقاء على الجهاز. البرمجية الخبيثة بحثت عن رموز وصول وبيانات حساسة في أدوات شائعة مثل GitHub وAWS وKubernetes وnpm ومفاتيح SSH وغيرها، ثم أرسلتها للخارج عبر HTTPS أو GitHub API أو حتى عبر DNS.
ماذا يجب أن أفعل بعد ذلك في الممارسة العملية؟
الهجوم لفت الانتباه لأنه يأتي بعد اختراق كبير في منظومة Nx عام 2025 استهدف حزم npm وسرق بيانات اعتماد المطورين، ما يؤكد أن أدوات المطورين أصبحت هدفًا رئيسيًا لهجمات سلسلة التوريد.
هجوم سلسلة التوريد على إضافة Nx Console في VS Code
في 18 مايو 2026 نُشر إصدار خبيث من إضافة Nx Console لـ VS Code (الإصدار 18.95.0) لفترة قصيرة، حيث قام بتنزيل حمولة برمجية لسرقة بيانات اعتماد المطورين والوصول إلى أسرار السحابة ثم تثبيت آليات بقاء على الجهاز. البرمجية الخبيثة بحثت عن رموز وصول وبيانات حساسة في أدوات شائعة مثل GitHub وAWS وKubernetes وnpm ومفاتيح SSH...
نشر بواسطةتم التحرير باستخدام GPT-5.5تم إنشاء الصور باستخدام GPT Image 2
في 18 مايو 2026 نُشر إصدار خبيث من إضافة Nx Console لـ VS Code (الإصدار 18.95.0) لفترة قصيرة، حيث قام بتنزيل حمولة برمجية لسرقة بيانات اعتماد المطورين والوصول إلى أسرار السحابة ثم تثبيت آليات بقاء على الجهاز.
البرمجية الخبيثة بحثت عن رموز وصول وبيانات حساسة في أدوات شائعة مثل GitHub وAWS وKubernetes وnpm ومفاتيح SSH وغيرها، ثم أرسلتها للخارج عبر HTTPS أو GitHub API أو حتى عبر DNS.
الهجوم لفت الانتباه لأنه يأتي بعد اختراق كبير في منظومة Nx عام 2025 استهدف حزم npm وسرق بيانات اعتماد المطورين، ما يؤكد أن أدوات المطورين أصبحت هدفًا رئيسيًا لهجمات سلسلة التوريد.
What happened in the Nx Console VS Code extension supply chain attack on May 18, how did the compromised version 18.95.0 steal developer creA malicious release of the Nx Console extension briefly infiltrated VS Code marketplaces and attempted to harvest developer credentials.
موجّه الذكاء الاصطناعي
Create a landscape editorial hero image for this Studio Global article: What happened in the Nx Console VS Code extension supply chain attack on May 18, how did the compromised version 18.95.0 steal developer cre. Article summary: On May 18, 2026, attackers briefly published a malicious Nx Console VS Code extension version, 18.95.0, that fetched a credential-stealing payload, exfiltrated developer and cloud secrets, and installed persistence artif. Topic tags: general, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "# Targeting 2 Million Developers: Malicious Nx Console Extension Hijacks VS Code Marketplace. Nx Console Extension Supply Chain Attack VS Code Marketplace Malware 2026. A brief but" source context "Targeting 2 Million Developers: Malicious Nx Console Extension ..." Reference image 2: visual subject "# Nx Console
openai.com
في 18 مايو 2026 تعرّض مجتمع المطورين لحادثة أمنية خطيرة عندما ظهرت نسخة خبيثة من إضافة Nx Console الخاصة بمحرر Visual Studio Code (VS Code) في متاجر الإضافات الرسمية. الإضافة تُستخدم على نطاق واسع لإدارة مشاريع Nx داخل المحرر، ولديها ملايين التثبيتات، لذلك حتى نافذة اختراق قصيرة أثارت قلقًا كبيرًا في مجتمع الأمن السيبراني.
الإصدار المتأثر كان 18.95.0، وقد احتوى على كود خبيث يقوم بتنزيل حمولة إضافية، وسرقة بيانات اعتماد المطورين، ومحاولة تثبيت آليات بقاء (Persistence) داخل النظام المصاب.
ماذا حدث يوم 18 مايو 2026
تمكن المهاجمون من نشر نسخة مخترقة من إضافة nrwl.angular-console (Nx Console) في متاجر الإضافات الرسمية.
Studio Global AI
مواصلة البحث الخاص بك
تتضمن هذه الصفحة إجابة مدعومة بالمصدر يمكنك المتابعة داخل Studio Global.
ما هي الإجابة المختصرة على "هجوم سلسلة التوريد على إضافة Nx Console في VS Code"؟
في 18 مايو 2026 نُشر إصدار خبيث من إضافة Nx Console لـ VS Code (الإصدار 18.95.0) لفترة قصيرة، حيث قام بتنزيل حمولة برمجية لسرقة بيانات اعتماد المطورين والوصول إلى أسرار السحابة ثم تثبيت آليات بقاء على الجهاز.
ما هي النقاط الأساسية التي يجب التحقق منها أولاً؟
في 18 مايو 2026 نُشر إصدار خبيث من إضافة Nx Console لـ VS Code (الإصدار 18.95.0) لفترة قصيرة، حيث قام بتنزيل حمولة برمجية لسرقة بيانات اعتماد المطورين والوصول إلى أسرار السحابة ثم تثبيت آليات بقاء على الجهاز. البرمجية الخبيثة بحثت عن رموز وصول وبيانات حساسة في أدوات شائعة مثل GitHub وAWS وKubernetes وnpm ومفاتيح SSH وغيرها، ثم أرسلتها للخارج عبر HTTPS أو GitHub API أو حتى عبر DNS.
ماذا يجب أن أفعل بعد ذلك في الممارسة العملية؟
الهجوم لفت الانتباه لأنه يأتي بعد اختراق كبير في منظومة Nx عام 2025 استهدف حزم npm وسرق بيانات اعتماد المطورين، ما يؤكد أن أدوات المطورين أصبحت هدفًا رئيسيًا لهجمات سلسلة التوريد.
نُشر الإصدار 18.95.0 في Visual Studio Marketplace الساعة 12:30 بتوقيت UTC.
أزيل بعد 18 دقيقة فقط عند 12:48 UTC.
في منصة OpenVSX (وهي مستودع بديل للإضافات يستخدمه بعض المحررات المتوافقة مع VS Code) ظل الإصدار متاحًا من 12:33 إلى 13:09 UTC، أي حوالي 36 دقيقة.
بعد اكتشاف المشكلة، أصدر المطورون نسخة آمنة مؤكدة هي 18.100.0.
وأشار فريق Nx إلى أن عدد المستخدمين المتأثرين كان قليلًا جدًا، لكنه لم يكن صفرًا، لذلك يجب على أي شخص قام بالتثبيت أو التحديث خلال تلك الفترة اعتبار جهازه معرضًا للاختراق حتى يثبت العكس.
كيف عملت الإضافة الخبيثة
بعد تثبيت الإضافة، كانت تبدو طبيعية في البداية. لكن بمجرد فتح أي مشروع داخل المحرر، كانت تقوم بتنفيذ منطق خبيث مخفي.
اكتشف الباحثون الأمنيون أن الإضافة تقوم بتنزيل وتشغيل حمولة مشفّرة ومموّهة بحجم يقارب 498 كيلوبايت من موقع مخفي داخل بنية مستودع Nx على GitHub.
هذه الحمولة كانت عبارة عن برنامج متعدد المراحل لسرقة بيانات الاعتماد موجه خصيصًا لبيئات تطوير البرمجيات.
أنواع البيانات التي استهدفتها البرمجية
البرمجية بحثت في الملفات المحلية ومتغيرات البيئة عن معلومات حساسة شائعة في أجهزة المطورين، منها:
رموز الوصول الخاصة بـ GitHub وأسرار GitHub Actions
رموز npm وبيانات تبادل OIDC
بيانات اعتماد AWS وبيانات IAM
إعدادات Kubernetes وبيانات الوصول إلى العناقيد
رموز HashiCorp Vault
مفاتيح SSH الخاصة
بيانات اعتماد Docker
بيانات اعتماد Google Cloud
مفاتيح API وسلاسل الاتصال
بيانات مخزن 1Password إذا كانت جلسة op نشطة
بعد جمع هذه المعلومات، كانت تُرسل إلى المهاجمين عبر:
طلبات HTTPS
واجهة GitHub API
قنوات تعتمد على DNS
وهذه الطرق تسمح بإخراج البيانات المسروقة بسرعة من الجهاز المصاب.
آليات البقاء التي زرعتها البرمجية
لم تكتفِ البرمجية بسرقة البيانات، بل حاولت أيضًا الحفاظ على وصول دائم للنظام.
من المؤشرات التي ذكرها التنبيه الأمني إنشاء ملفات بقاء مثل:
macOS: يتم إنشاء LaunchAgent ليعمل تلقائيًا عند تشغيل النظام.
Linux: حاولت البرمجية تعديل إعدادات النظام مثل إدخال تغييرات في sudoers لضمان الاستمرار.
هذه الأساليب تسمح للمهاجم بالبقاء داخل الجهاز حتى لو تم حذف الإضافة نفسها.
لماذا هذا الهجوم مهم
هذا الحادث لا يُعد حالة منفردة.
في أغسطس 2025 تعرضت منظومة Nx لهجوم سلسلة توريد كبير عندما نشر مهاجمون نسخًا خبيثة من حزم nx وبعض الإضافات على npm. تلك الحزم كانت تفحص النظام المحلي وتجمع بيانات اعتماد ثم ترفعها إلى مستودعات GitHub يسيطر عليها المهاجمون.
الهجوم الجديد يؤكد اتجاهين واضحين في الأمن السيبراني:
أجهزة المطورين أصبحت هدفًا عالي القيمة لأنها تحتوي غالبًا على مفاتيح سحابية وأسرار CI/CD وصلاحيات الوصول إلى المستودعات.
هجمات سلسلة التوريد تستهدف أدوات التطوير نفسها مثل الإضافات ومديري الحزم وأنظمة البناء.
في هذه الحالة، أفاد فريق Nx أن الإصدار الخبيث نُشر باستخدام بيانات اعتماد GitHub مخترقة لأحد المطورين، ما سمح للمهاجم بتجاوز آليات النشر المعتادة.
من قد يكون تأثر بالهجوم
قد يكون المستخدمون معرضين للخطر إذا قاموا بتثبيت أو تحديث الإضافة إلى الإصدار 18.95.0 خلال الفترات التالية:
Visual Studio Marketplace: 18 مايو 2026 بين 12:30 و12:48 UTC
OpenVSX Registry: 18 مايو 2026 بين 12:33 و13:09 UTC
يشمل ذلك مستخدمي:
Visual Studio Code
المحررات المبنية على VS Code
البيئات التي تستخدم OpenVSX لتثبيت الإضافات
أي جهاز قام بتثبيت الإصدار خلال تلك الفترة يجب اعتباره قد تعرض لاستخراج بيانات الاعتماد.
مؤشرات الاختراق (IOCs)
ينبغي التحقق فورًا من النظام بحثًا عن العلامات التالية:
وجود Nx Console الإصدار 18.95.0 مثبتًا خلال نافذة الهجوم
نُشر الإصدار 18.95.0 في Visual Studio Marketplace الساعة 12:30 بتوقيت UTC.
أزيل بعد 18 دقيقة فقط عند 12:48 UTC.
في منصة OpenVSX (وهي مستودع بديل للإضافات يستخدمه بعض المحررات المتوافقة مع VS Code) ظل الإصدار متاحًا من 12:33 إلى 13:09 UTC، أي حوالي 36 دقيقة.
بعد اكتشاف المشكلة، أصدر المطورون نسخة آمنة مؤكدة هي 18.100.0.
وأشار فريق Nx إلى أن عدد المستخدمين المتأثرين كان قليلًا جدًا، لكنه لم يكن صفرًا، لذلك يجب على أي شخص قام بالتثبيت أو التحديث خلال تلك الفترة اعتبار جهازه معرضًا للاختراق حتى يثبت العكس.
كيف عملت الإضافة الخبيثة
بعد تثبيت الإضافة، كانت تبدو طبيعية في البداية. لكن بمجرد فتح أي مشروع داخل المحرر، كانت تقوم بتنفيذ منطق خبيث مخفي.
اكتشف الباحثون الأمنيون أن الإضافة تقوم بتنزيل وتشغيل حمولة مشفّرة ومموّهة بحجم يقارب 498 كيلوبايت من موقع مخفي داخل بنية مستودع Nx على GitHub.
هذه الحمولة كانت عبارة عن برنامج متعدد المراحل لسرقة بيانات الاعتماد موجه خصيصًا لبيئات تطوير البرمجيات.
أنواع البيانات التي استهدفتها البرمجية
البرمجية بحثت في الملفات المحلية ومتغيرات البيئة عن معلومات حساسة شائعة في أجهزة المطورين، منها:
رموز الوصول الخاصة بـ GitHub وأسرار GitHub Actions
رموز npm وبيانات تبادل OIDC
بيانات اعتماد AWS وبيانات IAM
إعدادات Kubernetes وبيانات الوصول إلى العناقيد
رموز HashiCorp Vault
مفاتيح SSH الخاصة
بيانات اعتماد Docker
بيانات اعتماد Google Cloud
مفاتيح API وسلاسل الاتصال
بيانات مخزن 1Password إذا كانت جلسة op نشطة
بعد جمع هذه المعلومات، كانت تُرسل إلى المهاجمين عبر:
طلبات HTTPS
واجهة GitHub API
قنوات تعتمد على DNS
وهذه الطرق تسمح بإخراج البيانات المسروقة بسرعة من الجهاز المصاب.
آليات البقاء التي زرعتها البرمجية
لم تكتفِ البرمجية بسرقة البيانات، بل حاولت أيضًا الحفاظ على وصول دائم للنظام.
من المؤشرات التي ذكرها التنبيه الأمني إنشاء ملفات بقاء مثل:
macOS: يتم إنشاء LaunchAgent ليعمل تلقائيًا عند تشغيل النظام.
Linux: حاولت البرمجية تعديل إعدادات النظام مثل إدخال تغييرات في sudoers لضمان الاستمرار.
هذه الأساليب تسمح للمهاجم بالبقاء داخل الجهاز حتى لو تم حذف الإضافة نفسها.
لماذا هذا الهجوم مهم
هذا الحادث لا يُعد حالة منفردة.
في أغسطس 2025 تعرضت منظومة Nx لهجوم سلسلة توريد كبير عندما نشر مهاجمون نسخًا خبيثة من حزم nx وبعض الإضافات على npm. تلك الحزم كانت تفحص النظام المحلي وتجمع بيانات اعتماد ثم ترفعها إلى مستودعات GitHub يسيطر عليها المهاجمون.
الهجوم الجديد يؤكد اتجاهين واضحين في الأمن السيبراني:
أجهزة المطورين أصبحت هدفًا عالي القيمة لأنها تحتوي غالبًا على مفاتيح سحابية وأسرار CI/CD وصلاحيات الوصول إلى المستودعات.
هجمات سلسلة التوريد تستهدف أدوات التطوير نفسها مثل الإضافات ومديري الحزم وأنظمة البناء.
في هذه الحالة، أفاد فريق Nx أن الإصدار الخبيث نُشر باستخدام بيانات اعتماد GitHub مخترقة لأحد المطورين، ما سمح للمهاجم بتجاوز آليات النشر المعتادة.
من قد يكون تأثر بالهجوم
قد يكون المستخدمون معرضين للخطر إذا قاموا بتثبيت أو تحديث الإضافة إلى الإصدار 18.95.0 خلال الفترات التالية:
Visual Studio Marketplace: 18 مايو 2026 بين 12:30 و12:48 UTC
OpenVSX Registry: 18 مايو 2026 بين 12:33 و13:09 UTC
يشمل ذلك مستخدمي:
Visual Studio Code
المحررات المبنية على VS Code
البيئات التي تستخدم OpenVSX لتثبيت الإضافات
أي جهاز قام بتثبيت الإصدار خلال تلك الفترة يجب اعتباره قد تعرض لاستخراج بيانات الاعتماد.
مؤشرات الاختراق (IOCs)
ينبغي التحقق فورًا من النظام بحثًا عن العلامات التالية:
وجود Nx Console الإصدار 18.95.0 مثبتًا خلال نافذة الهجوم
stepsecurity.ioNx Console VS Code Extension Compromised - StepSecurity
cybersecuritynews.comNx Console VS Code Extension Compromised to Steal Developer ...
github.comCompromised Nx Console version 18.95.0 · Advisory - GitHub
thehackernews.comCompromised Nx Console 18.95.0 Targeted VS Code Developers ...