من جهاز الحافة إلى قلب الشبكة: سلسلة هجمات تجمع بين F5 BIG‑IP وثغرات نواة لينكس
يبدأ الهجوم عادة باستغلال ثغرة تنفيذ أوامر عن بُعد في أجهزة F5 BIG‑IP APM المكشوفة على الإنترنت، ثم يستخدم المهاجمون ثغرات نواة لينكس مثل Copy Fail وDirty Frag لرفع الصلاحيات إلى root. ثغرتا Copy Fail وDirty Frag ليستا قابلتين للاستغلال عن بُعد بمفردهما، لكنهما تصبحان خطيرتين بعد حصول المهاجم على وصول محلي للنظام.
نشر بواسطةتم التحرير باستخدام GPT-5.5تم إنشاء الصور باستخدام GPT Image 2
يبدأ الهجوم عادة باستغلال ثغرة تنفيذ أوامر عن بُعد في أجهزة F5 BIG‑IP APM المكشوفة على الإنترنت، ثم يستخدم المهاجمون ثغرات نواة لينكس مثل Copy Fail وDirty Frag لرفع الصلاحيات إلى root.
ثغرتا Copy Fail وDirty Frag ليستا قابلتين للاستغلال عن بُعد بمفردهما، لكنهما تصبحان خطيرتين بعد حصول المهاجم على وصول محلي للنظام.
التخفيف يتطلب تحديث أجهزة BIG‑IP ونواة لينكس بسرعة، وتقييد الوصول إلى الصدفة (shell) على الأجهزة الحدودية، وتعطيل بعض وحدات النواة الحساسة ومراقبة نشاط رفع الصلاحيات.
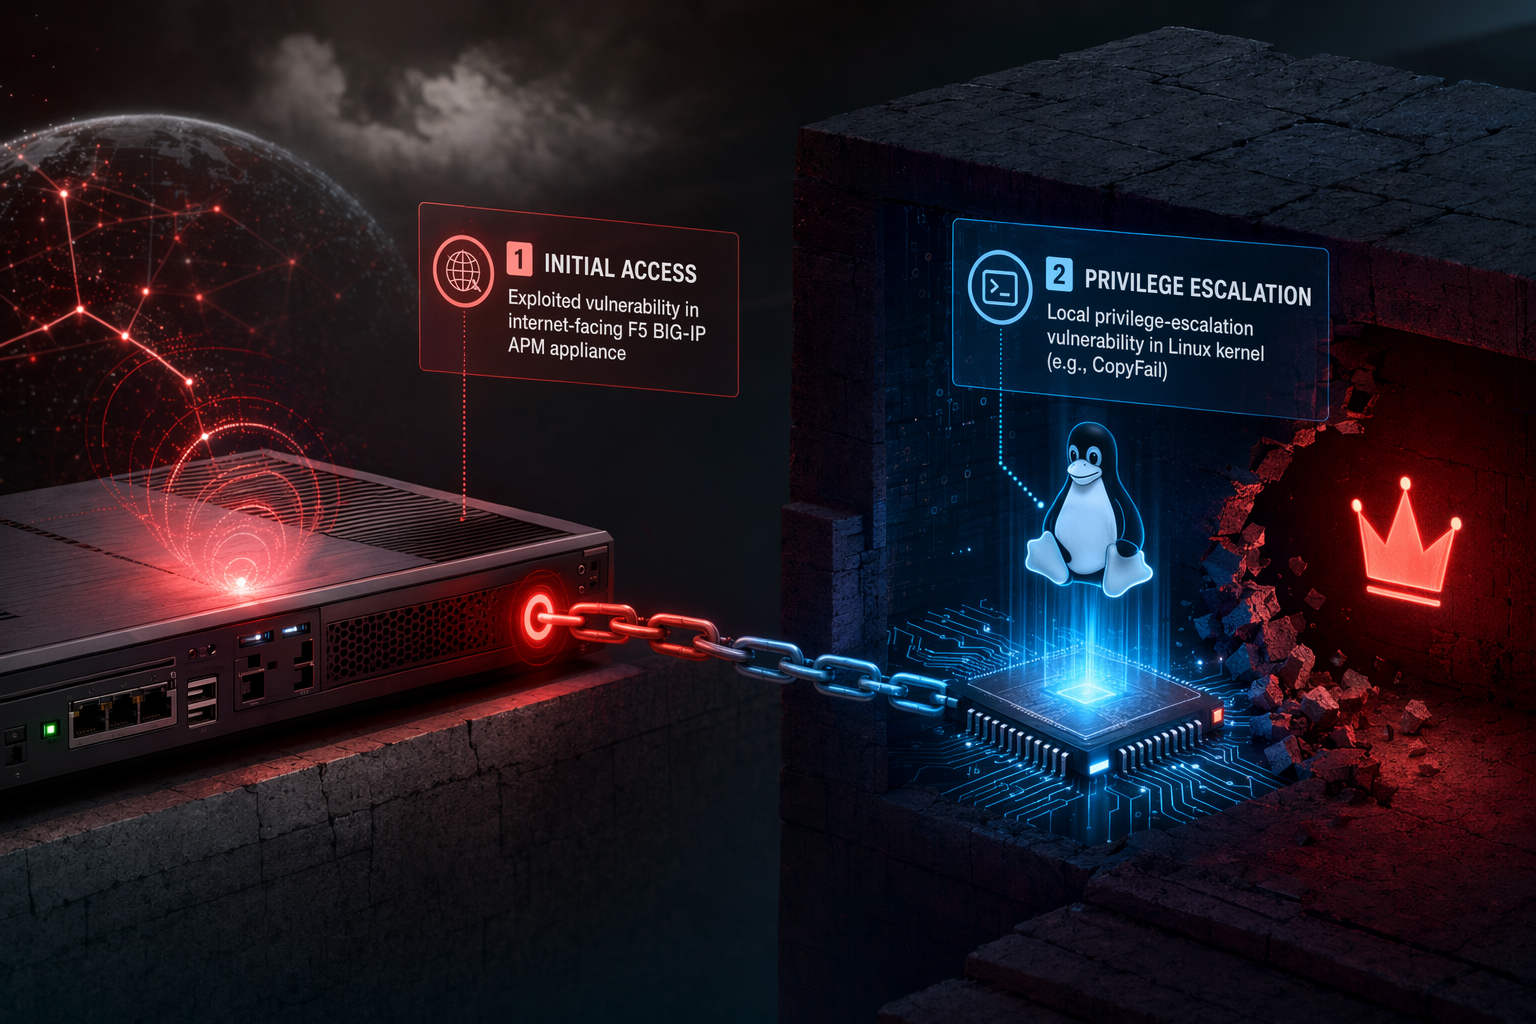
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
موجّه الذكاء الاصطناعي
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
أصبحت أجهزة البنية الأمنية المكشوفة على الإنترنت—مثل بوابات VPN أو أنظمة الوصول المؤسسي—نقطة الدخول الأولى في العديد من الاختراقات الكبيرة للشركات. وتشير تقارير أمنية حديثة إلى أن المهاجمين يستهدفون أجهزة F5 BIG‑IP Access Policy Manager (APM)، ثم يربطون هذا الاختراق بثغرات في نواة لينكس لرفع الصلاحيات والوصول إلى عمق الشبكات الداخلية.
يعكس هذا الأسلوب تحولاً واضحاً في تكتيكات الاختراق: اختراق نقطة الحافة أولاً، ثم رفع الصلاحيات داخل النظام، وأخيراً التحرك أفقياً داخل الشبكة نحو الأنظمة الحساسة.
المرحلة الأولى: اختراق جهاز F5 BIG‑IP المكشوف على الإنترنت
تعتمد كثير من المؤسسات على أجهزة F5 BIG‑IP APM لتوفير خدمات مثل VPN أو المصادقة أو بوابات الوصول للتطبيقات. وغالباً ما تكون هذه الأجهزة متصلة مباشرة بالإنترنت، ما يجعلها هدفاً جذاباً للمهاجمين.
إحدى الثغرات الخطيرة في هذا السياق هي CVE‑2025‑53521، وهي ثغرة تسمح بتنفيذ أوامر عن بُعد دون مصادقة عندما تكون سياسات الوصول الخاصة بـ APM مفعلة على خادم افتراضي. يمكن للمهاجم استغلالها لإرسال حركة مرور خبيثة تؤدي إلى تشغيل أوامر على الجهاز بدون الحاجة إلى بيانات اعتماد.
Studio Global AI
مواصلة البحث الخاص بك
تتضمن هذه الصفحة إجابة مدعومة بالمصدر يمكنك المتابعة داخل Studio Global.
ما هي الإجابة المختصرة على "من جهاز الحافة إلى قلب الشبكة: سلسلة هجمات تجمع بين F5 BIG‑IP وثغرات نواة لينكس"؟
يبدأ الهجوم عادة باستغلال ثغرة تنفيذ أوامر عن بُعد في أجهزة F5 BIG‑IP APM المكشوفة على الإنترنت، ثم يستخدم المهاجمون ثغرات نواة لينكس مثل Copy Fail وDirty Frag لرفع الصلاحيات إلى root.
ما هي النقاط الأساسية التي يجب التحقق منها أولاً؟
يبدأ الهجوم عادة باستغلال ثغرة تنفيذ أوامر عن بُعد في أجهزة F5 BIG‑IP APM المكشوفة على الإنترنت، ثم يستخدم المهاجمون ثغرات نواة لينكس مثل Copy Fail وDirty Frag لرفع الصلاحيات إلى root. ثغرتا Copy Fail وDirty Frag ليستا قابلتين للاستغلال عن بُعد بمفردهما، لكنهما تصبحان خطيرتين بعد حصول المهاجم على وصول محلي للنظام.
ماذا يجب أن أفعل بعد ذلك في الممارسة العملية؟
التخفيف يتطلب تحديث أجهزة BIG‑IP ونواة لينكس بسرعة، وتقييد الوصول إلى الصدفة (shell) على الأجهزة الحدودية، وتعطيل بعض وحدات النواة الحساسة ومراقبة نشاط رفع الصلاحيات.
وقد تم رصد استغلال هذه الثغرة بالفعل في هجمات حقيقية، مما أدى إلى إدراجها ضمن قوائم الثغرات التي يجري استغلالها بنشاط.
بعد تنفيذ الأوامر على الجهاز، يقوم المهاجم عادة بـ:
تثبيت web shell للحصول على وصول دائم
فتح جلسة صدفة (shell) تفاعلية
استخدام الجهاز كنقطة انطلاق لمراحل الهجوم التالية
المرحلة الثانية: رفع الصلاحيات عبر ثغرات نواة لينكس
الوصول الأولي إلى الجهاز لا يعني بالضرورة السيطرة الكاملة على النظام. ففي كثير من الحالات يحصل المهاجم على حساب محدود الصلاحيات.
لهذا يلجأ المهاجمون إلى استغلال ثغرات رفع الصلاحيات المحلية (LPE) في نواة لينكس.
ثغرة Copy Fail (CVE‑2026‑31431)
تم الكشف عن ثغرة Copy Fail في أبريل 2026، وهي تؤثر على نواة لينكس منذ عام 2017 تقريباً. تكمن المشكلة في مكون algif_aead ضمن واجهة التشفير الخاصة بالمستخدم (AF_ALG).
تسمح هذه الثغرة لعملية غير مميزة بفساد ذاكرة page cache في النظام، وهو ما يمكن استغلاله للحصول على صلاحيات root خلال وقت قصير.
لكن من المهم فهم نقطة أساسية: هذه الثغرة لا يمكن استغلالها عن بُعد بمفردها؛ إذ يحتاج المهاجم إلى وصول محلي للنظام، مثل صدفة حصل عليها عبر ثغرة أخرى.
ثغرة Dirty Frag (CVE‑2026‑43284)
مصطلح Dirty Frag يشير إلى مجموعة ثغرات في مكونات الشبكة داخل نواة لينكس، خصوصاً وحدات IPsec ESP مثل esp4 وesp6.
تتيح هذه الثغرات لمستخدم محلي غير مميز التلاعب بذاكرة page cache عبر مسارات الشبكة داخل النواة، مما يسمح أيضاً بالحصول على صلاحيات root في العديد من توزيعات لينكس.
ومثل Copy Fail، تُعد Dirty Frag ثغرة بعد الاختراق (post‑exploitation)، أي أنها تتطلب وجود وصول مسبق للنظام قبل استخدامها.
المرحلة الثالثة: الانتقال من جهاز الحافة إلى أنظمة المؤسسة
بعد الحصول على صلاحيات root على جهاز الحافة، يصبح بإمكان المهاجم الوصول إلى معلومات حساسة مخزنة على الجهاز، مثل:
بيانات اعتماد المستخدمين
رموز المصادقة (tokens)
الشهادات الرقمية
إعدادات البنية الداخلية
وقد رصد الباحثون الأمنيون حوادث انتقل فيها المهاجمون من جهاز F5 مخترق إلى أنظمة داخلية مثل خوادم Confluence المستخدمة للتعاون وتوثيق المعرفة داخل المؤسسات.
غالباً ما تتمتع أجهزة الحافة بعلاقات ثقة واسعة داخل الشبكة، مما يسمح للمهاجمين بعد السيطرة عليها بـ:
الوصول إلى شبكات الإدارة الداخلية
سرقة ملفات تعريف الارتباط أو الشهادات
الاستعلام عن خدمات الهوية
التحرك إلى خوادم التطبيقات الداخلية
وتصف Microsoft هذا النوع من الهجمات بأنه اتجاه متزايد في عالم الاختراقات الحديثة، لأن الأجهزة الحدودية مكشوفة خارجياً لكنها تتمتع بثقة كبيرة داخل الشبكات المؤسسية.
لماذا تعتبر هذه السلسلة الهجومية فعّالة؟
قوة هذه السلسلة تأتي من دمج عدة ثغرات قد تبدو محدودة عند النظر إليها بشكل منفصل:
ثغرة RCE في جهاز الحافة تمنح المهاجم نقطة دخول.
ثغرات رفع الصلاحيات في لينكس تمنحه السيطرة الكاملة على النظام.
موقع الجهاز داخل الشبكة يسمح بالتحرك نحو الأنظمة الداخلية.
بهذا الشكل يمكن لتحكم محدود على جهاز حدودي أن يتحول بسرعة إلى اختراق شامل للشبكة المؤسسية.
أولويات الدفاع للمؤسسات
التصدي لهذا النوع من الهجمات يتطلب معالجة كل مرحلة من مراحل السلسلة الهجومية.
تحديث أنظمة F5 BIG‑IP فوراً
يجب تحديث أنظمة BIG‑IP APM المتأثرة لمعالجة الثغرة CVE‑2025‑53521، خصوصاً الأجهزة المكشوفة على الإنترنت.
تحديث نواة لينكس
تطبيق التحديثات الأمنية التي تعالج:
CVE‑2026‑31431 (Copy Fail)
CVE‑2026‑43284 وثغرات Dirty Frag الأخرى
هذه الثغرات تؤثر على معظم توزيعات لينكس الحديثة منذ عام 2017.
تقييد الوصول إلى الصدفة على الأجهزة الحدودية
بما أن ثغرات Copy Fail وDirty Frag تتطلب تنفيذ محلي، فإن تقليل أو تعطيل الوصول إلى shell على الأجهزة الحدودية يقلل بشكل كبير من خطر الاستغلال.
تعطيل بعض وحدات النواة عند تأخر التحديث
إذا تعذر التحديث فوراً، يمكن مؤقتاً تعطيل وحدات النواة المرتبطة بثغرات Dirty Frag مثل esp4 وesp6 بعد التأكد من عدم تأثير ذلك على العمليات التشغيلية.
تعزيز أمان الحاويات (Containers)
يمكن لثغرات النواة أن تسمح بالهروب من الحاويات. لذلك يُنصح بـ:
تجنب الحاويات ذات الامتيازات العالية
تقليل الوحدات المتاحة في النواة
عزل أعباء العمل غير الموثوقة
مراقبة مؤشرات ما بعد الاختراق
تشمل المؤشرات التي يجب مراقبتها:
جلسات shell غير متوقعة على أجهزة الحافة
تغييرات مفاجئة في الصلاحيات إلى root
تحميل غير طبيعي لوحدات النواة
اتصالات خارجية من أنظمة البنية التحتية
محاولات وصول إلى أنظمة داخلية مثل منصات التعاون أو خدمات الهوية
ملاحظة مهمة
تشير تقارير الأمن السيبراني إلى أن النمط العام للهجوم—اختراق جهاز حافة ثم رفع الصلاحيات والتحرك داخل الشبكة—موثق بالفعل.
لكن الأدلة العامة التي تثبت استخدام هذه المجموعة المحددة من الثغرات معاً في حملة واحدة واسعة ما زالت محدودة. يمكن تقنياً ربط هذه الثغرات في سلسلة واحدة، إلا أن أساليب المهاجمين قد تختلف من بيئة إلى أخرى.
الدرس الأمني الأهم
كانت أجهزة الحافة تُعتبر تاريخياً أجهزة أمنية محصنة. لكن الواقع اليوم يظهر أنها أصبحت أهدافاً عالية القيمة كنقطة دخول أولى للهجمات.
وعندما يعمل الجهاز على نظام لينكس داخلياً، فإن أي ثغرة رفع صلاحيات في النواة قد تتحول إلى جزء من سلسلة اختراق أكبر. لذلك تبقى سرعة التحديث، وضبط الوصول، والمراقبة الدقيقة لأجهزة الحافة عناصر أساسية في حماية شبكات المؤسسات الحديثة.
microsoft.comCVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft