تكامل OpenAI و1Password: طريقة أكثر أمانًا لمنح Codex صلاحية الوصول دون كشف كلمات المرور
تكامل OpenAI مع 1Password يسمح لوكيل Codex بالوصول إلى الاعتمادات دون وضعها في المطالبات أو في سياق النموذج، مما يقلل خطر تسرب مفاتيح API. يعتمد النموذج على أدوات وسيطة عبر بروتوكول Model Context Protocol (MCP) لجلب الاعتمادات عند الحاجة فقط وبصلاحيات محدودة ومؤقتة.
نشر بواسطةتم التحرير باستخدام GPT-5.5تم إنشاء الصور باستخدام GPT Image 2
تكامل OpenAI مع 1Password يسمح لوكيل Codex بالوصول إلى الاعتمادات دون وضعها في المطالبات أو في سياق النموذج، مما يقلل خطر تسرب مفاتيح API.
يعتمد النموذج على أدوات وسيطة عبر بروتوكول Model Context Protocol (MCP) لجلب الاعتمادات عند الحاجة فقط وبصلاحيات محدودة ومؤقتة.
رغم أن هذا النهج يقلل المخاطر، ما تزال المؤسسات بحاجة إلى ضوابط مثل قوائم السماح لخوادم MCP وسياسات الخزائن ومراجعة الكود.
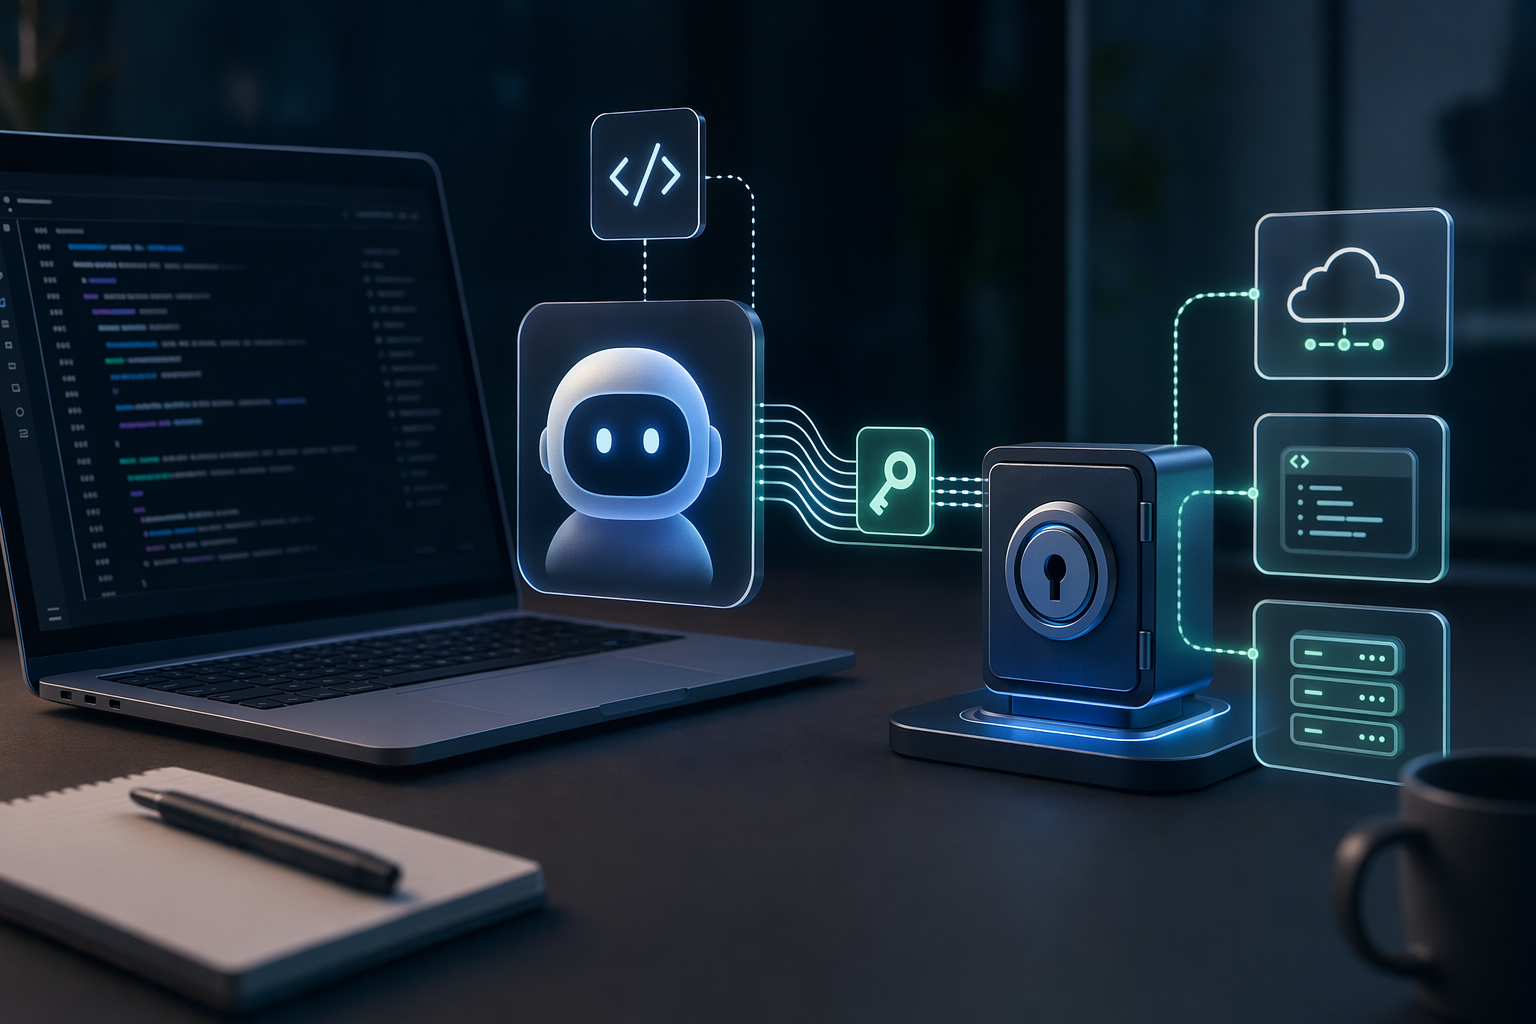
How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration workModern AI coding agents can request credentials through secure tools instead of exposing secrets directly to the model.
موجّه الذكاء الاصطناعي
Create a landscape editorial hero image for this Studio Global article: How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration work. Article summary: The OpenAI–1Password pattern can improve Codex security by moving secrets out of prompts and model inputs, and instead letting Codex request narrowly scoped credentials through a mediated tool path; 1Password warns that . Topic tags: general, documentation, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Coding agents are now writing production features on real development teams, and a new report from DryRun Security shows that those agents introduce security vulnerabilities at a h" source context "AI coding agents keep repeating decade-old security mistakes - Help Net Security" Reference image 2: v
openai.com
أصبحت وكلاء البرمجة المعتمدة على الذكاء الاصطناعي مثل Codex قادرة على كتابة الشيفرة وتشغيل الأوامر واستدعاء واجهات البرمجة (APIs). لكن عندما يبدأ الوكيل بتنفيذ مهام حقيقية—مثل نشر التطبيقات أو الاتصال بخدمات سحابية—يظهر تحدٍ أساسي: كيف يحصل على بيانات الاعتماد (credentials) دون تعريضها للخطر؟
في الماضي، كان الحل الشائع بسيطًا لكنه خطير: لصق مفاتيح API داخل المطالبات (prompts) أو تخزينها في ملفات إعداد مثل .env. هذه الممارسة تعني أن السر يدخل مباشرة إلى سياق النموذج، ما قد يؤدي إلى ظهوره في السجلات أو الشيفرة المولَّدة أو أي مخرجات أخرى خارج سيطرة المطور.
تكامل OpenAI و1Password يقدم نهجًا مختلفًا: بدلاً من إعطاء الذكاء الاصطناعي كلمة المرور، يتم السماح له بطلب قدرة محددة عبر أداة وسيطة تتعامل مع السر بشكل آمن.
المشكلة الأساسية: تسرب الأسرار داخل سياق النموذج
عندما ينسخ المطور مفتاح API داخل طلب موجّه إلى نموذج ذكاء اصطناعي، يتم إرسال هذا المفتاح إلى واجهة النموذج نفسها وقد يُخزَّن في سجلات الجلسة أو يظهر لاحقًا في الملفات التي ينشئها الوكيل. بمجرد دخول السر إلى "نافذة السياق" الخاصة بالنموذج يصبح من الصعب التحكم في مكان ظهوره لاحقًا.
Studio Global AI
مواصلة البحث الخاص بك
تتضمن هذه الصفحة إجابة مدعومة بالمصدر يمكنك المتابعة داخل Studio Global.
ما هي الإجابة المختصرة على "تكامل OpenAI و1Password: طريقة أكثر أمانًا لمنح Codex صلاحية الوصول دون كشف كلمات المرور"؟
تكامل OpenAI مع 1Password يسمح لوكيل Codex بالوصول إلى الاعتمادات دون وضعها في المطالبات أو في سياق النموذج، مما يقلل خطر تسرب مفاتيح API.
ما هي النقاط الأساسية التي يجب التحقق منها أولاً؟
تكامل OpenAI مع 1Password يسمح لوكيل Codex بالوصول إلى الاعتمادات دون وضعها في المطالبات أو في سياق النموذج، مما يقلل خطر تسرب مفاتيح API. يعتمد النموذج على أدوات وسيطة عبر بروتوكول Model Context Protocol (MCP) لجلب الاعتمادات عند الحاجة فقط وبصلاحيات محدودة ومؤقتة.
ماذا يجب أن أفعل بعد ذلك في الممارسة العملية؟
رغم أن هذا النهج يقلل المخاطر، ما تزال المؤسسات بحاجة إلى ضوابط مثل قوائم السماح لخوادم MCP وسياسات الخزائن ومراجعة الكود.
تنصح شركة 1Password بتجنب تمرير بيانات الاعتماد مباشرة إلى النماذج قدر الإمكان، لأن ذلك يشكل خطرًا أمنيًا واضحًا. بدلاً من ذلك توصي باستخدام رموز وصول قصيرة العمر وصلاحيات محدودة للغاية وتقليل وصول النموذج إلى البيانات الحساسة.
الخطر يتضاعف مع وكلاء البرمجة لأنهم يقرأون المستودعات والوثائق وملفات الإعداد تلقائيًا. بل إن تعليمات خفية داخل ملفات مشروع قد تستغل ما يُعرف بـ هجمات حقن المطالبات غير المباشر (prompt injection) وتدفع الوكيل لتسريب بيانات اعتماد أثناء تنفيذ مهام عادية.
النهج الجديد: وصول وسيط إلى الاعتمادات
الفكرة الأساسية في تكامل OpenAI و1Password هي الانتقال من نموذج:
"أعطِ الذكاء الاصطناعي كلمة المرور"
إلى نموذج آخر:
"اسمح للذكاء الاصطناعي بطلب قدرة مصرح بها".
في هذا التصميم:
تُخزَّن بيانات الاعتماد في خزنة آمنة مثل 1Password.
يتفاعل Codex مع أدوات يمكنها الوصول إلى تلك الأسرار.
تعيد الأداة فقط الحد الأدنى من القدرة المطلوبة لتنفيذ المهمة.
بهذه الطريقة، يقوم النموذج بتنسيق سير العمل، لكن لا يحصل على السر نفسه.
مثال بسيط: إذا احتاج وكيل البرمجة إلى نشر تطبيق أو استدعاء API، فإنه لا يضع المفتاح داخل الشيفرة أو المطالبة. بدلاً من ذلك يطلب الوصول عبر أداة إدارة الاعتمادات، والتي تسترجع السر من الخزنة وتحقنه في بيئة التنفيذ عند الحاجة، دون أن يظهر داخل سياق النموذج.
دور بروتوكول MCP في ربط Codex بالأدوات
يدعم Codex بروتوكول Model Context Protocol (MCP)، وهو معيار يتيح للنماذج الاتصال بأدوات وأنظمة خارجية مثل خوادم الوثائق أو خدمات المؤسسات. يمكن تشغيل خوادم MCP محليًا أو عبر الشبكة، وتوفر أدوات يمكن للوكيل استدعاؤها أثناء تنفيذ المهمة.
هذا يعني أن Codex يمكنه الاتصال بنظام إدارة أسرار مثل 1Password دون وضع الاعتمادات داخل المطالبات أو ملفات الإعداد. بدلاً من تخزين مفاتيح في .env أو تمريرها مباشرة، يستدعي الوكيل أداة من خادم MCP تقوم بجلب الاعتماد بشكل آمن عند الحاجة.
النموذج هنا ينسّق العملية فقط، بينما يتولى خادم MCP تنفيذ العملية الحساسة.
وصول مؤقت وصلاحيات محدودة
أحد أهم التحسينات الأمنية في هذا النهج هو الوصول في الوقت المناسب (Just‑in‑Time Access).
بدلاً من إعطاء الوكيل بيانات اعتماد دائمة، يتم منحه رموز وصول مؤقتة ومحدودة الصلاحيات لتنفيذ إجراء معين فقط. تؤكد إرشادات 1Password على استخدام رموز قصيرة العمر وصلاحيات دقيقة للحد من المخاطر.
إذا حدث تسريب أو سوء استخدام، يكون التأثير محدودًا لأن:
الرمز ينتهي بسرعة
الصلاحيات مقيدة بمهمة محددة
يمكن تتبع الاستخدام أو إلغاؤه مركزيًا
هذا يتوافق مع مبدأ أمني معروف في عالم الأمن السيبراني: مبدأ أقل امتياز (Least Privilege).
ضوابط المؤسسات لوكلاء البرمجة
عند استخدام أدوات مثل Codex على مستوى المؤسسات، تحتاج الشركات إلى طبقة إضافية من التحكم. تدعم منصة Codex إعدادات مؤسسية تسمح للمسؤولين بفرض قيود وتحديد إعدادات افتراضية لإدارة سلوك الوكلاء محليًا.
يمكن أن تشمل هذه السياسات:
تحديد خوادم MCP المسموح باستخدامها
تقييد بيئات التنفيذ أو أوضاع الحماية
فرض موافقات على العمليات الحساسة
وعند دمج هذه الضوابط مع أنظمة إدارة الاعتمادات مثل 1Password، يمكن للمؤسسات بناء طبقة حوكمة واضحة حول كيفية وصول وكلاء الذكاء الاصطناعي إلى الأنظمة الخارجية.
لماذا يهم هذا لأمن الشيفرة المولدة بالذكاء الاصطناعي
تزداد قدرة وكلاء الذكاء الاصطناعي على التفاعل مع البنية التحتية الحقيقية: نشر التطبيقات، تشغيل الأوامر، أو الاتصال بقواعد البيانات. بدون ضوابط مناسبة، يمكن أن تتسرب الأسرار بسهولة إلى المطالبات أو السجلات أو حتى إلى الشيفرة التي يولدها النموذج.
الفصل بين تخزين الاعتمادات وسياق النموذج يقلل بشكل كبير من احتمال تسريبها. يقوم الذكاء الاصطناعي بإدارة سير العمل، بينما تتولى الأدوات الآمنة عملية المصادقة في الخلفية.
ما الذي لا يزال يمثل خطراً؟
رغم أن هذا النموذج يقلل التعرض للأسرار بشكل كبير، إلا أنه ليس حلاً كاملاً بمفرده.
ما تزال المخاطر قائمة إذا:
كان خادم MCP غير موثوق أو مُهيأ بشكل خاطئ
كانت صلاحيات الاعتمادات واسعة أكثر من اللازم
أدخلت الشيفرة المولدة ثغرات أمنية
لذلك تعتمد المؤسسات عادةً على مجموعة إضافية من الإجراءات مثل سياسات الخزائن، قوائم السماح لخوادم MCP، مراجعة الشيفرة، وأدوات اكتشاف الأسرار في المستودعات.
التحول الأكبر: إدارة الهوية للبشر والآلات والذكاء الاصطناعي
يعكس هذا التكامل تحولًا أوسع في مجال الأمن الرقمي: إنشاء طبقة تحكم بالهوية تدير الوصول للبشر والأنظمة والذكاء الاصطناعي معًا.
منصات مثل Unified Access من 1Password تهدف إلى اكتشاف بيانات الاعتماد، تأمينها، تفويض استخدامها، وتسجيل كل عملية وصول سواء جاءت من مستخدم بشري أو وكيل آلي أو نظام ذكاء اصطناعي.
ومع تطور وكلاء الذكاء الاصطناعي ليصبحوا أكثر استقلالية، قد يصبح هذا النموذج—الوصول الوسيط بدل كشف الأسرار مباشرة—المعيار الأساسي لتشغيلهم بأمان داخل بيئات الإنتاج.
بعبارة بسيطة: بدلاً من إعطاء الذكاء الاصطناعي كلمة مرور، يتم تفويضه لتنفيذ إجراء محدد عبر مسار آمن ومراقَب.